
Mục lục bài viết 8 phần
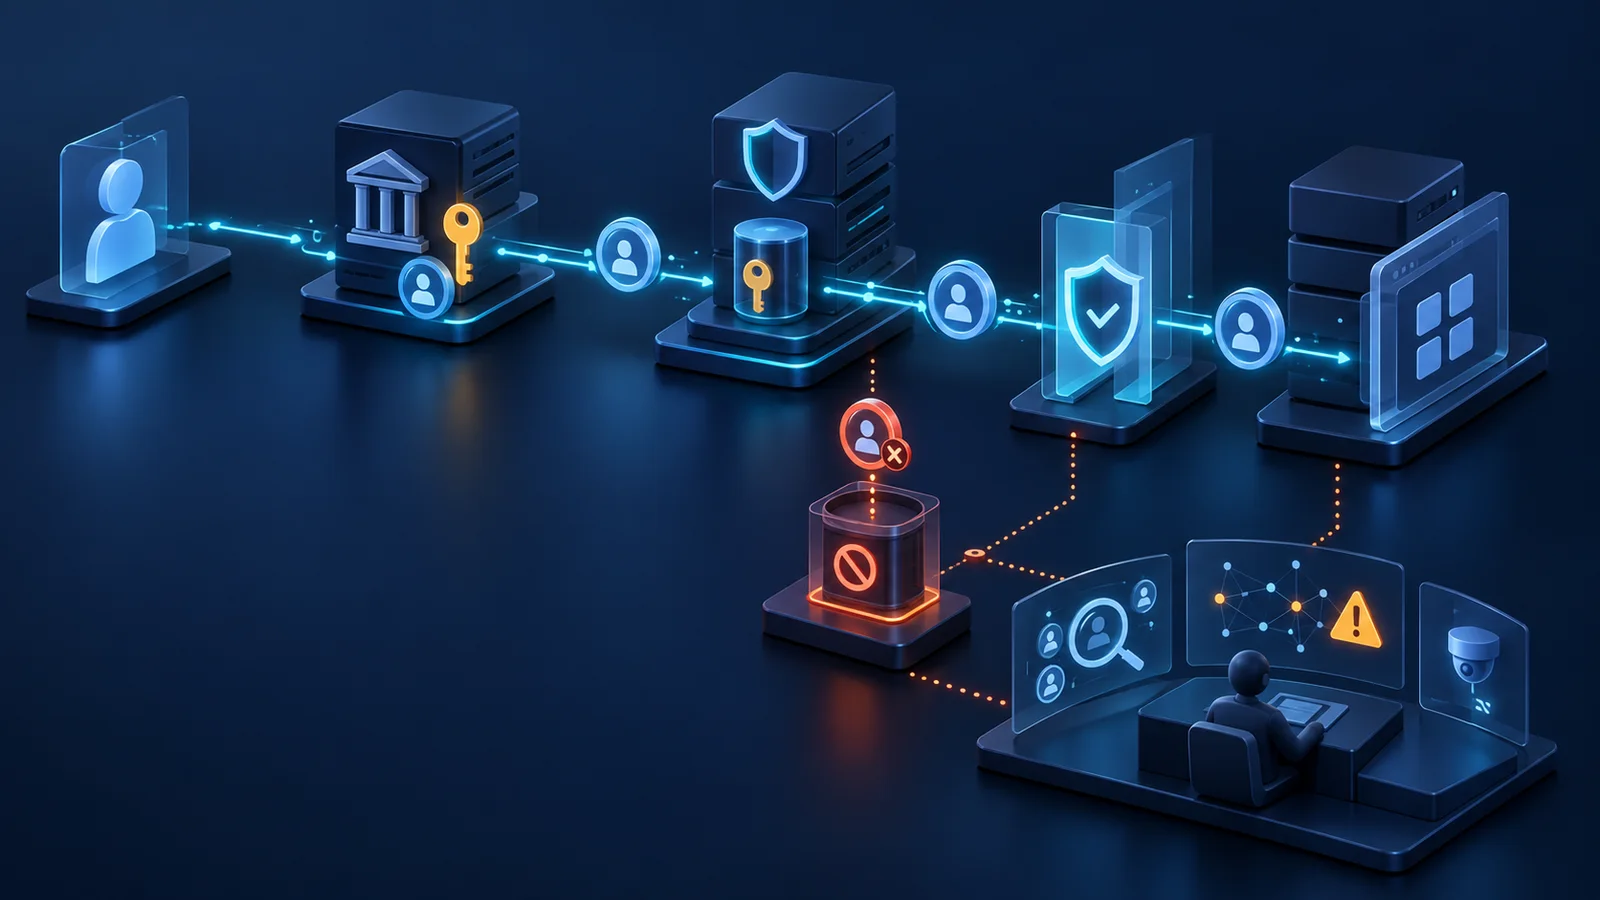
Ngày 15/09/2026, NIST công bố bản cuối IR 8587, Protecting Tokens and Assertions from Forgery, Theft, and Misuse*. Tài liệu do NIST và CISA cùng tham gia xây dựng, hướng tới cơ quan liên bang và cloud service provider nhưng có giá trị rộng hơn cho mọi hệ thống dùng SSO, federation hoặc API access. Với NetVali, điểm quan trọng là chuyển các nguyên tắc thành kiểm thử vòng đời token: phát hành, lưu giữ, xác minh, thu hồi, chia sẻ tín hiệu và giám sát.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc, vận hành và kiểm thử
Thông tin được công bố
#NIST IR 8587 bản cuối được ghi nhận ngày 15/09/2026; bản draft trước đó phát hành ngày 22/12/2025. Theo NIST, báo cáo cung cấp hướng dẫn triển khai để bảo vệ identity token, access token và assertion khỏi giả mạo, đánh cắp và lạm dụng. Báo cáo xây trên NIST SP 800-53 Release 5.1.1, đưa ra nguyên tắc cho CSP và cơ quan sử dụng dịch vụ, cùng cân nhắc kiến trúc cho identity provider và authorization server.
NIST nhấn mạnh key management, token verification và lifecycle control; đồng thời đặt tài liệu trong bối cảnh SSO, federation và API access. Đây là NIST Interagency/Internal Report, không phải chứng nhận rằng một sản phẩm cụ thể đáp ứng yêu cầu.
Điểm mới đáng chú ý
#Theo thông báo NIST, bản cuối thay đổi hướng dẫn bảo vệ cryptographic key theo hướng ít prescriptive hơn và outcome-based hơn, đồng thời bổ sung nội dung về sử dụng, bảo vệ và lưu key. Tài liệu thêm cân nhắc cấp cao về AI và chuyển đổi post-quantum cryptography (PQC), nhưng NIST nói rõ đây không phải bộ công cụ toàn diện cho hai chủ đề đó.
NIST cũng bổ sung tham chiếu tới tiêu chuẩn hiện hành và đang hình thành, mở thêm lựa chọn cho token revocation và chia sẻ tín hiệu liên quan token. Từ góc độ kiểm thử, điều này khuyến khích đánh giá outcome — token bị lộ có bị vô hiệu hóa trên mọi relying party trong ngưỡng hay không — thay vì chỉ kiểm có một endpoint revocation.
Tác động đối với kiến trúc, vận hành và kiểm thử
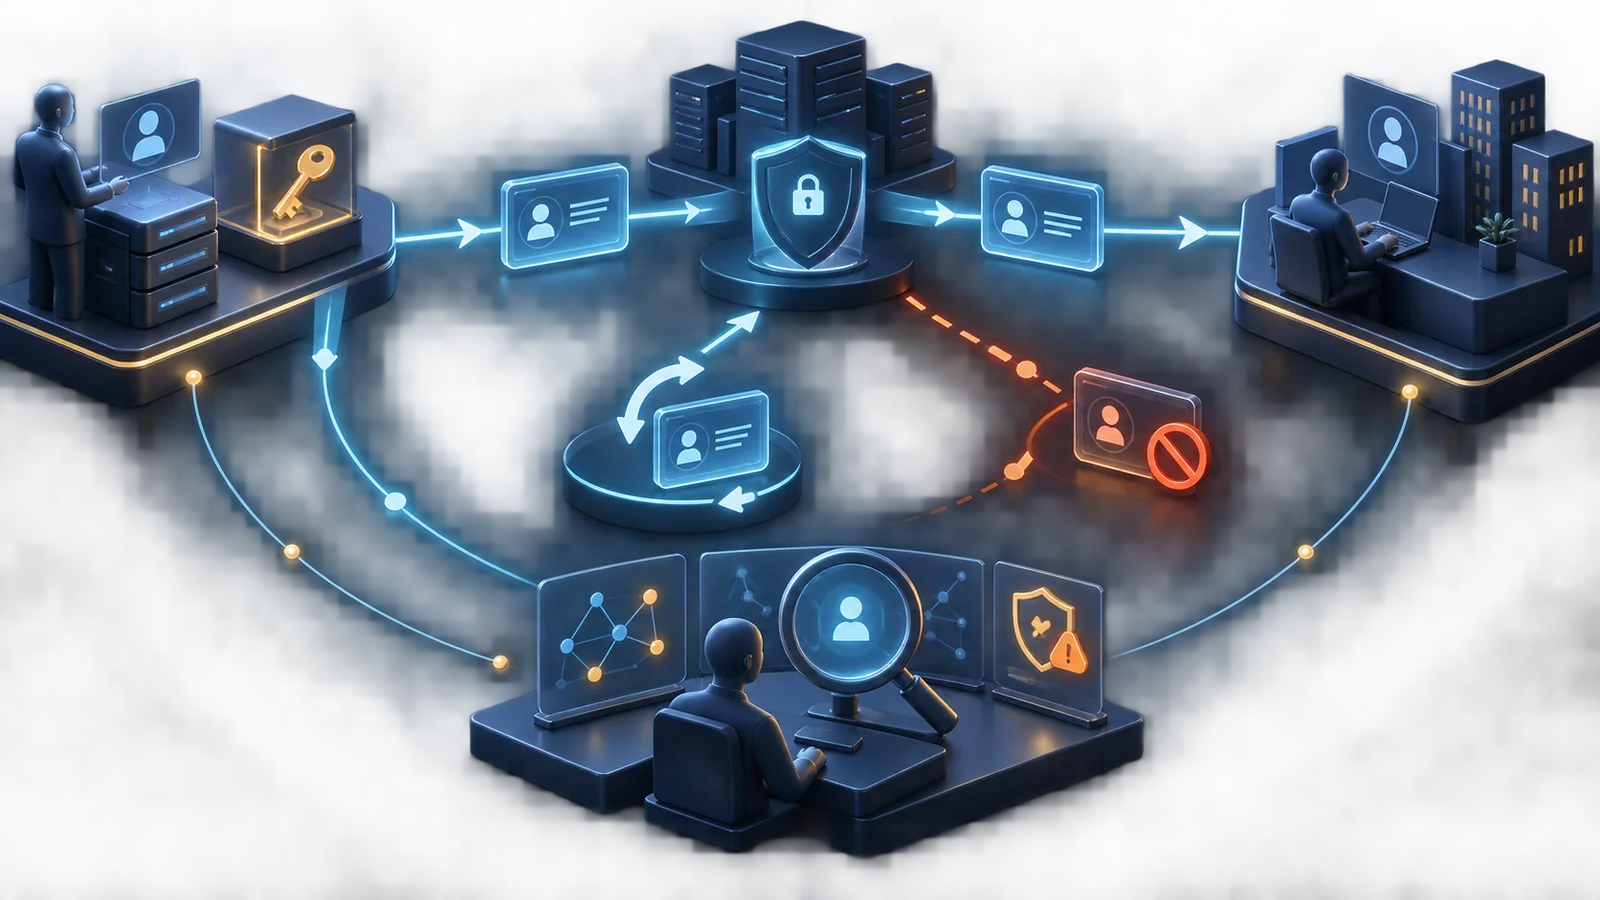
#Kiến trúc nên thể hiện rõ issuer/IdP, authorization server, signing/encryption key, JWKS hoặc trust metadata, token endpoint, resource server, session store, revocation/signal channel và SIEM. Với từng boundary, ghi ai cấu hình, ai giám sát và ai chịu trách nhiệm khi key hoặc token bị lộ. Shared-responsibility giữa CSP và khách hàng phải trở thành RACI cụ thể.
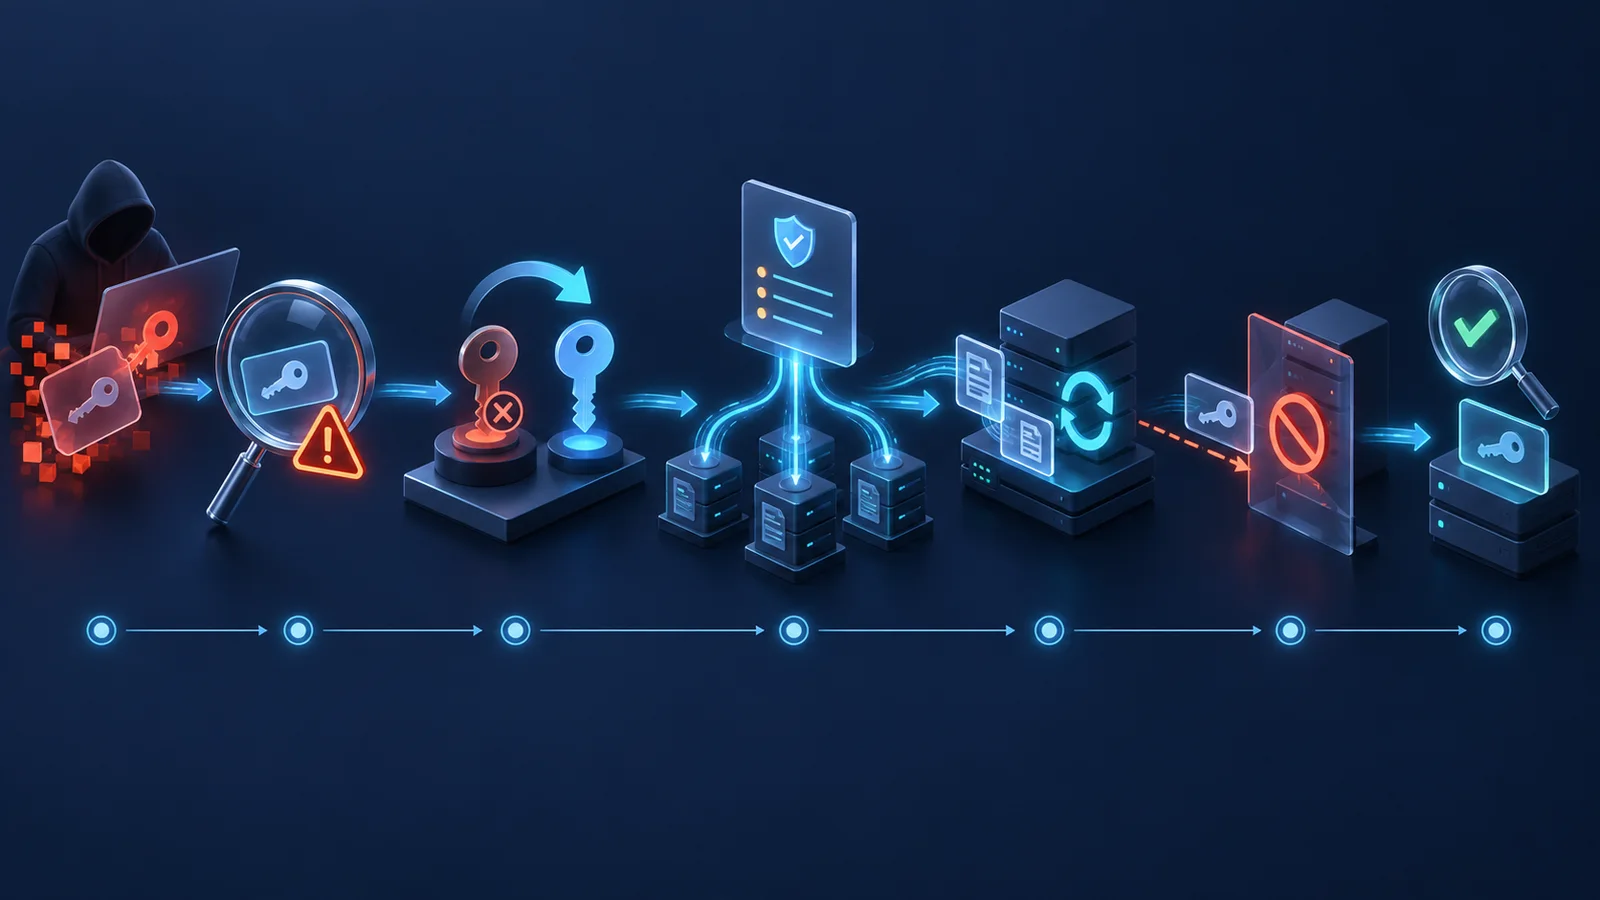
Kiểm thử cần bao phủ cả forgery, theft và misuse. Forgery test tập trung signature, algorithm/key confusion, issuer/audience và key rotation. Theft test bao phủ token trong log, URL, browser/storage, crash dump hoặc telemetry. Misuse test bao phủ replay, scope/tenant vượt quyền, token dùng sai resource, session sau disable user và revocation propagation.
- Miền kiểm soát: Key management · Câu hỏi kiểm thử: rotate/revoke key có an toàn và không dùng key cũ quá hạn? · Bằng chứng: key ID timeline, HSM/KMS audit, JWKS cache
- Miền kiểm soát: Token verification · Câu hỏi kiểm thử: issuer, audience, signature, time, scope được enforce? · Bằng chứng: negative tokens, verifier log, decision
- Miền kiểm soát: Storage/transport · Câu hỏi kiểm thử: token có xuất hiện trong log/URL/telemetry? · Bằng chứng: DLP scan, redaction test, packet/log sample
- Miền kiểm soát: Revocation · Câu hỏi kiểm thử: session/token bị vô hiệu hóa trong ngưỡng? · Bằng chứng: revoke event, signal delivery, resource denial
- Miền kiểm soát: Monitoring · Câu hỏi kiểm thử: misuse có tạo correlation và alert đủ context? · Bằng chứng: event ID, alert, incident timeline
Ai cần quan tâm
#Identity architect, cloud security, application security, API platform, SOC, IAM operations và risk/compliance đều cần đọc. Nhóm procurement và vendor management cũng quan trọng vì nhiều outcome phụ thuộc khả năng CSP: key isolation, log/audit, revocation, signal sharing, tenant boundary và customer-configurable policy.
Tổ chức ngoài liên bang vẫn có thể dùng IR 8587 làm nguồn yêu cầu. Tuy vậy, cần ánh xạ sang threat model, loại token, protocol, regulatory scope và SLO của mình thay vì sao chép checklist mà không xác định kiến trúc.
Những điểm chưa thể kết luận
#IR 8587 không chứng minh một triển khai OAuth/OIDC/SAML hoặc sản phẩm IAM cụ thể an toàn. Tài liệu cũng không thay thế protocol profile, implementation guide, penetration test hoặc incident response exercise. Các cân nhắc AI và PQC ở mức cao, không phải migration plan chi tiết.
Không thể chọn một TTL “chuẩn” cho mọi token chỉ từ thông báo NIST. TTL, refresh, sender constraint, revocation và step-up authentication phải cân bằng rủi ro với availability. Cũng không nên coi token đã hết hạn là đủ nếu session, refresh token hoặc downstream credential còn hiệu lực.
Checklist hành động hoặc kiểm chứng
#- Lập inventory token/assertion: issuer, consumer, format, TTL, scope, storage và owner.
- Vẽ trust boundary và shared responsibility giữa CSP, IdP, app và SOC.
- Kiểm key rotation, emergency revoke, JWKS cache và rollback.
- Negative-test signature, issuer, audience, time, nonce/state và scope/tenant.
- Quét token leakage trong URL, log, trace, analytics, crash dump và ticket.
- Đo revocation/disable-user propagation đến từng resource server.
- Kiểm replay, token substitution và misuse qua service boundary.
- Tạo playbook cho stolen token/signing key, gồm containment và evidence.
- Đánh giá dependency AI/PQC riêng; không coi đoạn cấp cao là kế hoạch hoàn chỉnh.
Test plan ưu tiên cho token lifecycle
#Chọn một flow đại diện cho SSO và một flow API. Thu baseline issuance/verification, sau đó chạy negative token corpus trong môi trường được phép. Mỗi token chỉ sai một thuộc tính để xác định verifier nào không enforce. Tiếp theo, rotate key thường lệ và emergency; đo cache, lỗi xác minh và khả năng rollback mà không kéo dài acceptance của key cũ.
Cuối cùng, mô phỏng token theft bằng token lab đã canary, không dùng credential thật. Thử replay từ network/device khác, revoke session hoặc disable subject, rồi đo thời gian mọi resource từ chối. Inject lỗi signal channel, IdP và metadata/JWKS endpoint để xác định fail-open/fail-closed, queue và recovery.
Revocation phải được thiết kế cho từng loại token và session: JWT tự chứa không mặc nhiên bị vô hiệu hóa tức thì khi gọi một endpoint. Cần kiểm introspection, denylist, tín hiệu phiên hoặc TTL theo kiến trúc. Nonce và state chỉ kiểm ở flow/protocol có quy định, không phải claim bắt buộc của mọi access token.
- Ca: TOK-01 · Sự kiện: issuer/audience/signature sai · KPI pass/fail: 100% bị từ chối · Bằng chứng: verifier decision/log
- Ca: TOK-02 · Sự kiện: expired/not-yet-valid + clock edge · KPI pass/fail: xử lý đúng skew policy · Bằng chứng: clock, claims, result
- Ca: TOK-03 · Sự kiện: scope/tenant vượt quyền · KPI pass/fail: không truy cập chéo · Bằng chứng: API response, authz log
- Ca: TOK-04 · Sự kiện: normal/emergency key rotation · KPI pass/fail: không outage ngoài ngưỡng; key cũ hết hiệu lực đúng hạn · Bằng chứng: KID/JWKS timeline
- Ca: TOK-05 · Sự kiện: revoke/disable subject · KPI pass/fail: mọi resource chặn trong SLO · Bằng chứng: signal, cache, denial time
- Ca: TOK-06 · Sự kiện: token xuất hiện trong log · KPI pass/fail: redaction/detection theo policy · Bằng chứng: log scan, alert
Khái niệm cần nhớ
#- Identity token: Token mang claim về sự kiện xác thực/chủ thể cho relying party.
- Access token: Credential dùng để truy cập tài nguyên được bảo vệ.
- Assertion: Tuyên bố có bảo vệ về identity hoặc authorization giữa các bên.
- Issuer: Thành phần phát hành và ký token/assertion.
- Relying party/resource server: Thành phần xác minh và sử dụng token.
- Revocation: Làm token, session hoặc key không còn được chấp nhận trước hạn tự nhiên.
- Shared signal: Sự kiện bảo mật được truyền giữa các hệ thống để phản ứng phối hợp.
Khái niệm cần nhớ
- DUT / SUT
- Thiết bị hoặc toàn bộ hệ thống đang là đối tượng của bài kiểm thử.
- Steady state
- Giai đoạn tải đã ổn định và đủ điều kiện để lấy số liệu đại diện.
- Pass / fail
- Kết luận dựa trên ngưỡng đã thống nhất, luôn đi cùng topology, cấu hình và điều kiện đo.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo3 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.