
Mục lục bài viết 8 phần
Ngày 18/09/2026, Cisco đăng bài tổng kết góc nhìn đối tác tại .conf26, nhắc tới Cisco AI POD for Splunk, Splunk Agent Observability trong Cisco Cloud Control và Agentic SOC Workforce. Đây là tín hiệu định hướng đáng theo dõi, nhưng bài nguồn là nội dung partner, không phải release note hay benchmark. Giá trị thực tế nằm ở việc chuyển danh sách công bố thành một pilot có topology, dữ liệu, quyền hạn, KPI và bằng chứng rõ ràng.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc, vận hành và kiểm thử
Thông tin được công bố
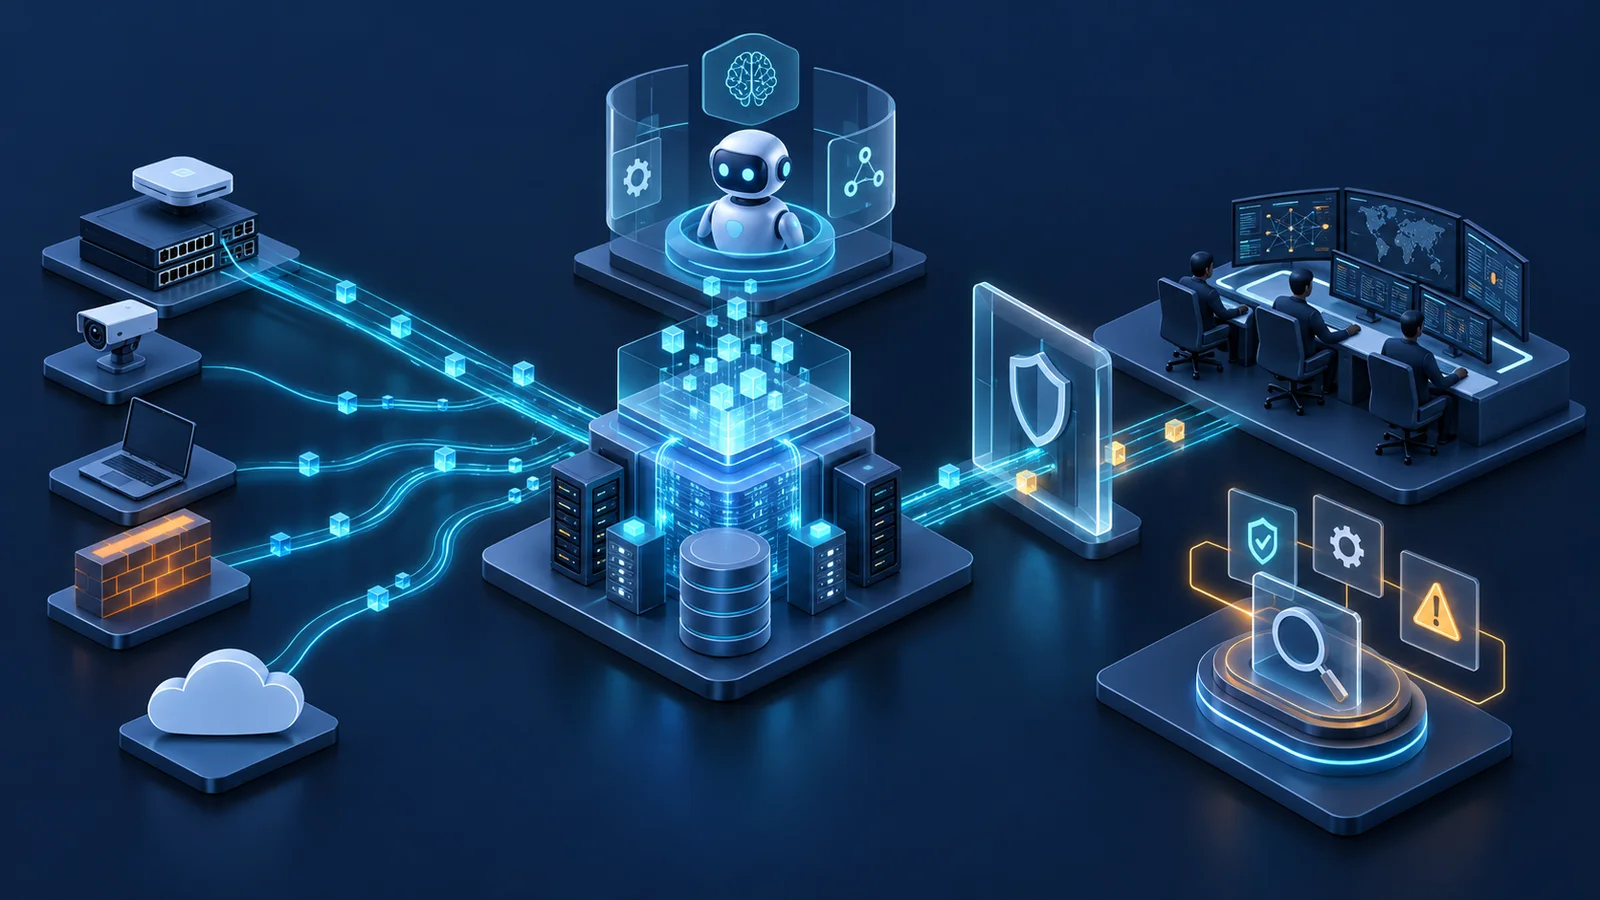
#Theo bài Cisco Blogs ngày 18/09/2026, các nội dung được giới thiệu tại .conf26 gồm Cisco AI POD for Splunk có NVIDIA GPU acceleration; Splunk Agent Observability trong Cisco Cloud Control; Agentic SOC Workforce, được Cisco mô tả là các security agent dựng sẵn; cùng thỏa thuận hợp tác chiến lược nhiều năm với AWS. Bài cũng nhắc Federated Search, Splunk Machine Data Lake và Cisco Data Fabric trong câu chuyện dữ liệu.
Nguồn là bài của lãnh đạo kênh/đối tác. Vì vậy, “launch”, “new capabilities” và mô tả giá trị cần được kiểm tra lại bằng tài liệu sản phẩm, release note, availability theo khu vực, license và version trước khi xem là năng lực sẵn sàng production.
Điểm mới đáng chú ý
#Điểm đáng chú ý không chỉ là thêm GPU. Chuỗi giá trị Cisco mô tả đi từ hạ tầng tính toán, data layer, observability của agent đến workflow SOC có agent. Nếu ghép thành kiến trúc thật, mỗi lớp tạo một nhóm câu hỏi: dữ liệu nào được ingest; schema và timestamp có nhất quán; agent được phép đọc, suy luận hay hành động; và quyết định được audit/rollback thế nào.
Cisco cũng nêu số liệu nghiên cứu đối tác năm 2026: 49,2% xem tư vấn/advisory là cơ hội tăng trưởng hàng đầu, so với 12% một năm trước; custom AI solution design tăng từ 10% lên 38%; AI security/risk mitigation từ 3% lên 33%. Đây là số liệu do Cisco công bố, chưa thấy phương pháp mẫu trong bài nguồn, nên không dùng làm dự báo thị trường độc lập.
Tác động đối với kiến trúc, vận hành và kiểm thử
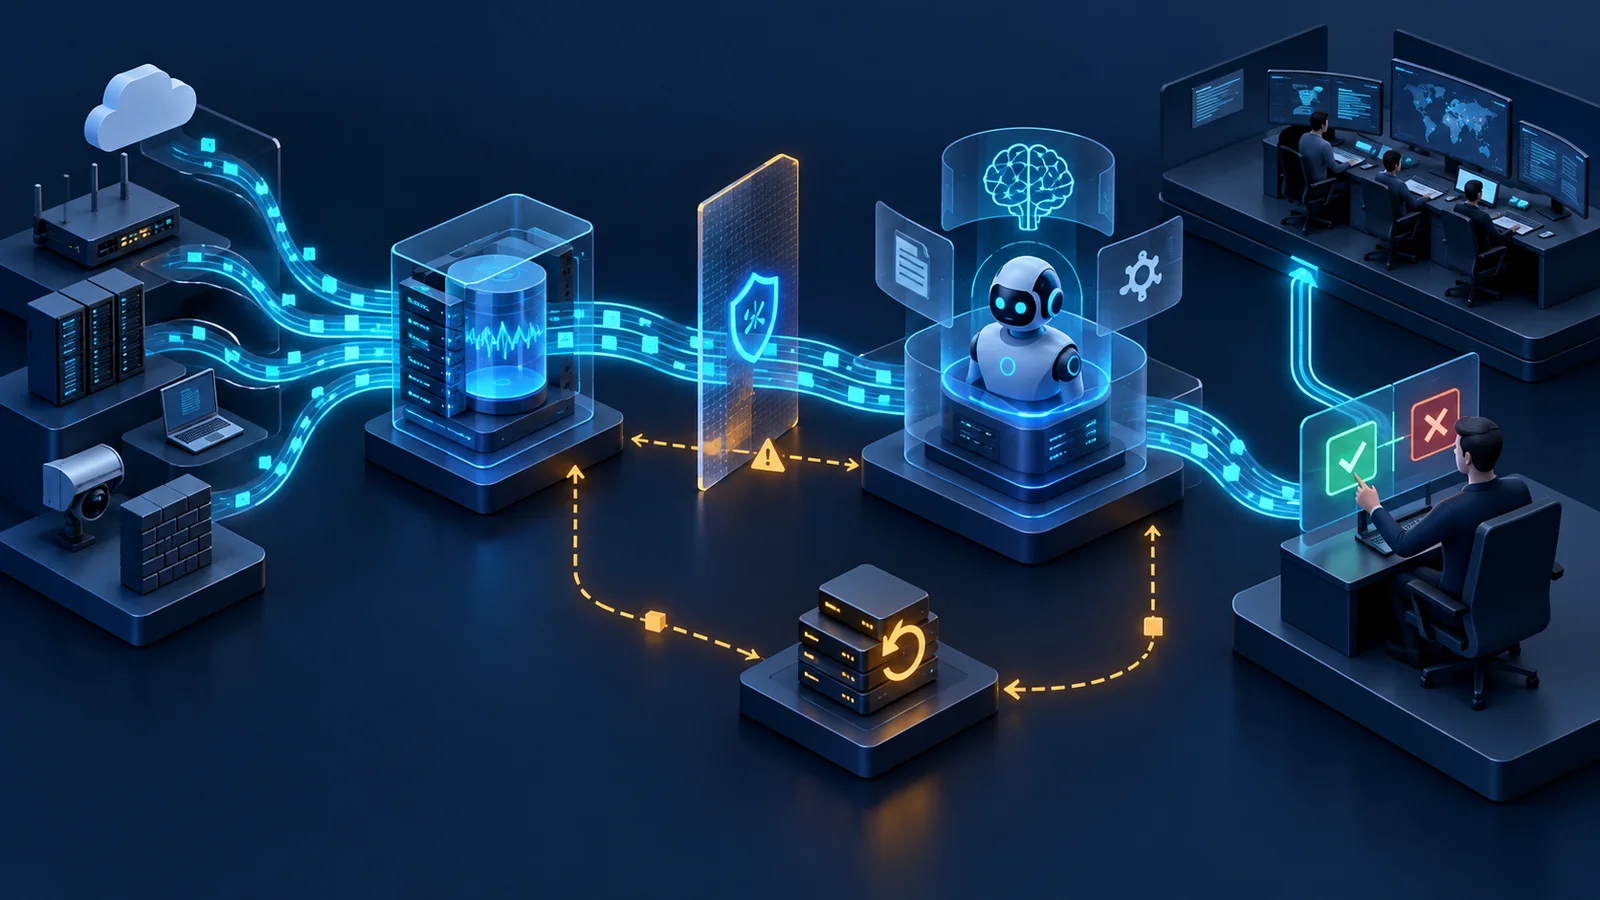
#Về kiến trúc, cần vẽ data flow trước product flow: nguồn telemetry → collector/forwarder → data platform → retrieval/context → agent → human approval/action target. Đánh dấu trust boundary, PII/secret, retention, tenant, đường egress và nơi lưu prompt/tool trace. Một agent quan sát được không mặc nhiên nên có quyền thay đổi firewall, endpoint hoặc cloud resource.
Về vận hành, KPI nên gồm data completeness, timestamp skew, search latency, alert precision/recall trên bộ ground truth, time-to-triage, tỷ lệ đề xuất được analyst chấp nhận, hành động sai bị guardrail chặn và thời gian rollback. Cần đo cả khi data source chậm, schema đổi, index unavailable hoặc model/tool timeout.
- Lớp: Compute/AI POD · Điều phải kiểm chứng: cấu hình, sizing, saturation, HA · Bằng chứng: bill of materials, version, resource telemetry
- Lớp: Data platform · Điều phải kiểm chứng: coverage, schema, retention, query latency · Bằng chứng: data inventory, query trace, missing-event rate
- Lớp: Agent observability · Điều phải kiểm chứng: correlation, sampling, context boundary · Bằng chứng: trace/log/metric ID, timestamp, tenant test
- Lớp: Agentic SOC · Điều phải kiểm chứng: quyền tool, approval, audit, rollback · Bằng chứng: RBAC, policy, action log, negative test
- Lớp: Cloud/integration · Điều phải kiểm chứng: egress, region, dependency, failure mode · Bằng chứng: architecture, allowlist, chaos result
Ai cần quan tâm
#SOC architect, SIEM/platform owner, network operations, cloud platform, data governance và nhóm mua sắm cần cùng tham gia. Nhóm bảo mật xác định quyền và threat model; nhóm dữ liệu kiểm schema/retention; NOC đánh giá telemetry; platform team kiểm HA, capacity và integration; procurement xác minh license, support và phạm vi availability.
Đối tác tích hợp cũng cần quan tâm “accountability gap” giữa demo và outcome. Một workflow tạo được bản tóm tắt incident chưa chứng minh giảm mean time to respond nếu evidence thiếu, analyst phải kiểm lại toàn bộ hoặc hành động không thể audit.
Những điểm chưa thể kết luận
#Bài nguồn không cung cấp model/part number, software version, GA date theo từng capability, license, khu vực, giới hạn scale hay benchmark độc lập. Cũng chưa đủ dữ liệu để kết luận GPU acceleration giảm latency/chi phí bao nhiêu, Agentic SOC Workforce có quyền hành động nào, hay Agent Observability có hỗ trợ mọi runtime và telemetry format.
Không nên diễn giải “new standard for automated defense” thành chuẩn kỹ thuật. Đây là ngôn ngữ của hãng. Cũng không nên dùng tỷ lệ khảo sát đối tác để suy ROI cho một doanh nghiệp cụ thể khi chưa có sample, baseline và cost model.
Checklist hành động hoặc kiểm chứng
#- Yêu cầu release note, data sheet và matrix availability cho từng capability.
- Xác nhận model/hardware, software, license, region và support lifecycle.
- Lập data inventory: nguồn, owner, schema, timestamp, retention, PII/secret.
- Thiết kế least privilege cho agent/tool; bật human approval với hành động rủi ro.
- Tạo ground-truth incident set gồm true/false positive và dữ liệu thiếu.
- Kiểm prompt injection qua log/ticket, cross-tenant leakage và tool misuse.
- Đo latency, throughput, cost, analyst acceptance và rollback time.
- Chạy failure injection cho collector, index, model endpoint và action target.
Test plan pilot đề xuất
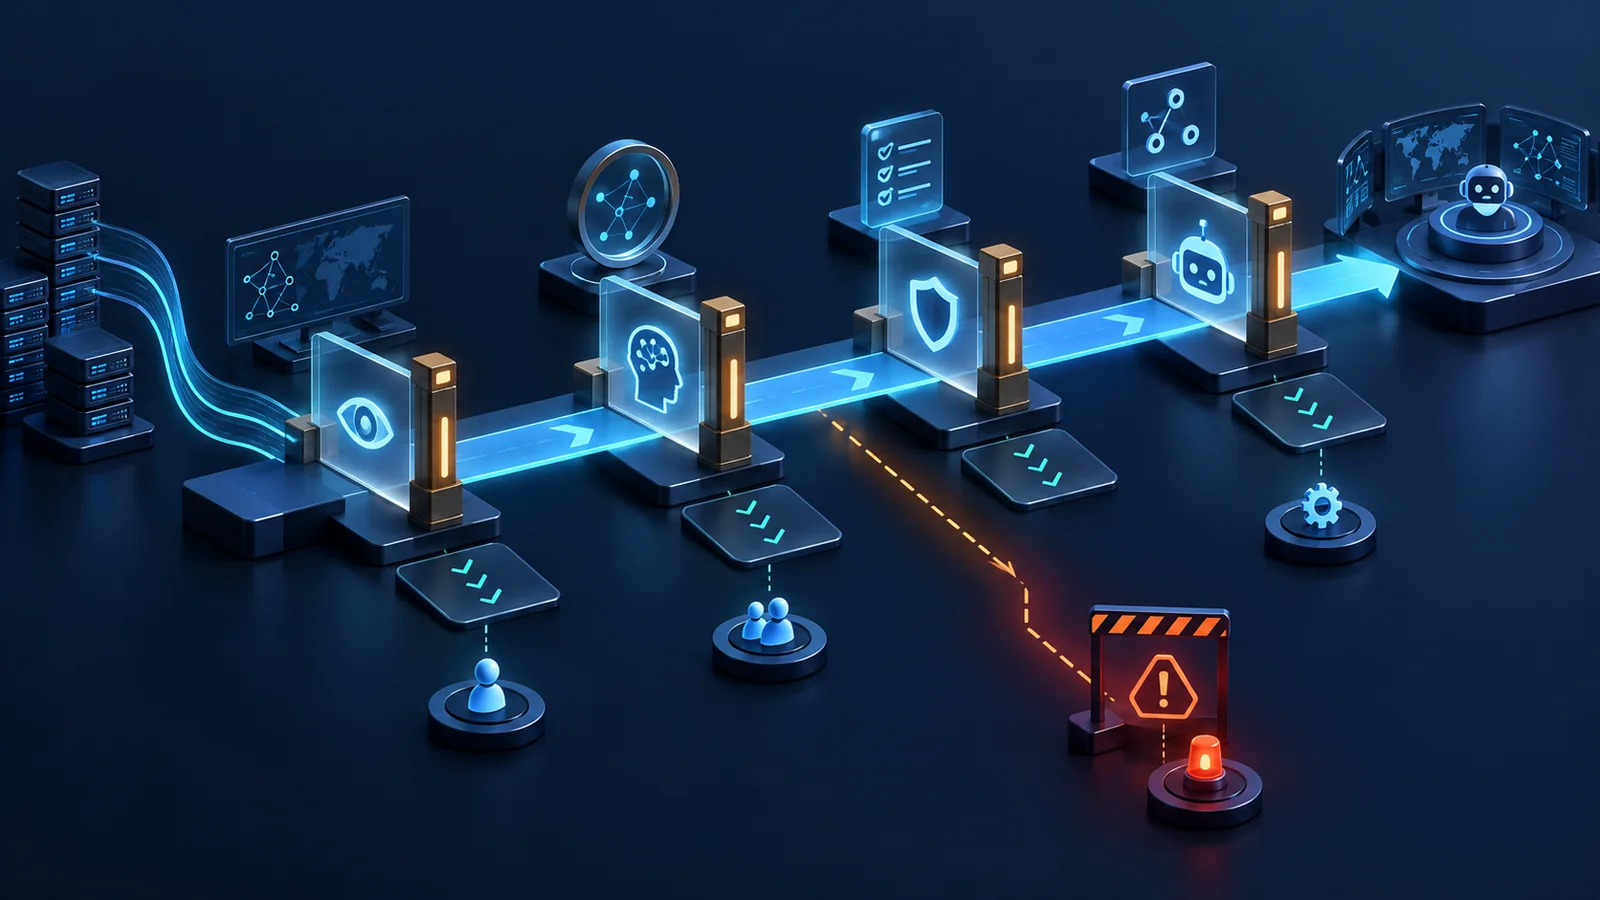
#Pilot nên bắt đầu read-only. Chọn 3–5 use case có baseline: enrich alert, gom timeline, gợi ý truy vấn và đề xuất bước xử lý. Chạy replay trên incident đã gắn nhãn, so kết quả với analyst và ghi mọi citation tới event gốc. Chỉ mở quyền action khi độ chính xác, audit trail và rollback đạt tiêu chí.
- Giai đoạn: Baseline · Traffic/data: incident lịch sử · KPI pass/fail: completeness, query latency · Negative test: event thiếu/trễ
- Giai đoạn: Read-only agent · Traffic/data: replay có ground truth · KPI pass/fail: precision, citation accuracy · Negative test: prompt injection trong log
- Giai đoạn: Assisted action · Traffic/data: sandbox · KPI pass/fail: analyst approval, rollback · Negative test: tool denied/out-of-scope
- Giai đoạn: Resilience · Traffic/data: dependency fault · KPI pass/fail: graceful degradation · Negative test: index/model/action outage
- Giai đoạn: Scale · Traffic/data: peak ingest/query · KPI pass/fail: p95/p99, queue, cost · Negative test: burst + schema change
Khái niệm cần nhớ
#- Agent observability: Khả năng quan sát trace, tool call, latency và outcome của AI agent.
- Agentic SOC: Mô hình dùng agent để hỗ trợ hoặc tự động hóa workflow SOC trong guardrail.
- Federated search: Truy vấn dữ liệu qua nhiều nguồn mà không nhất thiết gom toàn bộ về một nơi.
- Ground truth: Bộ dữ liệu/nhãn tham chiếu để đánh giá kết quả.
- Human-in-the-loop: Bước con người xem xét hoặc phê duyệt trước hành động.
- Rollback: Khả năng hoàn tác an toàn và có bằng chứng.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo1 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.