
Mục lục bài viết 10 phần
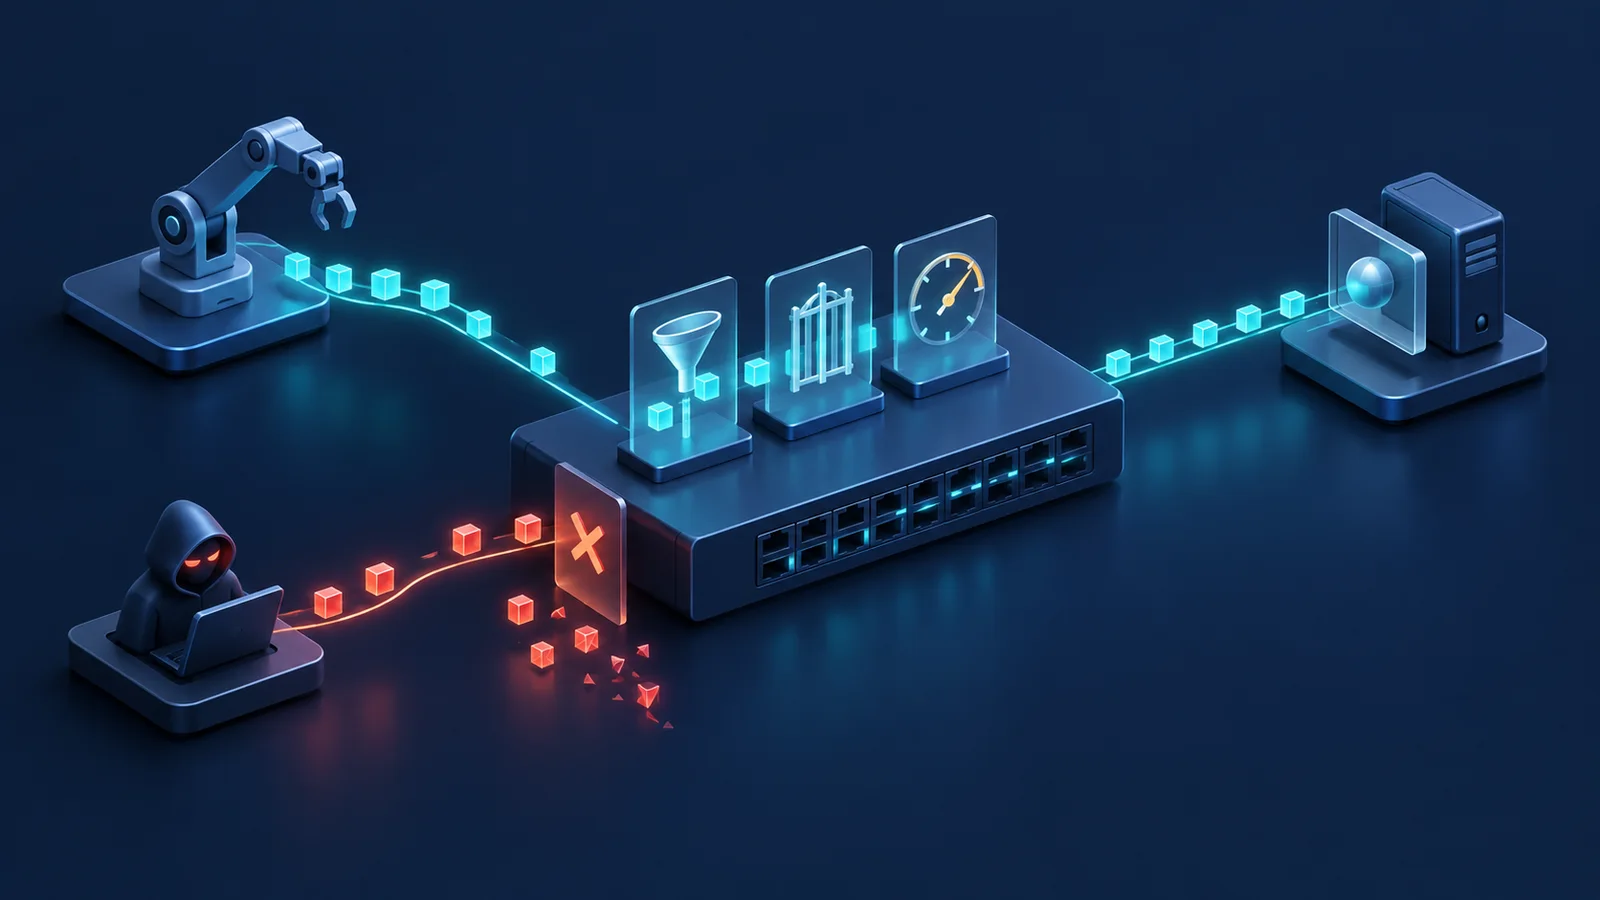
Per-Stream Filtering and Policing (PSFP) bảo vệ mạng Time-Sensitive Networking trước stream gửi sai identity, sai thời điểm hoặc vượt profile. Một cấu hình “đã bật 802.1Qci” chưa chứng minh được khả năng cô lập lỗi; bài đo phải nối packet đầu vào, rule được chọn, gate/meter decision, drop reason và tác động lên stream tốt.
Bài viết giúp bạn
- Câu hỏi và phạm vi kiểm thử
- Topology và điều kiện đo
- Biến số phải kiểm soát
Câu hỏi và phạm vi kiểm thử
#IEEE 802.1Qci đặt chức năng lọc và policing theo từng stream ở ingress. Mục tiêu không chỉ là drop traffic xấu mà còn giữ bounded latency và packet loss cho traffic tốt. Vì vậy, câu hỏi chính là: frame được phân loại vào stream nào; frame sai thời điểm, quá rate hoặc quá cỡ bị xử lý ra sao; counter có giải thích đúng quyết định; và stream khác có bị collateral damage không.
Tách compliance với cấu hình khỏi performance dưới tải. Pha functional dùng rate thấp để kiểm rule; pha timing kiểm gate; pha meter kiểm burst/rate; pha isolation đưa nguồn rogue cạnh nguồn tốt; cuối cùng mới thử scale và update rule.
Topology và điều kiện đo
#Topology tối thiểu có talker hợp lệ, talker rogue có thể giả VLAN/MAC/priority, switch ingress triển khai PSFP, một hoặc nhiều hop TSN, listener và bộ thu timestamp. Nếu gate dùng lịch tuyệt đối, tất cả thiết bị đo phải có time base được hiệu chuẩn; ghi offset, drift và uncertainty trước mỗi run.
Capture trước ingress và sau egress; thu counter per-stream, per-gate, per-meter, queue và port. Một counter drop tổng trên port không đủ phân biệt filter miss, gate closed, oversized frame, meter red hay queue congestion ở phía sau.
Biến số phải kiểm soát
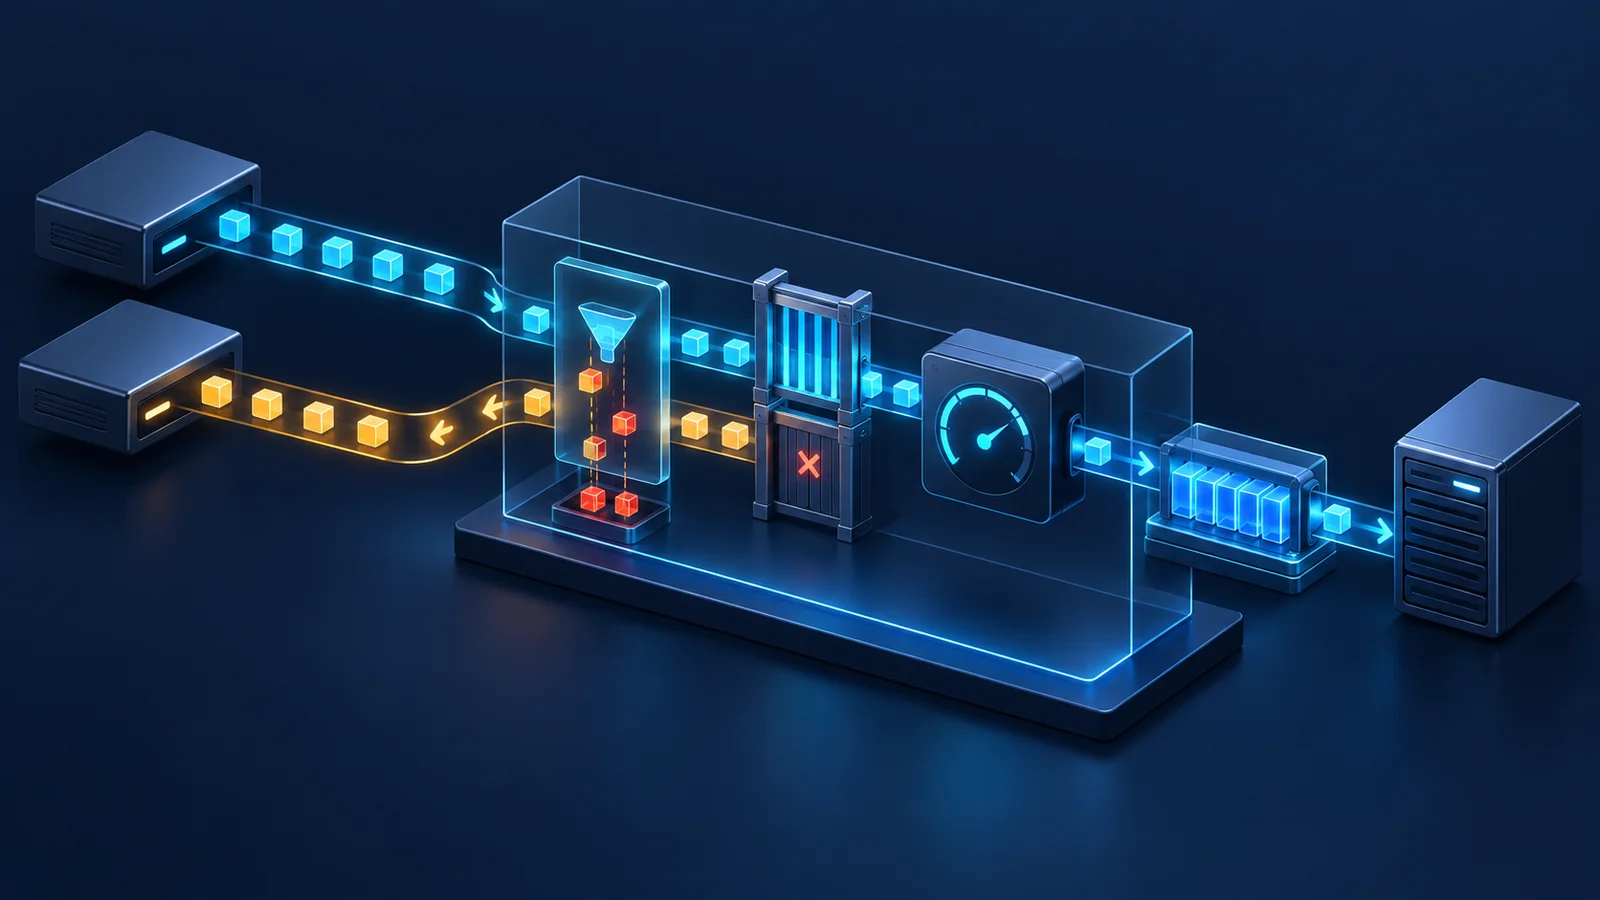
#Ghi bridge/model, firmware, profile IEEE 802.1Q đang áp dụng, time synchronization, cycle time, gate control list, filter key, maximum SDU, meter rate/burst, action, counter width và reset behavior. Với traffic, ghi frame size kể cả tag, VLAN/PCP, sequence, inter-arrival distribution, phase so với gate và offered load.
Hardware timestamp, preemption, cut-through/store-and-forward, link speed, MTU, QoS scheduler và background traffic có thể đổi kết quả. Khóa chúng hoặc ghi rõ. Đặc biệt, burst trung bình đúng rate vẫn có thể vi phạm envelope; bài thử phải kiểm cả CIR/EIR hoặc profile tương đương theo implementation, không chỉ Mbps trung bình.
- Nhóm: Identity · Baseline: MAC/VLAN/PCP đúng · Biến biên: Spoof, missing tag, overlapping rule
- Nhóm: Time · Baseline: Frame trong cửa sổ · Biến biên: Sớm/muộn sát biên, clock offset
- Nhóm: Rate · Baseline: Đúng committed profile · Biến biên: Microburst, sustained excess
- Nhóm: Size · Baseline: SDU hợp lệ · Biến biên: Boundary ±1 byte, jumbo
- Nhóm: Scale · Baseline: Ít stream · Biến biên: Gần giới hạn table/meter
- Nhóm: Change · Baseline: Static config · Biến biên: Add/delete/update khi có traffic
Stream filter, gate và meter
#Stream identification phải được kiểm bằng cả positive và negative match. Gửi frame chỉ khác một trường mà classifier thực tế hỗ trợ, như VLAN, PCP hoặc địa chỉ đích; stream handle là kết quả nhận diện nội bộ, không phải trường tùy ý chèn trên dây. Dùng các frame này để chứng minh rule precedence. Nếu nhiều rule overlap, lưu cấu hình và counter cho rule thực sự được chọn; không suy từ outcome duy nhất.
Với stream gate, quét phase của packet qua mép cửa sổ ở độ phân giải nhỏ hơn uncertainty mong muốn. Đo frame đúng ngay trước/sau transition và lặp với clock offset có kiểm soát. Nếu implementation hỗ trợ chức năng đóng gate do vi phạm, kiểm điều kiện kích hoạt, trạng thái latch và quy trình reset.
Với flow meter, tạo pattern đều, burst và on/off có cùng average rate. Quan sát color/action, byte accounting, overhead được tính và thời gian hồi token. Pass khi stream vi phạm bị giới hạn theo policy mà stream tốt vẫn giữ SLO; không chỉ dựa vào tổng drop.
PSFP không phải cơ chế xác thực danh tính bằng mật mã. Nguồn giả mạo khớp classifier vẫn có thể được nhận như stream hợp lệ; yêu cầu chống spoof cần ràng buộc ingress/port, admission control hoặc cơ chế bảo mật bổ sung. Chỉ đặt kỳ vọng drop khi policy thực sự phân biệt được nguồn đó.
KPI và bằng chứng đầu ra
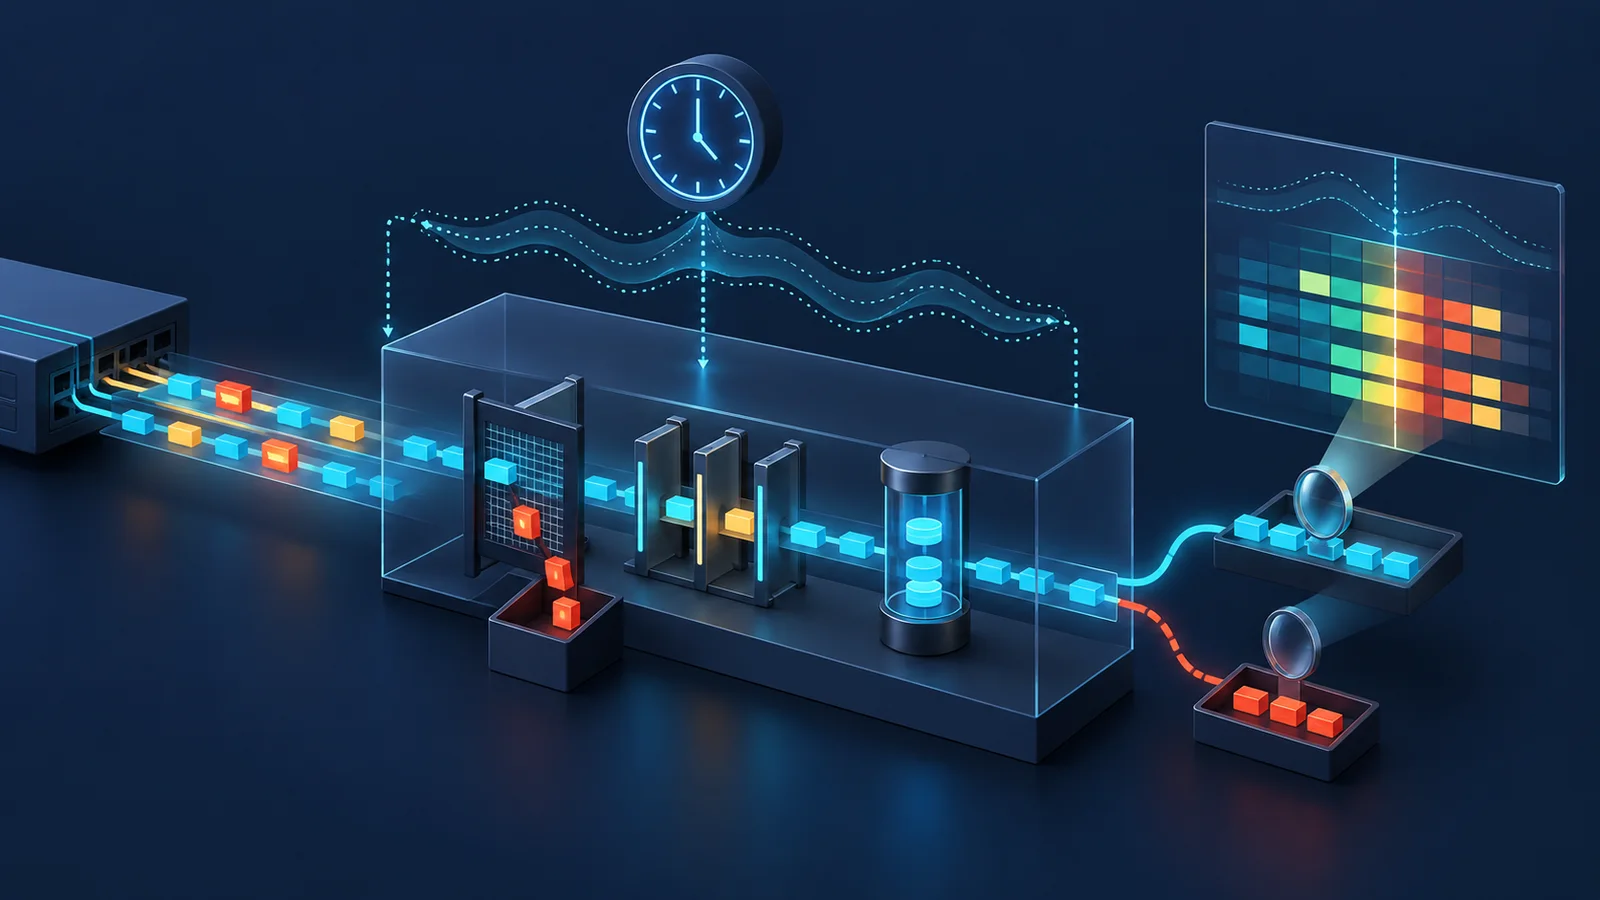
#KPI PSFP gồm accepted/dropped frame theo reason, false accept, false drop, detection/isolation time, latency percentile và packet loss của protected stream, counter accuracy, rule-update interruption và recovery. Với timing, báo uncertainty và phase; với policing, báo rate, burst, frame size và accounting convention.
Đặt pass/fail theo từng stream, không dùng aggregate. Ví dụ stream tốt phải giữ p99 latency và loss trong ngưỡng trong khi rogue tăng từ 0 đến line rate; đồng thời drop reason của rogue phải khớp rule dự kiến trong sai số counter cho phép.
- KPI: Classification accuracy · Cách đo: Expected rule so với matched rule · Bằng chứng: Sequence + counter per-filter
- KPI: Gate conformance · Cách đo: Accept/drop theo phase · Bằng chứng: Timestamp trace + GCL
- KPI: Meter conformance · Cách đo: Accepted/dropped theo envelope · Bằng chứng: Offered/forwarded time series
- KPI: Isolation · Cách đo: SLO stream tốt khi rogue phát · Bằng chứng: Listener latency/loss
- KPI: Explainability · Cách đo: Tổng sequence = forward + drop · Bằng chứng: Pcap + reason counters
- KPI: Update recovery · Cách đo: Config commit → stable forwarding · Bằng chứng: Event log + timeline
Ma trận quyết định
#Nếu chỉ cần bảo vệ khỏi nguồn hỏng, ưu tiên fail-closed và isolation. Nếu hệ thống safety-critical cần availability, phải định nghĩa rõ hành vi khi mất đồng bộ hoặc cấu hình không hợp lệ; “an toàn” không thể suy ra chỉ từ việc drop nhiều hơn.
- Kịch bản: Identity hợp lệ · Điều cần chứng minh: Forward đúng rule · Dấu hiệu fail: False drop hoặc match rule khác
- Kịch bản: Spoof identity · Điều cần chứng minh: Drop/cô lập theo policy · Dấu hiệu fail: Frame lọt vào protected queue
- Kịch bản: Frame ngoài gate · Điều cần chứng minh: Drop đúng reason · Dấu hiệu fail: Jitter tạo accept ngẫu nhiên
- Kịch bản: Microburst · Điều cần chứng minh: Meter thực thi envelope · Dấu hiệu fail: Average đúng nhưng queue bị lấp
- Kịch bản: Oversize · Điều cần chứng minh: Maximum SDU được áp dụng · Dấu hiệu fail: Frame vượt biên vẫn forward
- Kịch bản: Clock lệch · Điều cần chứng minh: Hành vi trong fault model · Dấu hiệu fail: False drop lan rộng không báo
- Kịch bản: Rule update · Điều cần chứng minh: Không có cửa sổ bypass · Dấu hiệu fail: Traffic lọt hoặc blackhole kéo dài
Test plan theo từng pha
#Pha 1 xác minh rule match và maximum SDU bằng traffic thưa. Pha 2 quét gate phase quanh mọi transition. Pha 3 ramp rate, burst size và burst duration. Pha 4 chạy stream tốt đồng thời rogue stream; pha 5 chèn clock offset/loss of sync. Pha 6 scale số stream và thay rule khi traffic đang chạy.
Mỗi fault có control run và recovery phase. Sau khi rogue dừng hoặc clock phục hồi, kiểm counter/state có trở về trạng thái dự kiến, không giữ gate đóng ngoài policy và latency stream tốt trở về baseline.
Runbook thực hành
#Trước khi kết luận, kiểm counter wrap/reset và sampling interval. Nếu generator/analyzer dùng clock khác DUT, đưa sai số tổng vào guard band thay vì coi timestamp là tuyệt đối.
- Xuất topology, firmware, PSFP table, GCL, meter và sync status.
- Hiệu chuẩn generator/analyzer; đo timestamp uncertainty.
- Chạy positive/negative classification từng rule.
- Kiểm maximum SDU tại boundary, gồm tag/encapsulation thực tế.
- Quét packet phase qua mép gate và lặp với offset có kiểm soát.
- Tăng rate/burst; đối chiếu offered, forwarded và drop reason.
- Thêm rogue stream cạnh protected stream; đo collateral impact.
- Thử loss of sync, rule update, reboot/failover nếu thuộc phạm vi.
- Xuất raw sequence, counter, time trace, config hash và verdict.
Giới hạn kết luận
#802.1Qci đã được tích hợp vào các phiên bản IEEE 802.1Q mới hơn, nhưng khả năng sản phẩm có thể chỉ hỗ trợ một tập con về classifier, gate, meter hoặc counter. Kết quả phải gắn với model, firmware, license và resource profile; không ghi chung “switch hỗ trợ PSFP”.
PSFP bảo vệ ingress theo stream, không tự chứng minh end-to-end latency nếu scheduler, preemption, congestion hoặc downstream hop chưa được kiểm. Một bài test vài stream cũng không chứng minh scale; hardware resource exhaustion và rule update cần ca riêng.
Khái niệm cần nhớ
#- PSFP: Per-Stream Filtering and Policing tại ingress.
- Stream filter: Rule nhận diện stream và gắn hành động/tham chiếu.
- Stream gate: Cổng mở/đóng theo state hoặc lịch thời gian.
- Flow meter: Kiểm tra traffic theo rate và burst envelope.
- Maximum SDU: Kích thước đơn vị dữ liệu tối đa được chấp nhận.
- False accept: Traffic sai profile vẫn được forward.
- False drop: Traffic đúng contract bị loại.
- Guard band: Biên dự phòng cho uncertainty và thời gian truyền.
Khái niệm cần nhớ
- DUT / SUT
- Thiết bị hoặc toàn bộ hệ thống đang là đối tượng của bài kiểm thử.
- Steady state
- Giai đoạn tải đã ổn định và đủ điều kiện để lấy số liệu đại diện.
- Pass / fail
- Kết luận dựa trên ngưỡng đã thống nhất, luôn đi cùng topology, cấu hình và điều kiện đo.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo4 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.