
Mục lục bài viết 7 phần
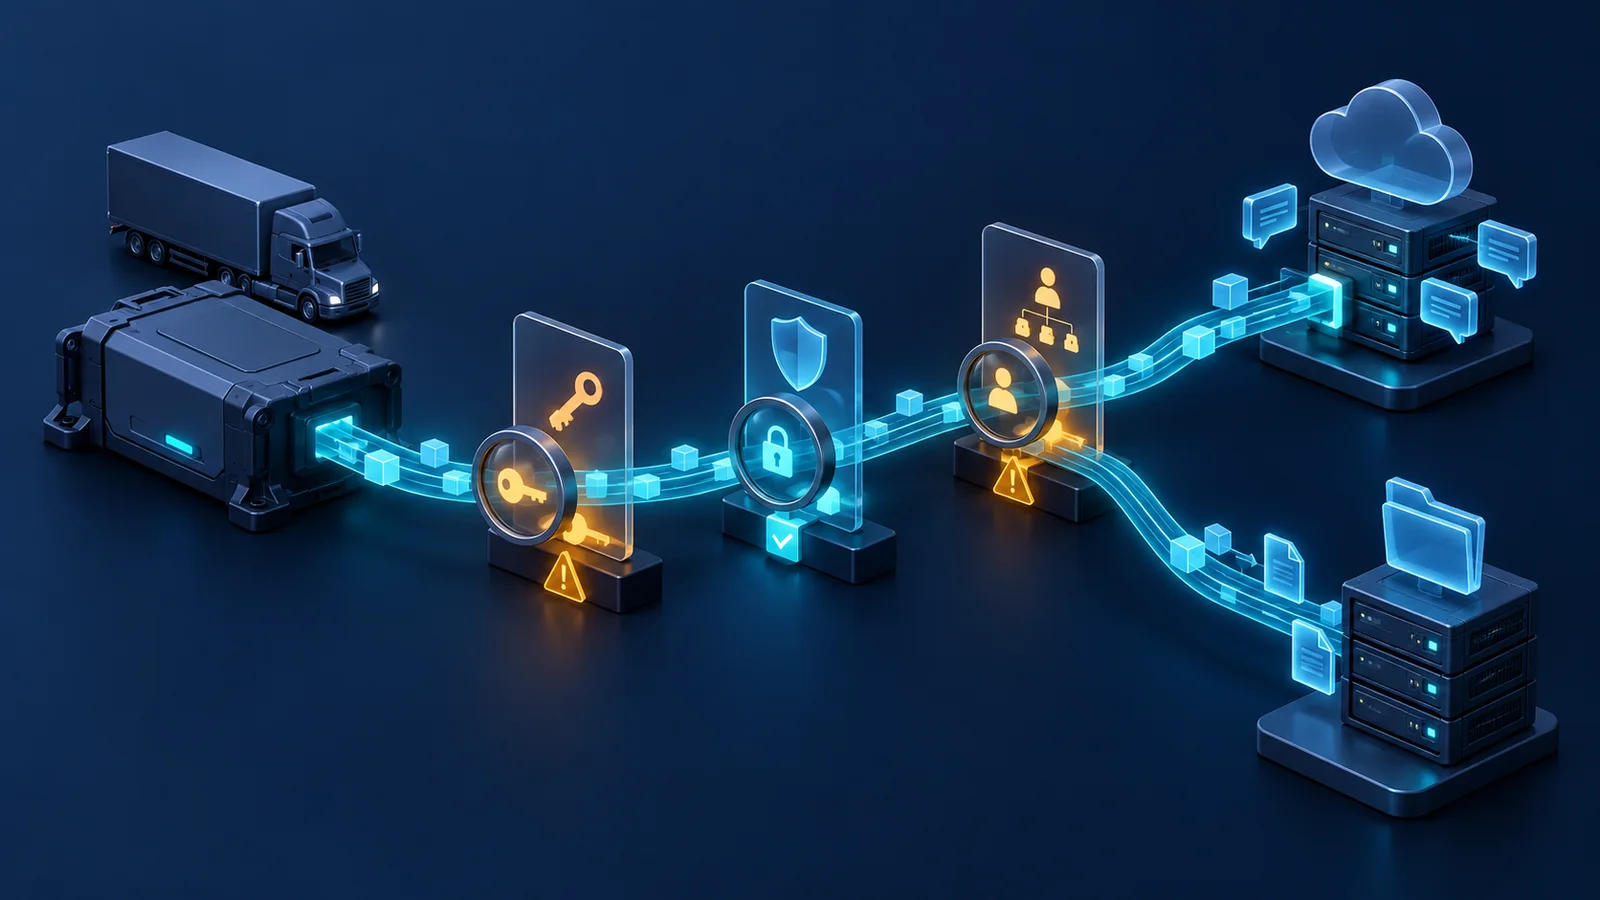
Ngày 17/09/2026, CISA công bố ICSA-26-260-01 cho ứng dụng Bransys ELD trên Android và iOS. Ba lỗ hổng liên quan hard-coded credential và truyền dữ liệu nhạy cảm dạng cleartext có thể làm lộ telemetry/firmware; CISA ghi chưa nhận báo cáo khai thác công khai nhắm riêng các lỗ hổng này tại thời điểm advisory.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc/vận hành/kiểm thử
Thông tin được công bố
#CISA xác định Android trước 11.00.00 và iOS trước 1.1.54 là các phiên bản bị ảnh hưởng. Khuyến nghị của Bransys trong advisory là cập nhật qua app store lên Android 11.00.00 trở lên hoặc iOS 1.1.54 trở lên. Phạm vi cần được đối chiếu theo chính package/app đang triển khai, không chỉ tên thương mại ELD.
Advisory liệt kê ba CVE:
Advisory nói khai thác thành công có thể cho phép truy cập trái phép telemetry data và firmware. CISA đồng thời nêu chưa có khai thác công khai đã biết nhắm cụ thể các lỗ hổng này tại thời điểm công bố.
- CVE: CVE-2026-86520 · Mô tả theo CISA: Hard-coded MQTT credential · CVSS v3.1: 7,5 High · Phạm vi tác động được nêu: Đọc real-time data của thiết bị đang hoạt động trên một tập carrier nối với broker bị ảnh hưởng
- CVE: CVE-2026-86689 · Mô tả theo CISA: Truyền thông tin nhạy cảm dạng cleartext · CVSS v3.1: 5,9 Medium · Phạm vi tác động được nêu: Có thể kết nối broker và đọc dữ liệu khi đáp ứng điều kiện khai thác
- CVE: CVE-2026-77960 · Mô tả theo CISA: Hard-coded FTP credential · CVSS v3.1: 5,3 Medium · Phạm vi tác động được nêu: Có thể kết nối server và đọc dữ liệu
Điểm mới đáng chú ý
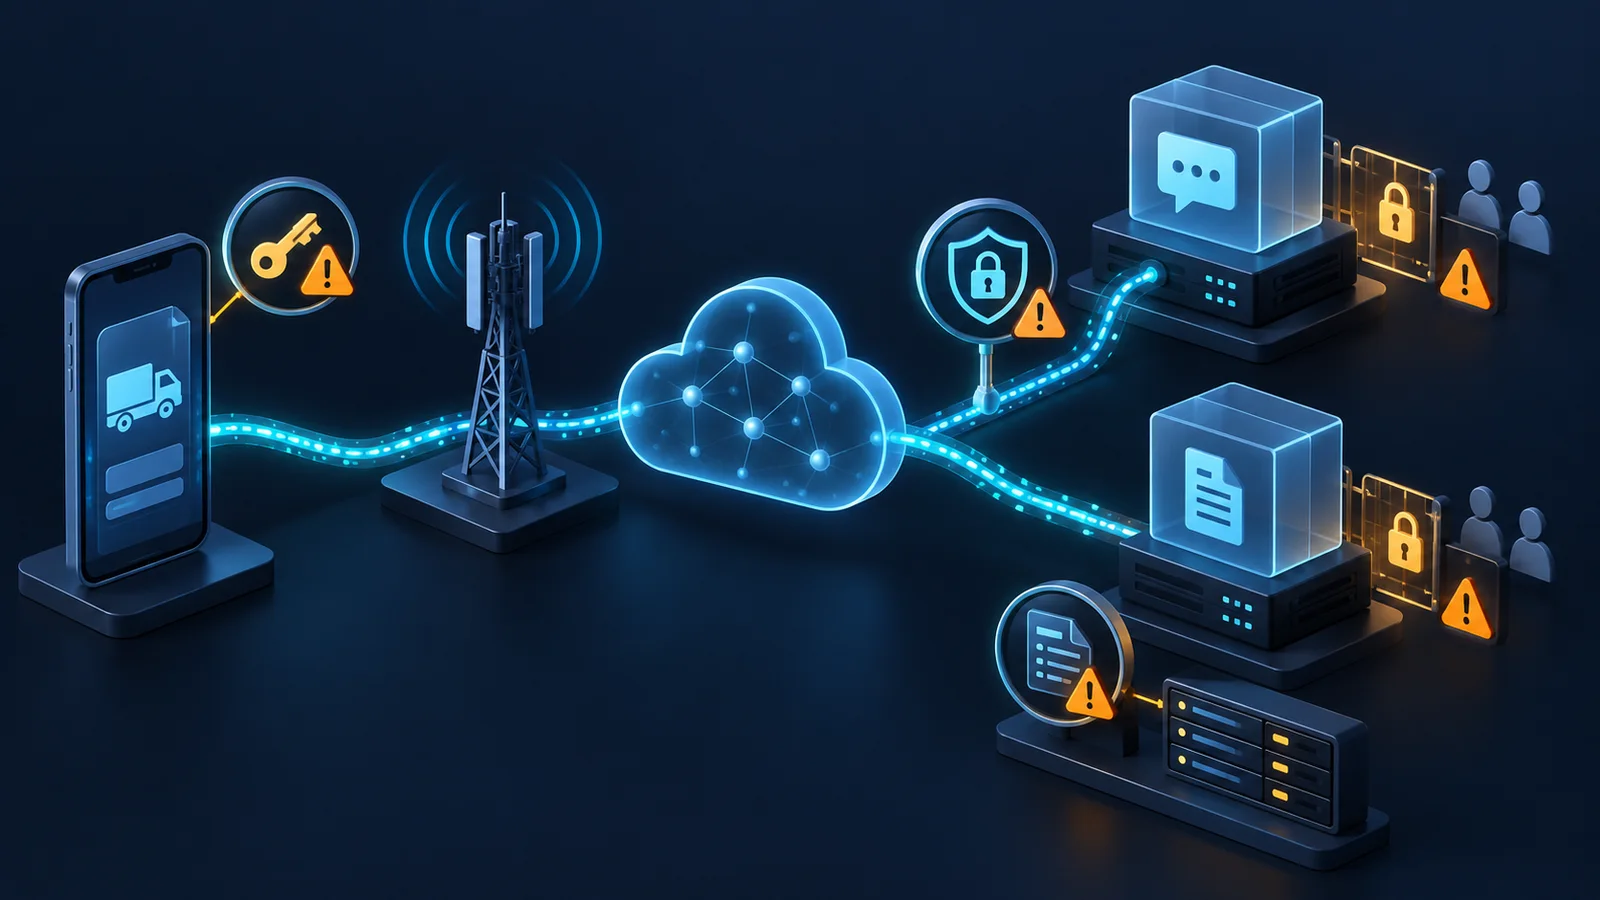
#Đây không phải một lỗi đơn lẻ chỉ xử lý bằng thay binary. Hai vấn đề hard-coded credential đặt câu hỏi về vòng đời secret dùng chung, còn cleartext transmission đặt câu hỏi về bảo vệ transport và vị trí kẻ tấn công. Nếu credential cũ từng nằm trong app phân phối công khai, cập nhật client không tự chứng minh credential/backend access đã được thu hồi.
Điểm đáng chú ý thứ hai là phạm vi MQTT được advisory mô tả có thể chạm dữ liệu thời gian thực của nhiều thiết bị trên một tập carrier kết nối broker. Đây là mô tả từ CISA; tổ chức phải xác minh topology broker, ACL và tenant boundary của mình, không suy rằng mọi Bransys deployment đều có cùng blast radius.
Tác động đối với kiến trúc/vận hành/kiểm thử
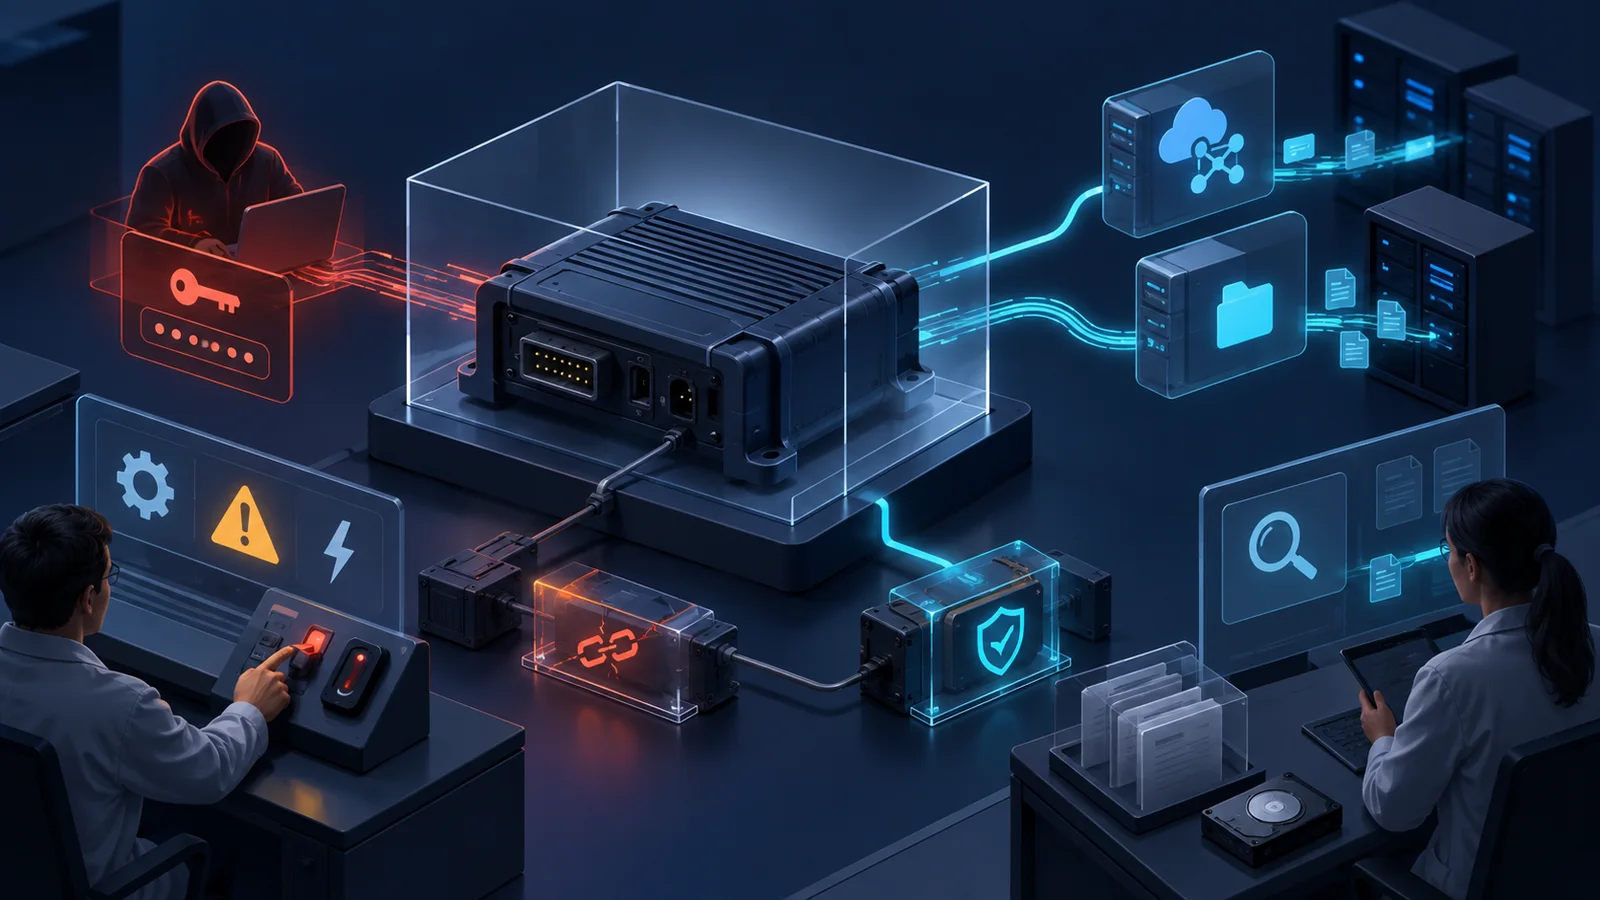
#Nhận định của NetVali: remediation nên có ba lớp. Lớp endpoint xác nhận app đã nâng cấp. Lớp identity/backend xác nhận credential cũ bị rotate/revoke và ACL broker/FTP áp dụng least privilege. Lớp detection rà log cho kết nối bất thường, client ID dùng lại, địa chỉ nguồn lạ, topic/path enumeration và tải firmware/dữ liệu ngoài baseline.
Test trong lab không nên dùng credential production hoặc truy cập broker thật ngoài phạm vi được phép. Với môi trường do tổ chức sở hữu, có thể kiểm client mới còn chứa secret tĩnh hay gửi dữ liệu cleartext bằng static/dynamic analysis và packet capture; kiểm TLS validation, MQTT authorization theo topic và FTP replacement/control theo kiến trúc hiện hành.
- Câu hỏi: App đã vá? · Cách kiểm an toàn: MDM/app inventory theo OS/version · Bằng chứng: Export inventory
- Câu hỏi: Secret cũ còn dùng? · Cách kiểm an toàn: Kiểm config/rotation và auth log · Bằng chứng: Secret ID, revoke time
- Câu hỏi: MQTT có mã hóa? · Cách kiểm an toàn: Capture lab và broker listener config · Bằng chứng: TLS handshake/config
- Câu hỏi: ACL có tách tenant/device? · Cách kiểm an toàn: Negative authorization test · Bằng chứng: Broker decision log
- Câu hỏi: Đã có truy cập lạ? · Cách kiểm an toàn: Hunt theo thời gian/version/source · Bằng chứng: Query và case record
- Câu hỏi: Firmware/data toàn vẹn? · Cách kiểm an toàn: Hash/signature/provenance check · Bằng chứng: Artifact manifest
Ai cần quan tâm
#Đơn vị vận tải dùng Bransys ELD, nhà vận hành fleet, quản trị mobile/MDM và đội quản lý backend MQTT/FTP cần kiểm inventory. SOC cần phối hợp với owner nghiệp vụ vì log có thể nằm ở mobile platform, carrier, broker, FTP và cloud khác nhau.
Đội procurement và security architecture nên đưa yêu cầu không dùng credential dùng chung/hard-coded, bắt buộc TLS, per-device identity, secret rotation và tenant isolation vào tiêu chí nghiệm thu. Nhà tích hợp cần xác nhận version tối thiểu cho cả Android và iOS thay vì ghi chung “đã cập nhật”.
Những điểm chưa thể kết luận
#Advisory không phải bằng chứng một hệ thống cụ thể đã bị truy cập. “No known public exploitation” không loại trừ scanning, credential reuse hoặc sự kiện chưa phát hiện/báo cáo. Cũng chưa thể suy mọi MQTT topic, mọi carrier hoặc toàn bộ firmware đều bị lộ; phạm vi phải dựa trên broker ACL, credential scope và log thực tế.
Không nên suy CVSS thành ưu tiên tuyệt đối mà bỏ qua exposure. CVE-2026-86689 có attack complexity cao theo vector công bố, trong khi hard-coded credential có điều kiện khác; test plan phải tái tạo đúng path. Bản app mới cũng chưa tự chứng minh backend đã rotate secret, đóng listener cleartext hoặc xử lý dữ liệu từng bị truy cập.
Checklist hành động hoặc kiểm chứng
#- Lập inventory Bransys ELD theo OS, package, version, owner và thiết bị.
- Nâng Android lên 11.00.00+ và iOS lên 1.1.54+ theo advisory; xác minh bằng MDM.
- Kiểm chính sách buộc nâng cấp và chặn phiên bản cũ kết nối backend nếu được hỗ trợ.
- Xác nhận credential liên quan đã rotate/revoke; không chỉ thay trong app.
- Rà MQTT listener, TLS, certificate validation, client identity và topic ACL.
- Rà FTP endpoint; xác định protocol, data path, credential scope và phương án thay thế.
- Hunt log cho source/client ID bất thường, topic/path enumeration và bulk download.
- Xác minh hash/chữ ký/provenance của firmware hoặc artifact có thể bị truy cập.
- Lưu bằng chứng remediation và theo dõi advisory/vendor update tiếp theo.
Khái niệm cần nhớ
#- Hard-coded credential: Secret nhúng cố định trong code/binary/config phân phối.
- MQTT broker: Trung gian nhận và phân phối message theo topic.
- Topic ACL: Chính sách cho phép client publish/subscribe từng topic.
- Cleartext transmission: Dữ liệu truyền không có bảo vệ mật mã phù hợp.
- Credential rotation: Thay secret và vô hiệu hóa secret cũ có kiểm soát.
- Blast radius: Phạm vi tài sản/dữ liệu có thể bị ảnh hưởng khi control thất bại.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo3 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.