
Mục lục bài viết 7 phần
Ngày 11/09/2026, Cisco công bố case study nội bộ cho rằng lợi ích bảo mật của dự án Wi‑Fi 7 nổi bật hơn kỳ vọng hiệu năng. Giá trị kỹ thuật của thông tin này nằm ở giả thuyết cần kiểm chứng: WLAN upgrade có thể là dịp đồng bộ association security, identity, segmentation và vận hành—nhưng không thể lấy câu chuyện của hãng thay cho acceptance test tại môi trường khác.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc/vận hành/kiểm thử
Thông tin được công bố
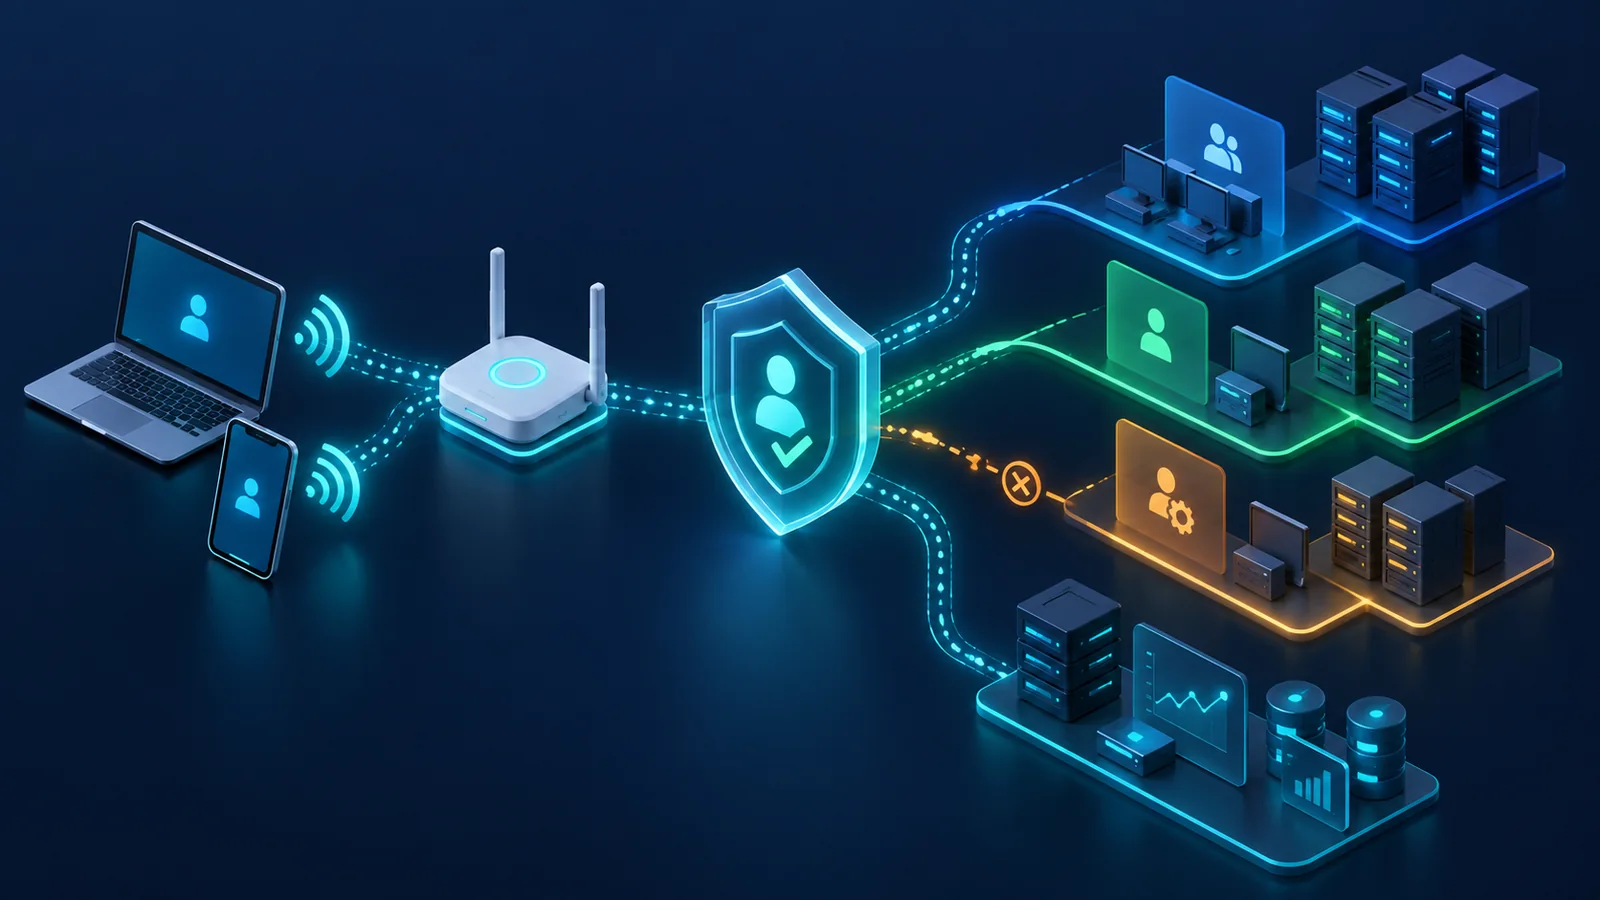
#Trong bài Cisco on Cisco ngày 11/09/2026, Cisco mô tả dự án Wi‑Fi 7 nội bộ gắn với WPA3 và Cisco ISE để xác minh endpoint, tích hợp Duo/Secure Access cho quy trình truy cập, segmentation runtime và telemetry trong Splunk. Hãng cũng nói AI agent được dùng để truy vấn dữ liệu, tìm anomaly và thực hiện một số tác vụ đã định nghĩa.
Cisco báo cáo mức giảm tới 40% incident tại nhiều site. Đây là số liệu case study do chính hãng công bố; bài nguồn không cung cấp bộ dữ liệu, nhóm đối chứng, định nghĩa incident đầy đủ hoặc phân rã đóng góp của riêng Wi‑Fi 7. Vì vậy NetVali không xem đây là benchmark độc lập.
Điểm mới đáng chú ý
#Điểm đáng chú ý không phải tuyên bố Wi‑Fi 7 tự tạo Zero Trust. Cisco đặt association security, identity policy, segmentation và operations telemetry vào cùng một chương trình nâng cấp. Cách nhìn này hữu ích vì thay access point mà giữ nguyên credential yếu, policy drift và telemetry thiếu sẽ chỉ đổi radio, chưa đổi assurance.
Case study cũng đưa AI agent vào vòng vận hành mạng. Điều đó làm phát sinh câu hỏi mới: agent đọc nguồn dữ liệu nào, quyền thực thi đến đâu, ai duyệt thay đổi, log có đủ để audit và rollback ra sao. Đây là các điều kiện phải kiểm chứng, không phải năng lực mặc định của mọi deployment.
- Lớp: Association · Tuyên bố/cách dùng trong case study: WPA3 gắn với endpoint verification · Bằng chứng vendor-neutral cần có: EAP/TLS trace, certificate/identity mapping
- Lớp: Access policy · Tuyên bố/cách dùng trong case study: ISE/Duo/Secure Access · Bằng chứng vendor-neutral cần có: Decision log, allow/deny negative test
- Lớp: Segmentation · Tuyên bố/cách dùng trong case study: Policy theo client runtime · Bằng chứng vendor-neutral cần có: Tag/role, path, lateral-movement test
- Lớp: Operations · Tuyên bố/cách dùng trong case study: Splunk và AI agents · Bằng chứng vendor-neutral cần có: Data lineage, approval, action log, rollback
- Lớp: Outcome · Tuyên bố/cách dùng trong case study: Giảm incident tại nhiều site · Bằng chứng vendor-neutral cần có: Definition, baseline, denominator, confounders
Tác động đối với kiến trúc/vận hành/kiểm thử
#Acceptance plan nên có hai trục độc lập nhưng liên kết: RF/service quality và security/policy continuity. Trục RF đo coverage, channel utilization, throughput, latency, jitter, packet loss và roaming. Trục security đo identity binding, certificate validation, policy decision, segment isolation, guest/BYOD path và hành vi khi control plane mất kết nối. WPA3-Personal và WPA3-Enterprise khác nhau: các phép đo EAP/certificate trong bài áp dụng cho enterprise design có 802.1X/EAP phù hợp, không phải mọi kết nối WPA3.
Mỗi client class cần matrix riêng: thiết bị Wi‑Fi 7, Wi‑Fi 6/6E cũ, scanner/IoT, voice, managed laptop và guest. Chuyển sang WPA3 hoặc policy mới có thể tạo incompatibility; phải có inventory, pilot ring và rollback condition thay vì coi association thành công của một model là đủ.
Ai cần quan tâm
#Đội WLAN, network security, IAM/NAC, SOC, endpoint engineering và application owner đều có điểm kiểm soát riêng. Chủ chương trình campus upgrade cần một RACI chung để tránh RF pass nhưng identity/segmentation chưa sẵn sàng, hoặc policy pass nhưng voice/roaming suy giảm.
Tổ chức đang cân nhắc automation/AI cho NOC/SOC cần quan tâm nhất tới blast radius. Bắt đầu bằng read-only query, evidence citation và human approval; chỉ mở write action khi đã có allowlist, pre-check, idempotency, rate limit, audit và rollback test.
Những điểm chưa thể kết luận
#Từ case study không thể kết luận Wi‑Fi 7 tự giảm incident, mọi site Cisco đạt cùng kết quả, hay một bộ sản phẩm cụ thể phù hợp cho mọi topology. Con số 40% không nên đưa vào business case như hiệu quả cam kết nếu thiếu baseline và định nghĩa tương đương.
Bài nguồn cũng không thay thế design guide hoặc release note theo access point, controller, ISE, client OS và license. Các tuyên bố về beacon protection, switching-layer security hay AI action phải được ánh xạ tới model/version thực tế trước khi nêu như capability sẵn có.
Checklist hành động hoặc kiểm chứng
#- Kiểm kê AP/controller, client chipset/driver/OS, EAP method và certificate lifecycle.
- Chốt topology, RF baseline, traffic profile và ứng dụng nhạy với roaming.
- Test WPA3/EAP thành công, sai certificate, revoked identity và unauthorized device.
- Kiểm policy continuity khi roam giữa AP/site và khi identity/control service gián đoạn.
- Chạy lateral-movement negative test giữa role/segment, cả IPv4 và IPv6.
- Đo throughput, latency, jitter, packet loss cùng authentication/roam interruption.
- Pilot theo client cohort; đặt ngưỡng rollback và support workflow.
- Xác minh telemetry completeness, timestamp, retention và mapping client–identity.
- Với AI agent: giới hạn quyền, yêu cầu phê duyệt, log input/output/action và thử rollback.
- Báo cáo outcome bằng denominator và baseline; không dùng phần trăm của hãng làm SLO.
Khái niệm cần nhớ
#- WPA3: thế hệ cơ chế bảo vệ truy cập Wi‑Fi; mode cụ thể phải xác nhận theo client và enterprise design.
- NAC: kiểm soát truy cập dựa trên identity/posture/policy.
- Segmentation: giới hạn reachability và lateral movement theo trust boundary.
- Policy continuity: duy trì quyết định truy cập đúng khi roam hoặc thành phần lỗi.
- AgenticOps: cách Cisco gọi việc dùng AI agent hỗ trợ tác vụ vận hành; không phải chuẩn độc lập.
- Negative test: phép thử chứng minh đường không được phép thực sự bị chặn.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo3 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.