
Mục lục bài viết 7 phần
Ngày 11/09/2026, CISA bổ sung CVE-2026-42016 và CVE-2026-42018 của JFrog Artifactory vào Known Exploited Vulnerabilities (KEV); CVE-2026-82329 đã được đưa vào catalog ngày 02/09. Đây là ba CVE cần rà soát cùng nhau, không phải ba mục Artifactory mới được thêm trong một ngày. Việc cần làm không dừng ở “có patch”: phải xác định deployment self-hosted nào nằm trong phạm vi, bảo toàn log, kiểm tra token/đặc quyền và xác minh đường phát hành artifact sau nâng cấp.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc/vận hành/kiểm thử
Thông tin được công bố
#Dữ liệu KEV chính thức của CISA ghi ngày thêm 11/09/2026 cho CVE-2026-42016 và CVE-2026-42018, còn CVE-2026-82329 là 02/09/2026. KEV cho biết có bằng chứng khai thác thực tế theo tiêu chí catalog, không chứng minh một hệ thống cụ thể đã bị xâm nhập. JFrog mô tả CVE-2026-42016 là lỗi kiểm tra token signature/issuer nhưng không kiểm đúng scope trên Artifactory Self Hosted trước 7.133.11; bản vá được nêu là 7.133.11.
JFrog mô tả CVE-2026-42018 là khả năng trả về internal anonymous-user token cho caller chưa xác thực khi anonymous access bị tắt. Cột Patched Version của JFrog cho 42018 hiện ghi 7.111.20, 7.117.27, 7.125.19, 7.133.28 và 7.146.8. Ký hiệu dải affected trên cùng trang có thể gây nhầm ở ranh giới, nên đây là bản chép cột patched, không phải diễn giải mọi mốc cuối đều thuộc dải lỗi. Khi đang ở sát ranh giới, cần xác nhận build với JFrog và chọn bản bảo trì được hãng khuyến nghị, không tự cộng hoặc trừ số patch. CVE-2026-82329 được JFrog xếp Critical, liên quan khả năng authentication bypass dẫn tới administrative access; bảng Patched Version ngày 28/08/2026 nêu 7.111.21, 7.117.28, 7.125.20, 7.133.29, 7.146.38 và 7.161.20. Bảng affected của nhánh 7.111 có ký hiệu ranh giới không nhất quán với cột patched; nếu đang ở sát mốc này, cần xác nhận build được hỗ trợ với JFrog thay vì tự suy diễn dấu lớn/nhỏ. Các mốc trên là thông tin advisory, không thay thế khuyến nghị chọn bản bảo trì hiện tại của hãng.
Điểm mới đáng chú ý
#Các CVE không mới cùng ngày: JFrog đã công bố CVE-2026-42016 vào 27/07, CVE-2026-42018 vào 12/08 và CVE-2026-82329 vào 28/08/2026. Điểm mới ngày 11/09 là trạng thái KEV của 42016 và 42018; 82329 đã có trong KEV trước đó. Ngày công bố advisory, ngày thêm KEV và ngày đăng bài NetVali là ba mốc riêng.
Không nên gộp ba lỗi thành một exploit chain mặc định. Chúng có điều kiện, dải phiên bản và cơ chế khác nhau. NetVali đề xuất quản lý theo từng CVE nhưng hợp nhất bằng chứng ở các lớp: token issuance/use, privilege change, repository operation, worker/service log và artifact promotion.
- CVE: CVE-2026-42016 · Dữ kiện từ JFrog: Self-hosted < 7.133.11; privilege escalation do scope validation · Việc phải xác minh tại chỗ: Version/build, token scope và admin event
- CVE: CVE-2026-42018 · Dữ kiện từ JFrog: Internal anonymous token có thể bị trả về; nhiều branch · Việc phải xác minh tại chỗ: Exact fixed version theo branch, anonymous setting và token log
- CVE: CVE-2026-82329 · Dữ kiện từ JFrog: Critical; auth bypass tới administrative access; nhiều branch · Việc phải xác minh tại chỗ: Exact fixed version, exposure, admin action và artifact integrity
Tác động đối với kiến trúc/vận hành/kiểm thử
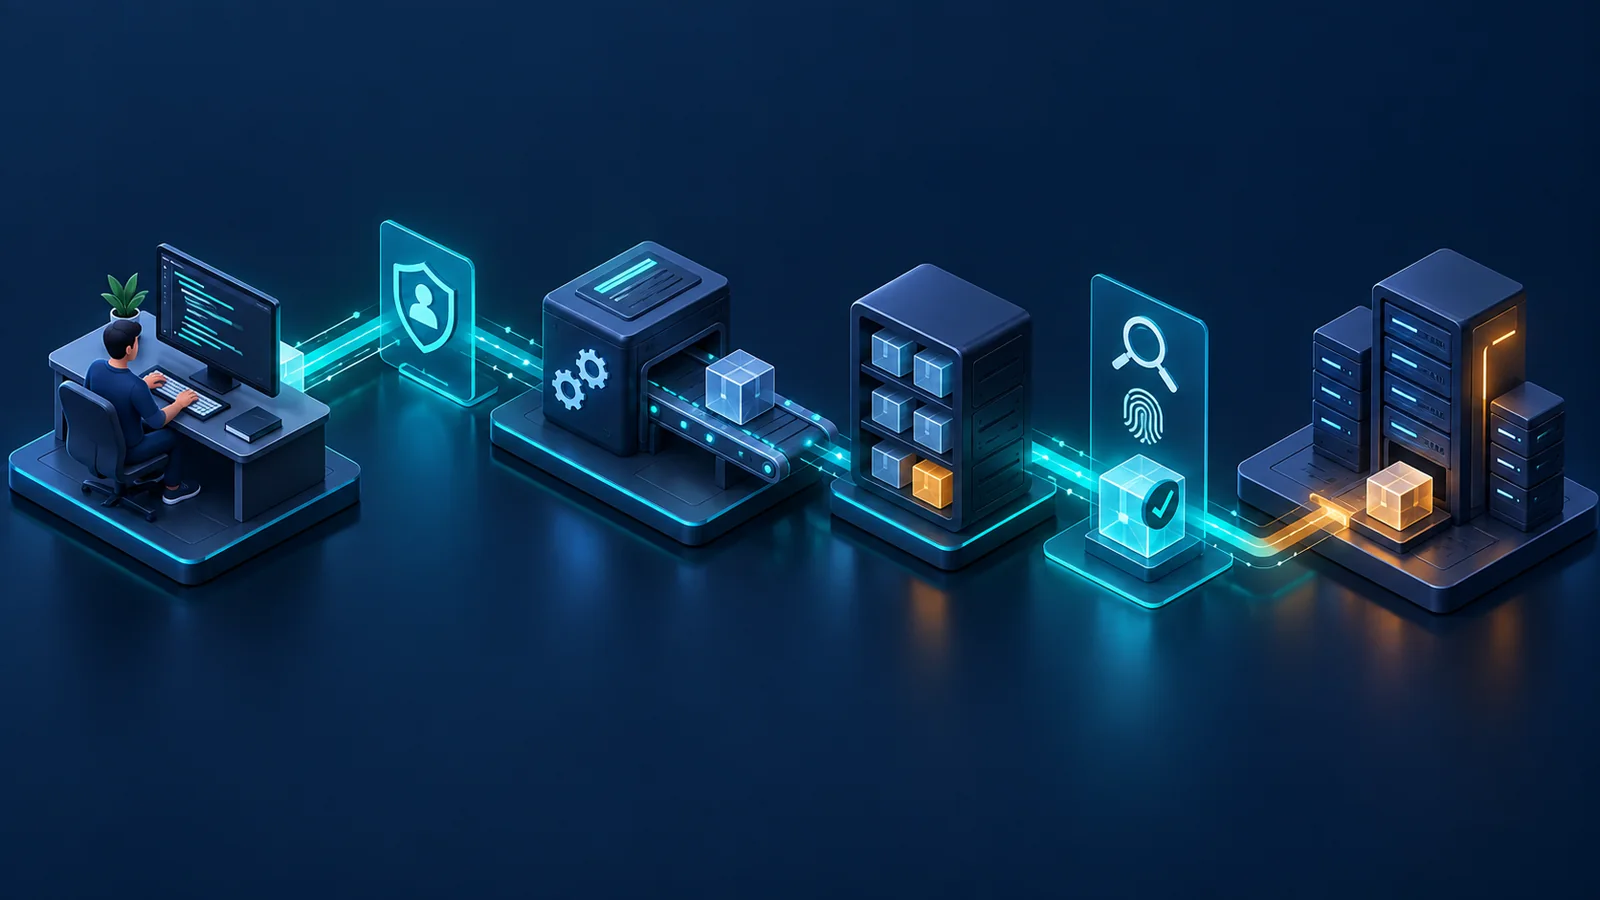
#Artifactory thường nằm trên đường tin cậy cao giữa developer, CI runner, package proxy và production deployment. Vì vậy credential hoặc quyền quản trị bị lạm dụng có thể ảnh hưởng metadata, binary, build info hoặc luồng promotion. Đây là phân tích kiến trúc, không phải tuyên bố rằng mọi hệ thống bị ảnh hưởng đã bị sửa artifact.
Validation sau patch nên có bốn lớp: build/version thực sự đã đổi trên mọi node; các endpoint/điều kiện của advisory không còn biểu hiện; token và admin session cũ được rà soát/thu hồi theo risk; pull/push/promotion vẫn đúng quyền và checksum. Với HA, kiểm tra rolling upgrade không để node cũ tiếp tục nhận traffic.
Ai cần quan tâm
#Ưu tiên cao nhất là chủ hệ thống JFrog Artifactory self-hosted, đội DevSecOps/platform, IAM, SOC/IR và chủ pipeline dùng repository này. Đội procurement hoặc cloud governance cũng cần xác nhận mô hình dịch vụ: advisory JFrog nói cloud environment bị ảnh hưởng đã được gia cố, nhưng khách hàng vẫn phải kiểm tra tenant, token và log theo trách nhiệm của mình.
Ứng dụng chỉ pull package cũng cần quan tâm nếu repository là nguồn tin cậy cho build. Cần lập dependency map để biết credential nào có quyền deploy/promote và hệ thống nào đã nhận artifact trong cửa sổ điều tra.
Những điểm chưa thể kết luận
#Việc một phiên bản thuộc dải affected không chứng minh đã bị khai thác. Ngược lại, không thấy IOC công khai không chứng minh an toàn. Catalog KEV không tự cung cấp đầy đủ actor, exploit path, dwell time hoặc artifact nào bị tác động cho từng tổ chức.
Không thể dùng nhãn “cloud đã fortified” để kết luận token khách hàng, federation, runner hoặc downstream pipeline không cần rà soát. Cũng không nên tự thử exploit trên production; validation phải dùng phương pháp an toàn, snapshot/log và hướng dẫn hỗ trợ của hãng.
Checklist hành động hoặc kiểm chứng
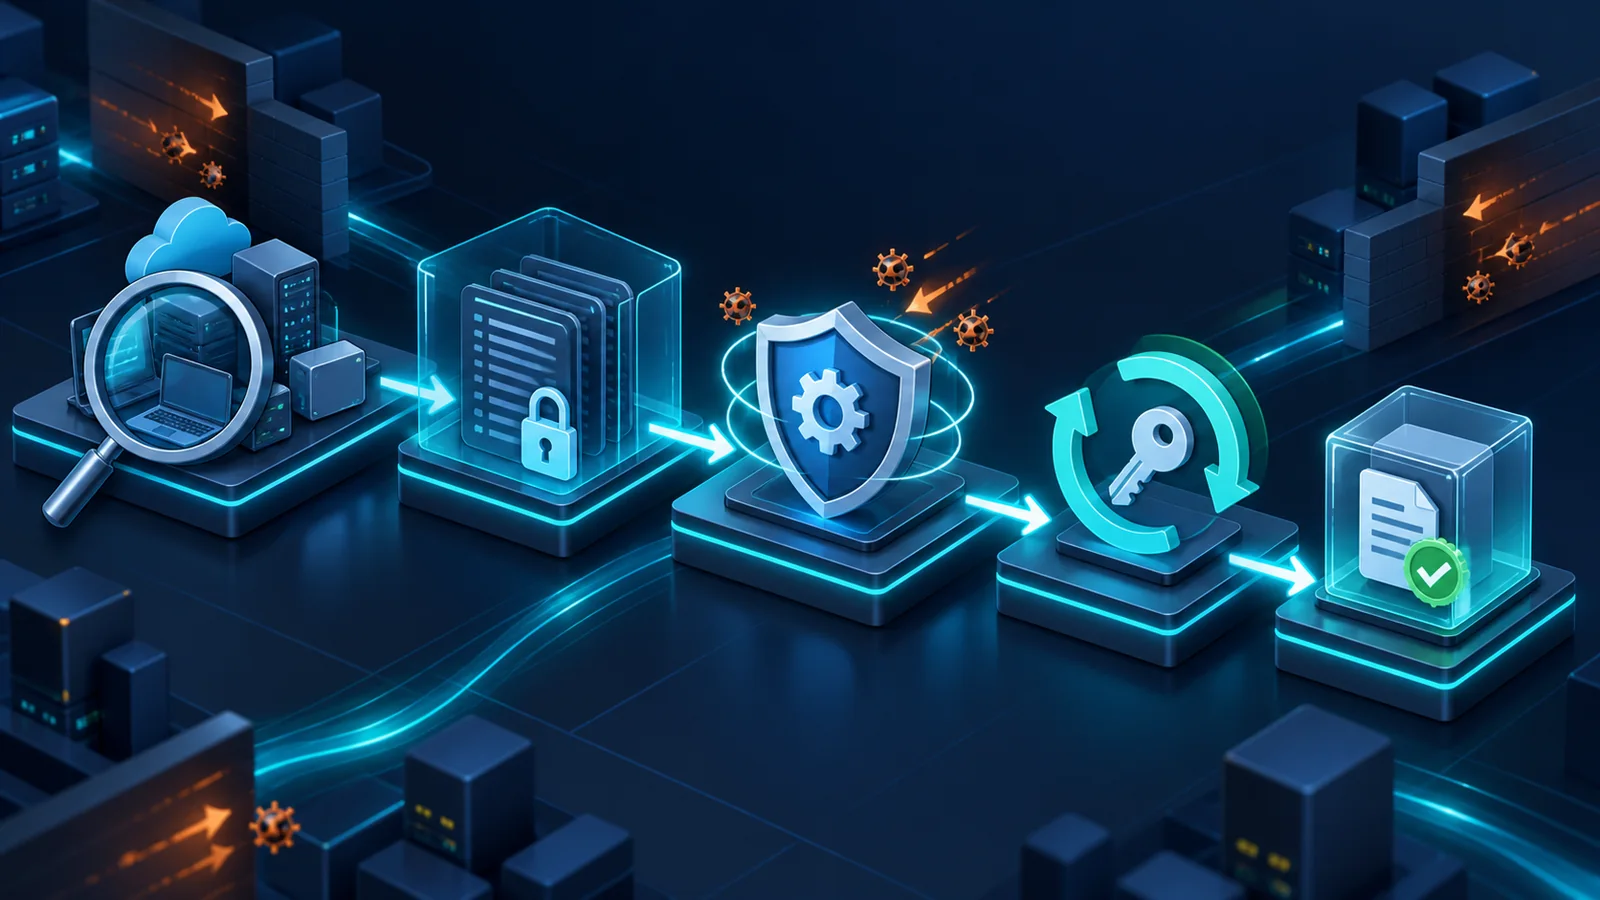
#- Lập inventory mọi node, edition, build, topology HA và mức exposure.
- Đối chiếu từng CVE với bảng patched version chính thức theo branch.
- Bảo toàn access/audit/security/worker log trước khi nâng cấp hoặc rotate.
- Giới hạn truy cập quản trị, token endpoint và nguồn mạng trong thời gian xử lý.
- Nâng cấp theo runbook JFrog; xác minh mọi node đã rời dải affected.
- Rà soát token issuance/use, scope, admin changes và repository permission drift.
- Xoay/thu hồi credential theo risk, ưu tiên token có quyền deploy/promote/admin.
- Hash và đối chiếu artifact/build metadata trong cửa sổ nghi vấn.
- Chạy smoke/negative authorization test và kiểm rollback/HA sau nâng cấp.
- Theo dõi cập nhật CISA/JFrog; lưu evidence và quyết định đóng incident.
Khái niệm cần nhớ
#- KEV: danh mục CISA về lỗ hổng đã biết bị khai thác.
- Token scope: phạm vi quyền mà token được phép thực hiện.
- Self-hosted: hệ thống do tổ chức vận hành, vá và bảo vệ hạ tầng.
- Artifact integrity: tính toàn vẹn của package/binary/metadata trong chuỗi cung ứng.
- Threat hunting: tìm kiếm chủ động dấu hiệu hành vi xâm nhập dựa trên giả thuyết.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo4 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.