
Mục lục bài viết 9 phần
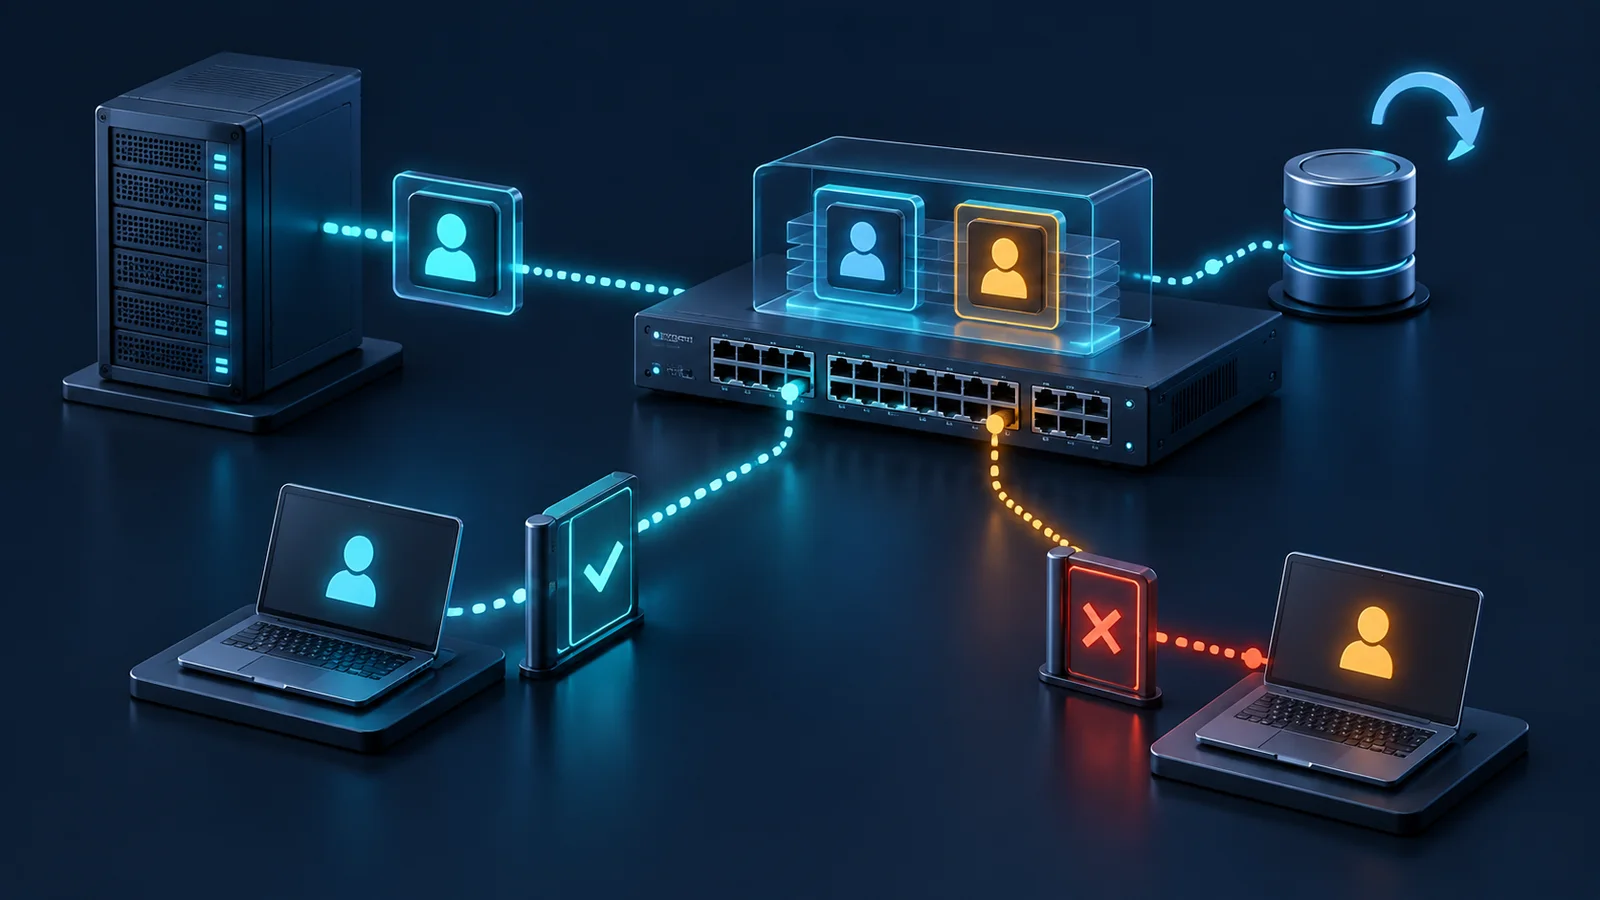
DHCP snooping chặn rogue DHCP và tạo binding để Dynamic ARP Inspection (DAI) kiểm tra ARP. Nhưng bật hai tính năng không đồng nghĩa access layer đã an toàn: trunk gắn nhầm trust, binding mất sau reboot hoặc endpoint dùng IP tĩnh đều có thể tạo lỗ hổng hay outage. Test plan cần kiểm đồng thời control plane, forwarding và bằng chứng drop.
Bài viết giúp bạn
- Câu hỏi kỹ thuật cần trả lời
- Topology và điều kiện đo
- Biến số phải kiểm soát
Câu hỏi kỹ thuật cần trả lời
#DHCP snooping phải cho phép đúng trao đổi client–server, chặn phản hồi từ cổng không tin cậy và tạo binding chính xác. DAI sau đó phải chấp nhận ARP phù hợp binding hoặc ACL ngoại lệ, đồng thời loại bỏ ARP giả mạo. Câu hỏi kiểm thử không phải “feature đã enable chưa”, mà là “gói nào được phép, dựa trên trạng thái nào và hệ thống xử lý ra sao khi trạng thái biến mất”.
Trust của DHCP snooping và trust của DAI là hai cấu hình riêng. Trên triển khai Cisco được dẫn, cổng DAI trusted bỏ qua kiểm tra ARP; ARP ACL cho host IP tĩnh có thứ tự xử lý cần kiểm theo platform. Không suy trust của tính năng này tự động áp dụng cho tính năng kia. Cần xác định phạm vi VLAN, cổng trusted/untrusted, DHCP relay, Option 82, tốc độ cấp lease, endpoint IP tĩnh, thiết bị không phát DHCP và quy tắc persistence. Tiêu chí pass/fail phải bao gồm cả bảo vệ lẫn availability; một cấu hình chặn mọi ARP không phải kết quả an toàn.
Topology và điều kiện đo
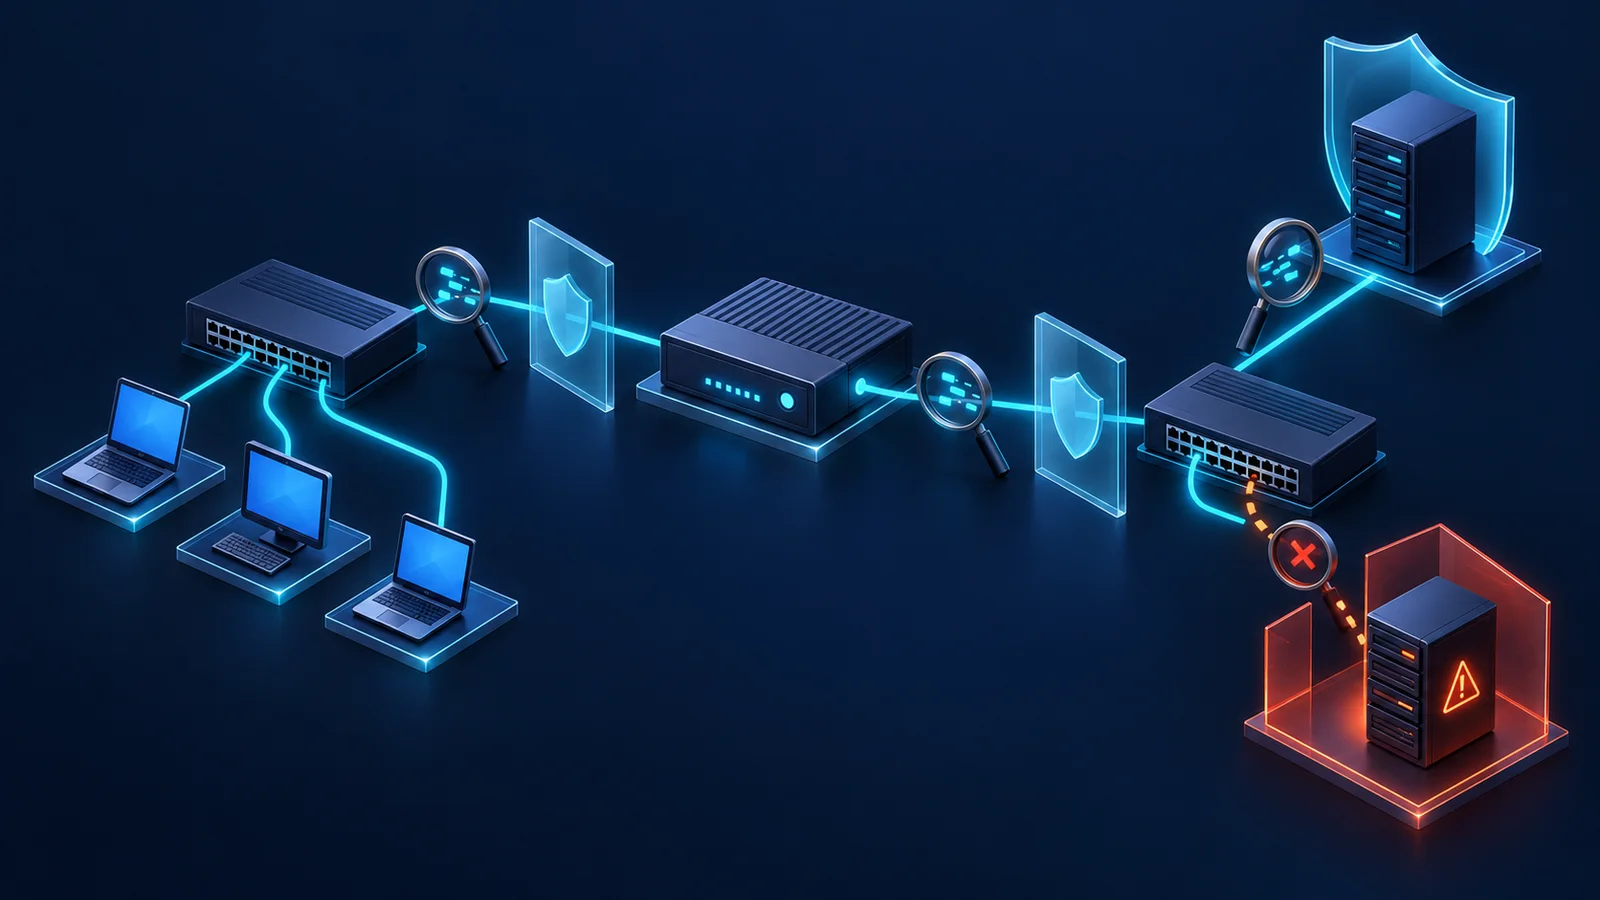
#Topology tối thiểu gồm hai access switch, một cặp uplink hoặc port-channel, DHCP server hợp lệ ở VLAN khác qua relay, rogue DHCP server trên access port, endpoint tạo DHCP/ARP có kiểm soát và packet capture ở cả client lẫn server. Thêm máy IP tĩnh, IP phone hoặc thiết bị OT nếu production có các nhóm này. Dùng span/TAP và log/telemetry của switch làm bằng chứng bổ sung, không thay thế capture hai đầu.
Khóa switch model, software, stacking/MLAG mode, VLAN, relay, lease time, snooping database storage, Option 82 policy, DAI rate limit và ARP ACL. Đồng bộ thời gian giữa generator, switch và collector log. Baseline đầu tiên phải chạy khi chưa bật enforcement để chứng minh topology và traffic profile tự thân hoạt động.
Biến số phải kiểm soát
#Biến DHCP gồm DORA, renew/rebind, lease expiry, relay gián đoạn, Option 82, nhiều server, burst client và malformed message. Biến ARP gồm request/reply, gratuitous ARP, duplicate address detection, MAC move, IP move, tốc độ burst và địa chỉ IP tĩnh. Biến hạ tầng gồm trunk, port-channel, stack member, VLAN pruning, reboot và database restore.
Chỉ thay đổi một nhóm mỗi lượt. Nếu cùng lúc bật Option 82, DAI rate limit và thay relay, lỗi có thể bị gán nhầm cho enforcement. Với endpoint dùng DHCP, phải lưu transaction ID, assigned IP, MAC, port, VLAN, lease expiry và binding timestamp để nối packet với trạng thái switch.
KPI và bằng chứng đầu ra
#Đo riêng availability và efficacy. Availability gồm DHCP success rate, time-to-lease, renew success, ARP resolution time và packet loss của traffic đã thiết lập. Efficacy gồm tỷ lệ rogue offer bị chặn, forged ARP bị drop, false accept và false drop. Recovery gồm thời gian từ khi trạng thái hoặc đường truyền được phục hồi đến khi endpoint có lease và chuyển tiếp bình thường.
Không dùng một ping thành công để kết luận DAI đúng. Ping có thể dùng entry ARP cũ; cần xóa cache, đổi endpoint hoặc tạo mapping mới. Tương tự, log “violation” chỉ chứng minh control đã quan sát một sự kiện, chưa chứng minh gói không được forward.
- KPI: DHCP success · Cách đo: Số lần cấp lease thành công / số lần thử cấp lease (khử retransmission theo client và transaction) · Bằng chứng bắt buộc: Capture client–server, lease log
- KPI: Time-to-lease · Cách đo: DISCOVER đến ACK · Bằng chứng bắt buộc: Timestamp hai đầu
- KPI: Binding accuracy · Cách đo: So IP/MAC/VLAN/port/expiry · Bằng chứng bắt buộc: Binding export + capture
- KPI: Rogue DHCP block · Cách đo: Offer/ACK trái phép bị loại · Bằng chứng bắt buộc: Capture và drop counter
- KPI: DAI efficacy · Cách đo: Forged ARP bị drop · Bằng chứng bắt buộc: Gói đầu vào, log/counter
- KPI: False drop · Cách đo: ARP hợp lệ bị chặn · Bằng chứng bắt buộc: Binding/ACL + capture
- KPI: Recovery · Cách đo: Fault clear đến service ổn định · Bằng chứng bắt buộc: Timeline, ping/transaction
Ma trận quyết định và failure mode
#Quyết định pass cần gắn với thiết kế. Nếu binding database không bền vững, hệ thống có thể chọn fail-closed sau reboot; điều đó tăng bảo vệ nhưng kéo dài outage cho đến khi endpoint renew. Không giả định thiết bị có tùy chọn fail-open/fail-closed thống nhất. Nếu thiết kế dùng bypass hoặc thay đổi trust để khôi phục dịch vụ, phải ghi rõ cửa sổ rủi ro và kiểm soát bù trừ.
- Trường hợp: Client DHCP bình thường · Kỳ vọng: Có lease, binding đúng · Điểm cần kiểm: VLAN/port/expiry
- Trường hợp: Rogue server ở access port · Kỳ vọng: Offer/ACK bị chặn · Điểm cần kiểm: Không có lease trái phép
- Trường hợp: Server qua trusted uplink · Kỳ vọng: DORA hoàn tất · Điểm cần kiểm: Trust chỉ đúng cổng cần thiết
- Trường hợp: Forged ARP khác binding · Kỳ vọng: Drop · Điểm cần kiểm: Counter, capture egress
- Trường hợp: Gratuitous ARP hợp lệ · Kỳ vọng: Theo policy · Điểm cần kiểm: Không gây outage ngoài ý muốn
- Trường hợp: Endpoint IP tĩnh · Kỳ vọng: ACL/exception rõ · Điểm cần kiểm: Không bypass diện rộng
- Trường hợp: Reboot switch · Kỳ vọng: Restore hoặc fail rõ · Điểm cần kiểm: Binding gap và thời gian phục hồi
- Trường hợp: Port-channel member lỗi · Kỳ vọng: Policy vẫn nhất quán · Điểm cần kiểm: Không trust theo member sai
Test plan theo từng pha
#Pha A xác nhận baseline DHCP, ARP và routing khi chưa enforcement. Pha B bật DHCP snooping trên một VLAN, kiểm DORA, renew, rebind, lease expiry và rogue offer. Pha C đối chiếu binding với packet và server lease. Pha D bật DAI, tạo forged ARP theo từng biến IP, MAC, port và VLAN; xác minh drop ở egress chứ không chỉ dựa log.
Pha E chạy IP tĩnh, gratuitous ARP, MAC move, phone–PC passthrough và burst khởi động. Pha F chèn relay outage, trusted uplink flap, port-channel member failure, stack failover và switch reboot. Pha G kiểm restore database, stale binding, rate-limit recovery và regression sau software upgrade.
Checklist nghiệm thu và runbook
#- Lập bản đồ VLAN và tất cả cổng trusted; không trust theo thói quen.
- Lưu DHCP server/relay version, lease và Option 82 policy.
- Kiểm DORA, renew, rebind và expiry bằng capture hai đầu.
- Đối chiếu binding IP–MAC–VLAN–port–expiry với lease server.
- Chèn rogue DHCP Offer/ACK ở từng loại access port.
- Tạo forged ARP và xác minh không xuất hiện ở egress.
- Kiểm endpoint IP tĩnh, phone, AP và thiết bị không dùng DHCP.
- Đo burst, rate limit, recovery và tác động CPU/control plane.
- Reboot, failover uplink/stack và kiểm persistence hoặc fail mode.
- Lưu config, capture, counters, syslog và timeline máy đọc được.
Giới hạn của kết luận
#Pass trên một switch/VLAN không chứng minh toàn bộ fabric có cùng hành vi. DHCP snooping và DAI là tên tính năng phổ biến nhưng chi tiết Option 82, persistence, stacking và rate limit phụ thuộc hãng, model và software. ARP inspection cũng không thay thế kiểm soát IPv6; Neighbor Discovery, Router Advertisement và DHCPv6 cần test plan riêng.
Bài đo không chứng minh loại bỏ mọi tấn công L2. Kết luận phải giới hạn theo topology, endpoint mix, switch build, lease profile, fault đã chèn và cửa sổ quan sát. Không công bố “chống spoofing hoàn toàn” khi chưa kiểm IP source guard, IPv6 và đường bypass vật lý.
Khái niệm cần nhớ
#- Trust boundary: ranh giới cổng được phép mang thông điệp DHCP server.
- Binding: ánh xạ IP, MAC, VLAN, port và thời hạn lease.
- DAI: kiểm tra ARP dựa trên binding hoặc ACL hợp lệ.
- Rogue DHCP: máy chủ DHCP không được ủy quyền.
- Option 82: thông tin relay-agent giúp nhận diện mạch/cổng truy nhập.
- Fail-closed: từ chối lưu lượng khi thiếu trạng thái cần thiết.
- False drop: lưu lượng hợp lệ bị enforcement loại bỏ.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo5 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.