
Mục lục bài viết 7 phần
Ngày 09/09/2026, Cisco cập nhật advisory cho CVE-2026-20079 để xác nhận PSIRT đã biết hoạt động khai thác thực tế. Lỗ hổng ảnh hưởng Cisco Secure Firewall Management Center (FMC); hotfix giúp ngăn khai thác trong tương lai nhưng Cisco cảnh báo nó có thể không xử lý một hệ thống đã compromise.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc/vận hành/kiểm thử
Thông tin được công bố
#Cisco lần đầu phát hành advisory ngày 04/03/2026 và cập nhật phiên bản 2.5 ngày 09/09/2026. Advisory mô tả lỗi trong web interface của Secure FMC có thể cho phép kẻ tấn công từ xa, không cần xác thực, gửi HTTP request được tạo đặc biệt để bypass authentication và chạy script/command với quyền root. Cisco chấm CVSS 3.1 base score 10.0 và nói không có workaround.
Theo Cisco, Secure FMC Software và Security Cloud Control Firewall Management nằm trong phạm vi; phần SaaS đã được Cisco cập nhật và khách hàng không cần hành động. FDM, ASA Software, FTD Software và Security Cloud Control trước đây là Defense Orchestrator được Cisco liệt kê là không bị ảnh hưởng. Tên gần giống không đủ để kết luận; phải đối chiếu đúng sản phẩm.
Điểm mới đáng chú ý
#Điểm mới ngày 09/09 là cập nhật công khai xác nhận active exploitation; mục Exploitation của advisory cho biết PSIRT đã biết hoạt động này từ tháng 8/2026, không phải lần khai thác đầu tiên được xác định là ngày 09/09. Cisco đưa hotfix riêng cho các nhánh 7.0, 7.2, 7.4, 7.6, 7.7 và 10.0 trong bảng Fixed Software, đồng thời khuyến nghị dùng Software Checker để xác định fixed release theo phiên bản cụ thể. Tên file hotfix phải lấy trực tiếp từ advisory hiện hành, không sao chép từ nguồn thứ ba.
Cisco cũng cung cấp lệnh zgrep "package_info.*license" /var/log/messages* trong expert mode với quyền phù hợp theo ví dụ chính thức của Cisco; kết quả chứa /var/tmp/license.tmp có thể là dấu hiệu khai thác. Nếu nghi ngờ, Cisco yêu cầu liên hệ TAC về recovery. Đây là indicator cần điều tra, không phải scanner duy nhất có thể chứng minh sạch.
- Dữ kiện: Active exploitation · Nguồn: Cisco PSIRT, cập nhật 09/09 · Cách dùng an toàn: Nâng ưu tiên; không suy mọi FMC đã bị xâm nhập
- Dữ kiện: CVSS 10.0, remote unauthenticated · Nguồn: Cisco advisory · Cách dùng an toàn: Xác định exposure và urgency
- Dữ kiện: Không có workaround · Nguồn: Cisco · Cách dùng an toàn: Không thay patch bằng ACL/WAF như remediation cuối
- Dữ kiện: Hotfix theo nhánh · Nguồn: Cisco Fixed Software · Cách dùng an toàn: Đối chiếu exact release và hash/source
- Dữ kiện: Log indicator · Nguồn: Cisco IOC section · Cách dùng an toàn: Mở điều tra nếu thấy; thiếu IOC không chứng minh sạch
Tác động đối với kiến trúc/vận hành/kiểm thử
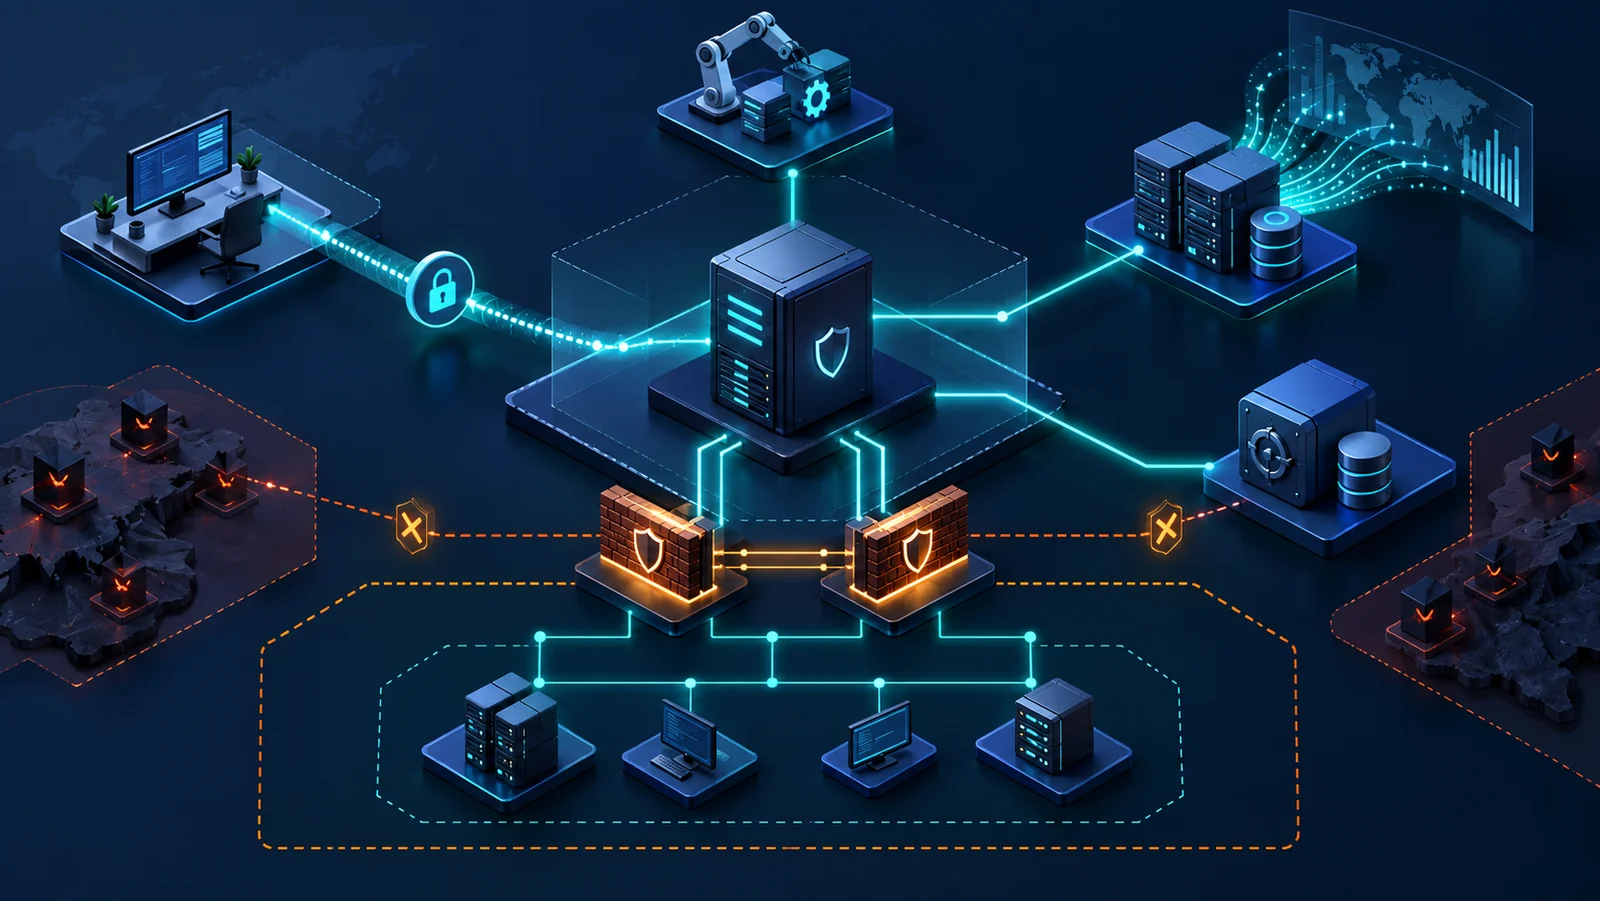
#FMC là control/management plane của firewall estate. Remediation có thể tác động đăng nhập quản trị, policy deployment, event ingestion, integration API, backup và HA. Management interface không public làm giảm attack surface theo Cisco, nhưng không loại trừ đường truy cập qua VPN, jump host, compromised admin segment hoặc hệ thống tích hợp.
Sau hotfix/nâng cấp, test plan nên gồm login/RBAC, API automation, policy compile/deploy tới FTD lab, event/alert ingestion, scheduled backup, HA, syslog/SIEM và rollback. Pass/fail không dừng ở “UI mở được”: phải chứng minh policy đúng, data plane không gián đoạn ngoài SLO và audit trail còn nguyên.
Ai cần quan tâm
#Managed service provider phải báo cáo theo từng instance, exact release và thời điểm remediation. Một tuyên bố “Cisco firewall đã vá” không đủ vì advisory phân biệt FMC với ASA/FTD/FDM.
- Đội vận hành Cisco Secure FMC on-premises.
- SOC/IR chịu trách nhiệm log retention, threat hunt và recovery.
- Network security team quản lý policy deployment tới FTD.
- Chủ automation dùng FMC API hoặc service account.
- Đội governance cần bằng chứng patch và investigation.
Những điểm chưa thể kết luận
#Advisory không cho phép kết luận một FMC cụ thể đã bị compromise. Không thấy chuỗi log được nêu không chứng minh an toàn nếu log thiếu, đã rotate hoặc attacker dùng biến thể khác. Hotfix được Cisco mô tả là bảo vệ khỏi khai thác trong tương lai; nó không tự loại persistence hay phục hồi trust của hệ thống đã bị xâm nhập.
NetVali chưa độc lập kiểm nghiệm exploit, hiệu năng hotfix hoặc mọi đường nâng cấp. Khả năng tương thích hardware, license, plugin và release train phải xác minh bằng Cisco Software Checker, release notes và TAC cho môi trường cụ thể.
Checklist hành động hoặc kiểm chứng
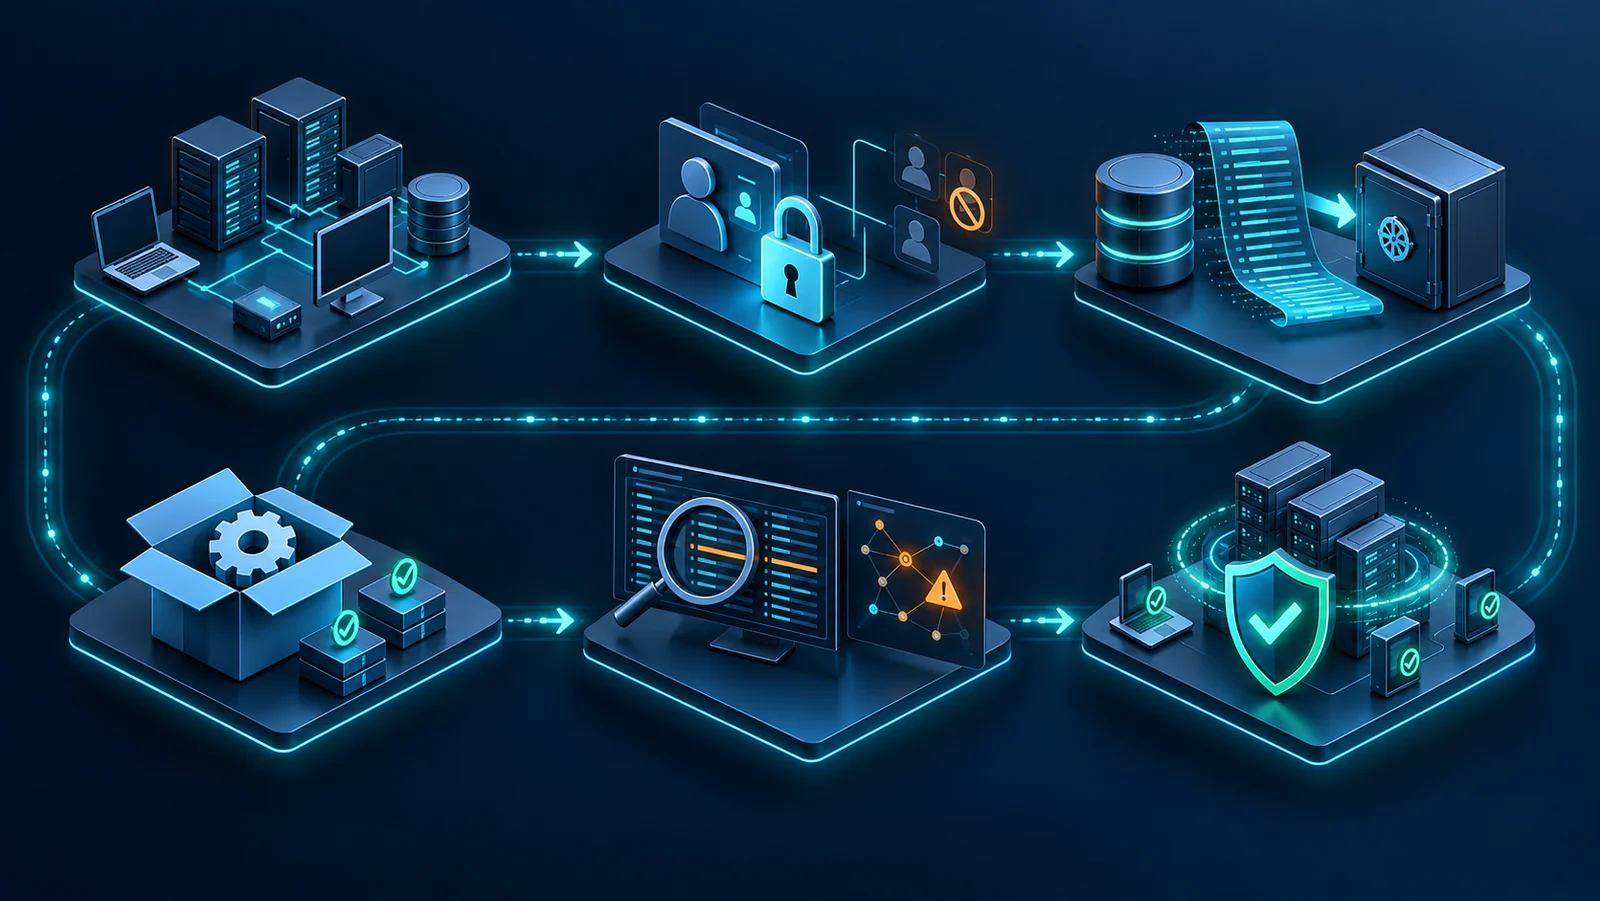
#- Bước 1: Kiểm kê mọi FMC, exact release, HA role, management exposure và owner.
- Bước 2: Đối chiếu advisory cùng Cisco Software Checker; lưu kết quả theo serial/instance.
- Bước 3: Hạn chế management access ngay nhưng không coi đó là workaround hoàn chỉnh.
- Bước 4: Bảo toàn log/snapshot và chạy kiểm tra indicator Cisco cung cấp.
- Bước 5: Nếu có dấu hiệu, kích hoạt IR và liên hệ TAC trước khi phá bằng chứng.
- Bước 6: Tải hotfix/fixed software từ Cisco; kiểm đúng nhánh và quy trình backup.
- Bước 7: Áp remediation theo change window, lưu console/deployment log.
- Bước 8: Regression login, RBAC, API, policy deploy, events, backup và HA.
- Bước 9: Hunt trong toàn thời gian exposure; rà account, key, token và outbound activity.
- Bước 10: Chỉ đóng khi có inventory, remediation, regression và investigation evidence.
Khái niệm cần nhớ
#- Authentication bypass: vượt kiểm tra xác thực để truy cập chức năng bị bảo vệ.
- FMC: nền tảng quản lý tập trung Cisco Secure Firewall.
- Hotfix: bản sửa theo nhánh cụ thể; không tự phục hồi hệ thống đã compromise.
- IOC: dấu hiệu hỗ trợ điều tra, không phải bằng chứng duy nhất.
- Active exploitation: nhà cung cấp đã biết khai thác thực tế đang xảy ra.
- Regression test: kiểm remediation không phá chức năng quản lý/dịch vụ.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo2 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.