
Mục lục bài viết 8 phần
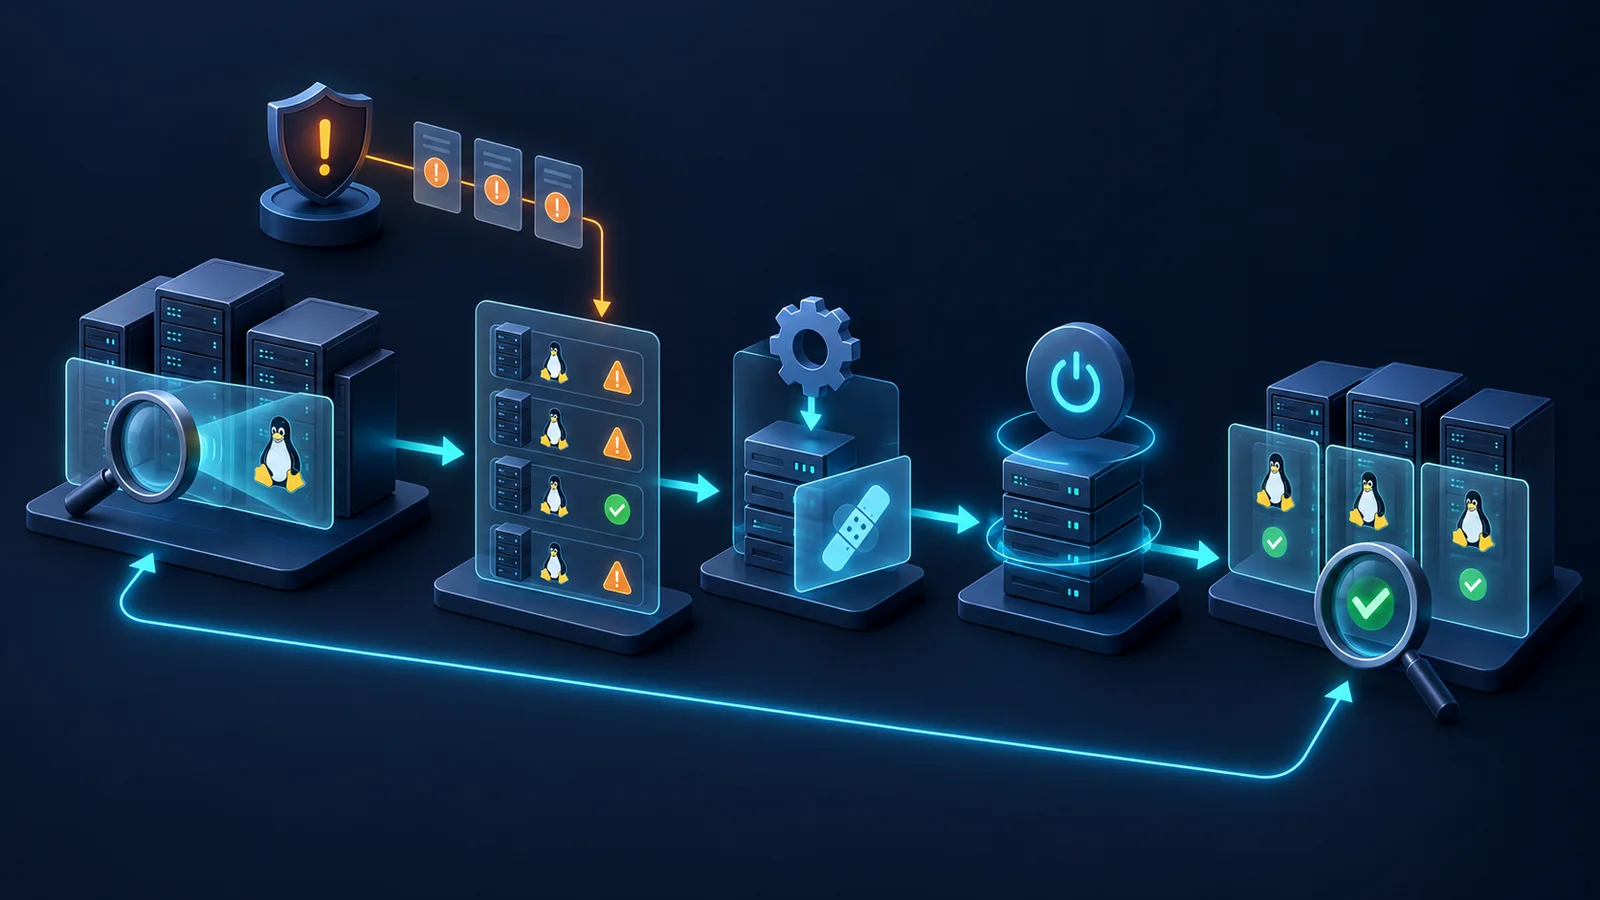
Ngày 18/09/2026, danh mục Known Exploited Vulnerabilities (KEV) của CISA ghi nhận ba lỗ hổng Linux kernel được bổ sung: CVE‑2025‑39682, CVE‑2026‑53266 và CVE‑2025‑39964. Tín hiệu quan trọng là có bằng chứng khai thác thực tế; tuy nhiên, không nên vá bằng cách so chuỗi upstream version đơn giản. Mỗi distribution có thể backport bản sửa, nên inventory phải ánh xạ kernel/package/advisory của nhà phân phối rồi kiểm reboot và workload.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc, vận hành và kiểm thử
Thông tin được công bố
#Dữ liệu KEV chính thức ghi dateAdded là 18/09/2026 cho cả ba Linux kernel CVE dưới đây. Số lượng này được đối chiếu từ catalog, không suy ra từ tên URL của từng alert. CVE‑2025‑39682 liên quan kiểm tra điều kiện bất thường trong TLS receive path; CVE‑2026‑53266 là out-of-bounds write trong đường ebtables SNAT ARP rewrite; CVE‑2025‑39964 là race condition với concurrent write tới cùng AF_ALG socket.
Ba mục KEV mô tả lỗi trong TLS receive path, thao tác ghi ngoài biên ở ebtables và race condition của AF_ALG. Tác động cụ thể và điều kiện khai thác phải đối chiếu hồ sơ CVE cùng advisory của distribution/vendor. Điều kiện “local” hoặc “authenticated” không đồng nghĩa rủi ro thấp ở shared host, container platform, bastion, CI runner hoặc môi trường có nhiều tenant.
Điểm mới đáng chú ý
#Điểm mới là trạng thái KEV: CISA nói có bằng chứng khai thác, khác với CVE chỉ có khả năng lý thuyết. Ngày thêm trong catalog cho cả ba mục là 18/09/2026. Hiện thông tin công khai chưa đủ để kết luận ba lỗi được dùng trong cùng một attack chain.
Ba subsystem khác nhau dẫn tới ba hướng inventory: kernel TLS/network stack; netfilter/ebtables bridge/NAT; và kernel crypto API AF_ALG. Không nên chỉ hỏi “máy có chạy Linux không”, mà phải xác định module/feature, package build, distribution backport, khả năng local code execution và vai trò workload.
Tác động đối với kiến trúc, vận hành và kiểm thử
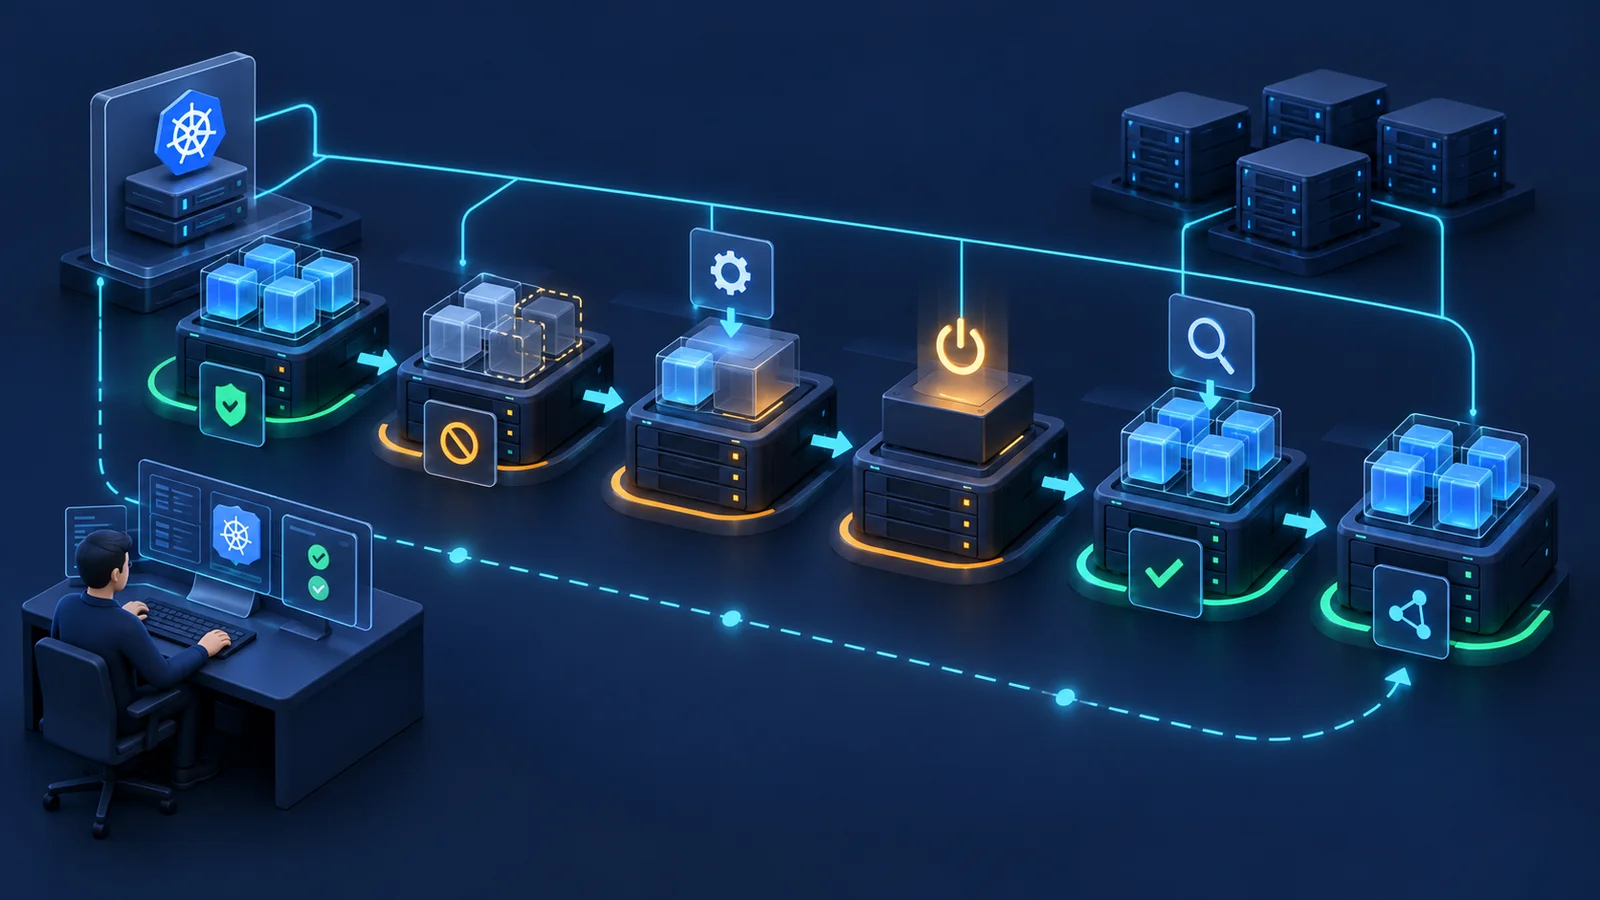
#Server vật lý, VM host, Kubernetes node, appliance dựa trên Linux, network/security virtual appliance và build runner đều có thể cần rà soát. Container dùng chung host kernel; cập nhật image user space không vá kernel host. Với immutable node, cần thay node image và xác minh node cũ đã drain/terminate.
Remediation phải bao gồm reboot hoặc live-patch status theo hướng dẫn distribution, sau đó xác minh kernel đang chạy là bản fixed. Regression test cần tập trung network/TLS, bridge/netfilter và crypto workload phù hợp; đồng thời kiểm boot, driver/NIC, storage, orchestration, monitoring và capacity khi rolling reboot.
- CVE: CVE‑2025‑39682 · Phạm vi mô tả công khai: kernel TLS receive path · Điều cần inventory/kiểm chứng: kTLS usage/module, distro advisory, network/TLS regression
- CVE: CVE‑2026‑53266 · Phạm vi mô tả công khai: ebtables SNAT ARP rewrite, out-of-bounds write · Điều cần inventory/kiểm chứng: bridge/netfilter/ebtables, local access, packet path
- CVE: CVE‑2025‑39964 · Phạm vi mô tả công khai: concurrent write tới AF_ALG socket · Điều cần inventory/kiểm chứng: AF_ALG use, crypto workload, concurrency/integrity test
Ai cần quan tâm
#Linux platform, cloud/virtualization, Kubernetes, security operations, appliance owner, network engineering và application owner đều cần tham gia. SOC xác định dấu hiệu/host đáng ưu tiên; platform ánh xạ package; application owner duyệt regression; SRE lập drain/reboot và rollback.
Nhóm mua thiết bị/appliance cần hỏi nhà cung cấp vì kernel có thể được tùy biến, version string không tương ứng distribution phổ thông và người dùng không được tự cài package. Yêu cầu PSIRT/advisory chính thức theo model/firmware.
Những điểm chưa thể kết luận
#CISA KEV không tự cho biết tổ chức cụ thể đã bị khai thác, exploit chain, indicator of compromise hoặc mọi version sản phẩm bị ảnh hưởng. Không suy rằng tất cả Linux host đều exploitable chỉ từ CVE; cũng không suy local condition là vô hại.
Không thể dùng CVSS hoặc upstream kernel version duy nhất để quyết định fixed/vulnerable cho mọi distribution. Backport có thể sửa lỗi mà không đổi major/minor như upstream. Live patch có thể không bao phủ mọi subsystem hoặc vẫn cần reboot theo advisory; phải kiểm trạng thái thực tế.
Checklist hành động hoặc kiểm chứng
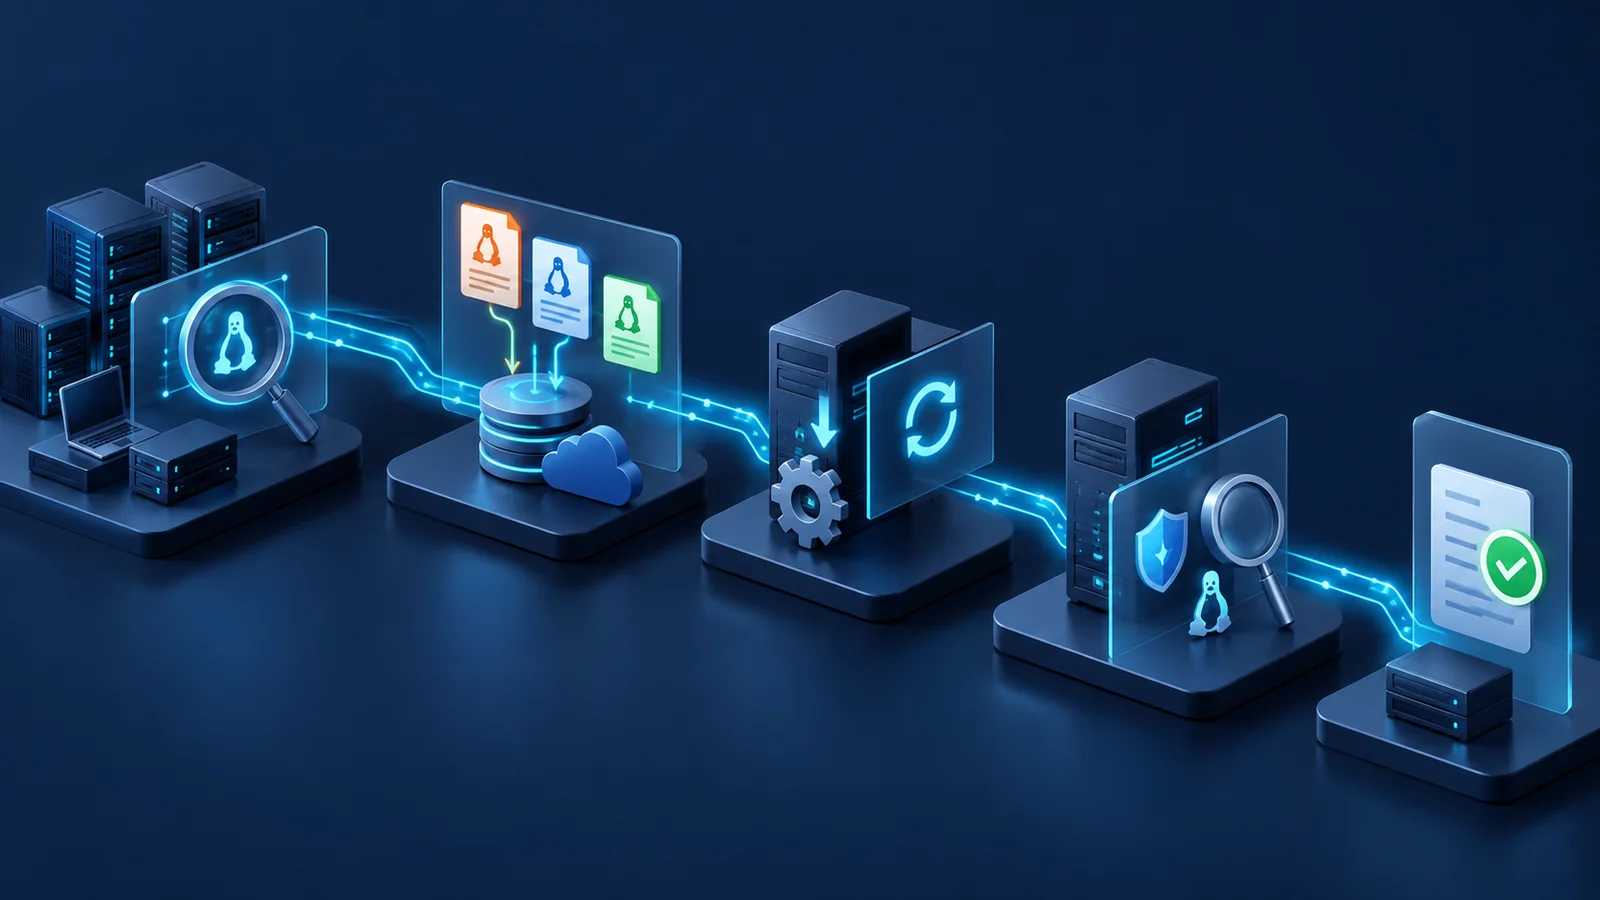
#- Lập inventory host/node/appliance: distro, package build, running kernel, role, owner.
- Đối chiếu CISA KEV, CVE record và advisory chính thức của distribution/vendor.
- Kiểm backport/fixed package; không chỉ so uname -r với upstream.
- Ưu tiên shared host, container node, CI runner, bastion và asset có local user/code.
- Kiểm feature/module kTLS, ebtables/netfilter/bridge và AF_ALG nếu phù hợp.
- Thu log/telemetry, crash/oops và anomalous local activity trước khi reboot.
- Lập rolling drain/reboot, capacity headroom và rollback.
- Xác minh running kernel sau vá và chạy regression workload.
- Với appliance, lấy xác nhận model/firmware từ PSIRT; không tự sửa unsupported.
Test plan vá và phục hồi đề xuất
#Chọn representative host cho từng nhóm kernel/package. Chụp baseline boot, network throughput/latency, TLS workload, bridge/netfilter rule path, crypto operation và container scheduling. Cài fixed package theo vendor; reboot hoặc kích hoạt live patch đúng hướng dẫn. Xác minh package lẫn running kernel và patch status.
Không chạy exploit public trên production. Nếu cần security validation, dùng lab clone được phê duyệt, dữ liệu giả, network cô lập và tiêu chí dừng rõ. Với dấu hiệu compromise, tách incident response khỏi patch deployment: vá không xóa persistence hoặc bằng chứng.
- Giai đoạn: Precheck · Test: inventory, advisory, backup/rollback · Pass/fail: Asset–package–owner khớp
- Giai đoạn: Baseline · Test: network/TLS/crypto/container workload · Pass/fail: KPI và log sạch được lưu
- Giai đoạn: Patch · Test: install + reboot/live patch · Pass/fail: Running kernel/fix được xác nhận
- Giai đoạn: Regression · Test: kTLS, bridge/netfilter, AF_ALG nếu dùng · Pass/fail: Không lỗi chức năng/hiệu năng ngoài ngưỡng
- Giai đoạn: Resilience · Test: drain/rejoin/failover node · Pass/fail: Service restoration trong SLA
- Giai đoạn: Close · Test: scan/CMDB/evidence · Pass/fail: Không còn asset chưa xử lý ngoài exception
Khái niệm cần nhớ
#- KEV: Danh mục CISA về lỗ hổng có bằng chứng bị khai thác.
- Backport: Đưa bản sửa vào package cũ mà không nhất thiết đổi version như upstream.
- Running kernel: Kernel thực sự đang chạy; có thể khác package mới đã cài nếu chưa reboot.
- kTLS: Xử lý một phần TLS record trong kernel.
- AF_ALG: Interface socket của Linux kernel crypto API.
- Rolling reboot: Khởi động lại theo từng nhóm để giữ capacity/dịch vụ.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo6 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.