
Mục lục bài viết 10 phần
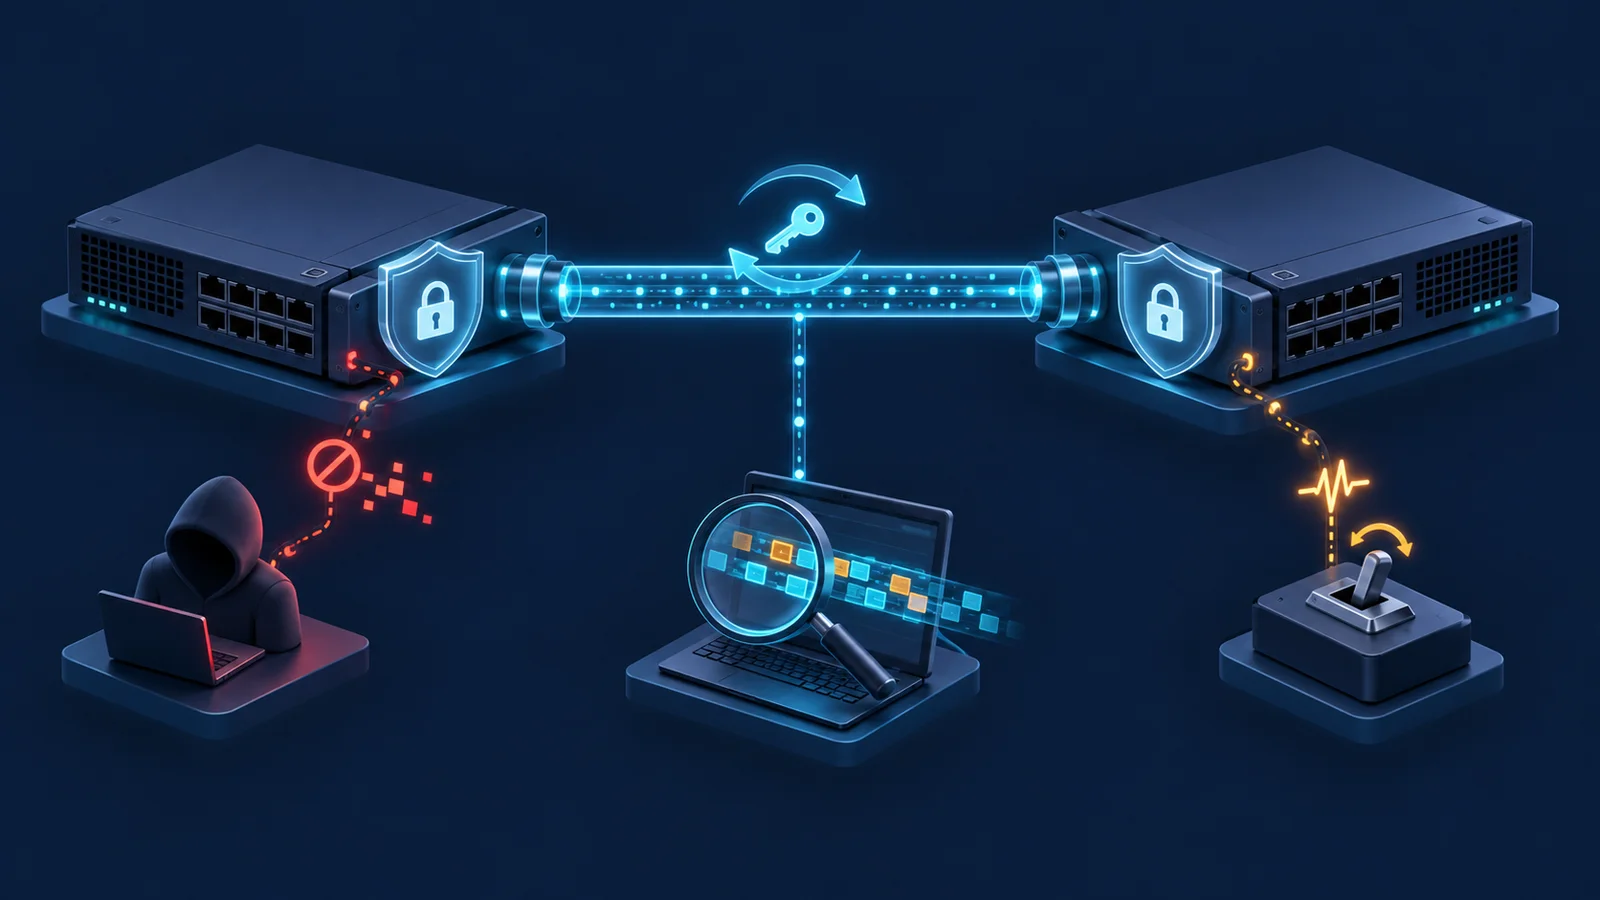
MACsec có thể mã hóa và bảo vệ tính toàn vẹn ở lớp 2, còn MACsec Key Agreement (MKA) quản lý khóa và Secure Association. Nhưng link “up” và counter encrypted tăng chưa chứng minh rekey không mất gói, replay bị chặn hay traffic không rơi về cleartext khi peer hoặc key server gặp lỗi.
Bài viết giúp bạn
- Câu hỏi và security policy
- Topology và điểm đo
- Biến số phải kiểm soát
Câu hỏi và security policy
#Trước khi đo, chốt policy: cổng phải chỉ cho traffic được bảo vệ, hay cho phép cleartext trong bootstrap/fallback; dùng pre-shared CAK hay 802.1X/EAP; replay window bao nhiêu; confidentiality offset nào; traffic control như EAPOL được xử lý ra sao. Không có policy, cùng một packet cleartext có thể là fail hoặc hành vi dự kiến.
Bài test phải chứng minh đúng peer thiết lập Connectivity Association, đúng Secure Channel/Secure Association được dùng, key rotation không tạo cửa sổ bảo vệ sai, frame sửa/replay bị loại và lỗi control plane dẫn tới hành vi đã thiết kế. Availability phải được đo cùng security, không đánh đổi ngầm.
Topology và điểm đo
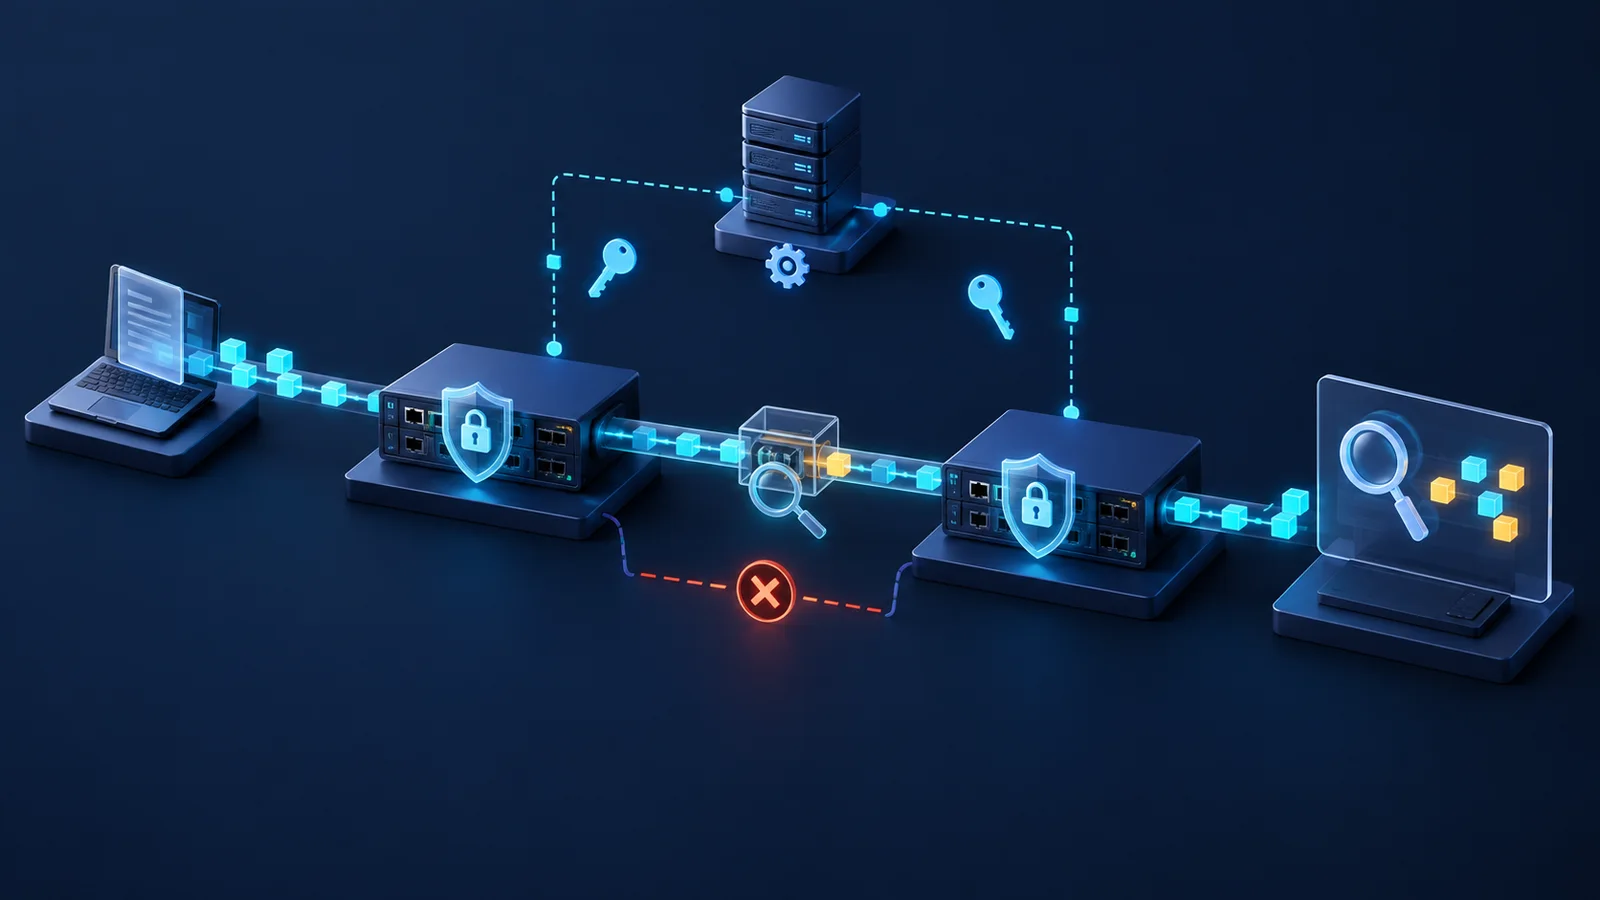
#Topology cơ bản gồm hai MACsec-capable system, traffic generator hai chiều, TAP/capture ở clear side và protected link, nguồn phát frame lỗi/replay, cùng controller/RADIUS nếu có. Với switch nhiều hop, xác định MACsec chạy hop-by-hop ở link nào; end-to-end application success không chứng minh từng hop được bảo vệ.
Thu MKA participant state, key-server election, live/potential peer, SCI/AN, packet number, ingress/egress SecY counter, interface counter và application sequence. Đồng bộ thời gian để ghép MKPDU, SA activation, link event và packet loss.
Biến số phải kiểm soát
#Ghi model, ASIC, firmware, license, cipher suite, key length, confidentiality offset, include-SCI mode, replay protection/window, validation mode, CAK/CKN provisioning, MKA timer và key-server priority. Ghi cả link speed, LAG, VLAN/QinQ, MTU, pause/PFC, QoS và offload vì SecTAG/ICV tạo overhead và có thể ảnh hưởng frame size.
Traffic profile phải có frame size từ minimum đến near-MTU, unicast/multicast/broadcast, VLAN priority, offered load, microburst và bidirectional mix. Thử packet number gần rollover hoặc dùng cơ chế hỗ trợ của thiết bị/lab; không chờ tự nhiên mà không có kế hoạch tái lập.
- Nhóm: Policy · Baseline: Strict protected · Ca biên: Peer không MACsec, key sai
- Nhóm: Keying · Baseline: Một key server · Ca biên: Đổi priority, mất control plane
- Nhóm: Rekey · Baseline: Timer bình thường · Ca biên: Forced rekey, simultaneous event
- Nhóm: Link · Baseline: Stable · Ca biên: Flap, one-way failure, LAG member loss
- Nhóm: Frame · Baseline: Kích thước phổ biến · Ca biên: Near-MTU, tag stack, microburst
- Nhóm: Attack · Baseline: Không có · Ca biên: Replay, modification, unknown SCI
MKA, Secure Association và rekey
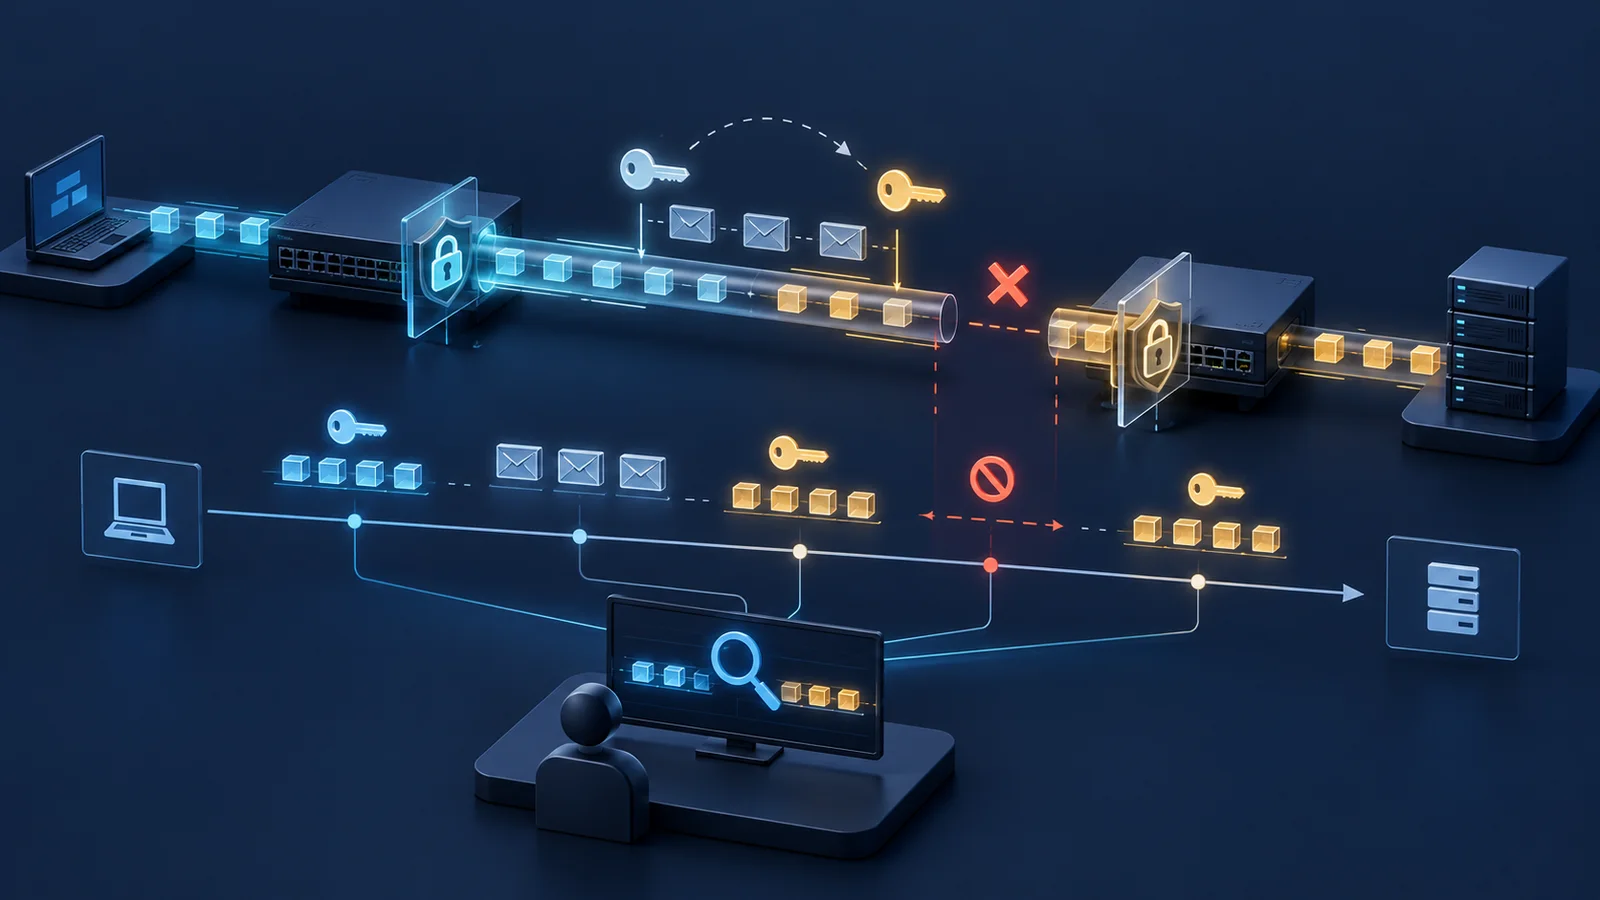
#MKA thiết lập và duy trì Connectivity Association, phân phối Secure Association Key và phối hợp Secure Association. Trong rekey, peer phải chuyển khóa có kiểm soát; bài đo cần theo dõi AN, packet number, SA active/retired và traffic sequence để phát hiện gap hoặc duplicate.
Tạo forced rekey ở steady load, khi microburst và ngay sau link flap. Thử mất MKPDU một chiều, key server đổi và peer khởi động lệch thời gian. Pass khi traffic được bảo vệ theo policy, interruption nằm trong SLO, SA cũ bị retire đúng lúc và không xuất hiện cleartext window.
Replay test phải phát lại frame hợp lệ đã capture, ở trong/ngoài replay window và với reorder hợp lệ. Phân biệt replay protection với packet reordering: cửa sổ quá nhỏ có thể false-drop trong mạng reorder; quá rộng tăng phạm vi chấp nhận packet cũ. Verdict phải dựa trên policy và topology.
MACsec replay window không mặc nhiên là bộ nhớ mọi packet number đã nhận. Với cửa sổ khác 0, một số frame trùng còn trong cửa sổ có thể được chấp nhận theo thuật toán; không đặt tiêu chí loại mọi duplicate nếu chuẩn/implementation không bảo đảm. Frame dưới ngưỡng nhận phải bị loại khi replay protection được bật.
KPI và bằng chứng đầu ra
#KPI gồm MKA convergence, rekey interruption, packet loss/duplicate, protected goodput, added latency, invalid/replay/late packet counter, uncontrolled/controlled port state, cleartext leakage và recovery về baseline. Đo CPU/control-plane nếu scale peer hoặc forced rekey đồng thời.
Pcap trên protected link chỉ cho thấy MACsec framing, SCI/AN/PN theo mode, không tự chứng minh khóa an toàn. Kết hợp với config hash, audit log và counter. Nếu capture qua mirror port sau decrypt, ghi rõ điểm quan sát để tránh kết luận sai về cleartext.
- KPI: Secure bring-up · Cách đo: Link event → protected traffic · Bằng chứng: MKA log + sequence
- KPI: Rekey interruption · Cách đo: Gap ở packet/application stream · Bằng chứng: Generator + AN timeline
- KPI: Replay rejection · Cách đo: Injected replay so với accepted · Bằng chứng: Pcap + SecY counter
- KPI: Cleartext leakage · Cách đo: Frame data không có MACsec ngoài whitelist · Bằng chứng: Protected-link capture
- KPI: Integrity · Cách đo: Modified frame bị loại · Bằng chứng: Counter + analyzer
- KPI: Recovery · Cách đo: Fault clear → SLO baseline · Bằng chứng: Time series và state dump
Ma trận quyết định
#Với mạng vận hành, chọn strict/fallback là quyết định kiến trúc. Test không “chứng minh” policy nào đúng cho mọi hệ thống; nó chứng minh thiết bị thực thi policy đã phê duyệt trong fault model cụ thể.
- Kịch bản: Key đúng · Điều cần chứng minh: Protected traffic thiết lập · Dấu hiệu fail: Link up nhưng controlled port đóng
- Kịch bản: Key sai · Điều cần chứng minh: Fail-closed theo policy · Dấu hiệu fail: Traffic nghiệp vụ đi cleartext
- Kịch bản: Forced rekey · Điều cần chứng minh: Chuyển SA trong SLO · Dấu hiệu fail: Loss burst hoặc SA cũ tồn tại lâu
- Kịch bản: Replay · Điều cần chứng minh: Frame ngoài cửa sổ bị loại; trong cửa sổ theo semantics cấu hình · Dấu hiệu fail: Kết quả trái với policy và thuật toán áp dụng
- Kịch bản: Reorder hợp lệ · Điều cần chứng minh: Không false-drop quá ngưỡng · Dấu hiệu fail: Late counter tăng ngoài dự kiến
- Kịch bản: Link flap · Điều cần chứng minh: Re-auth/rekey và phục hồi · Dấu hiệu fail: Stale SA hoặc loop negotiation
- Kịch bản: Key-server change · Điều cần chứng minh: Election xác định được · Dấu hiệu fail: Split-brain, flapping, outage dài
Test plan theo từng pha
#Pha 1 kiểm bring-up, peer identity, cipher suite và traffic coverage. Pha 2 chạy throughput/latency baseline theo frame size. Pha 3 forced rekey dưới tải; pha 4 replay/modification/unknown SCI; pha 5 link flap, one-way loss và key-server change. Pha 6 scale nhiều peer/port và simultaneous rekey.
Kiểm both directions riêng vì SA, packet number và counter độc lập. Với LAG, thử từng member, hashing và member replacement. Với jumbo/QinQ, xác minh effective MTU và oversize/drop behavior; Ethernet MACsec không tự phân mảnh frame; không so throughput khi một bên có overhead hoặc frame accounting khác.
Runbook thực hành
#Không lưu khóa bí mật trong báo cáo. Dùng key identifier hoặc hash đã kiểm soát; giới hạn truy cập pcap/cấu hình. Sau test, xoay credential nếu lab dùng vật liệu khóa giống production.
- Chốt security policy, traffic whitelist và expected fail state.
- Lưu model/firmware, cipher, CAK/CKN reference, timer và SecY config.
- Xác minh điểm capture là trước hay sau encrypt/decrypt.
- Chạy functional baseline hai chiều cho từng traffic class/frame size.
- Force rekey; đối chiếu AN/PN/SA state với packet sequence.
- Inject replay, modified frame, unknown SCI và sai key.
- Gây link flap, MKPDU loss, key-server change và LAG failure.
- Chạy scale/soak; theo dõi counter wrap, state leak và CPU.
- Xuất raw result, state dump, pcap, config hash và verdict.
Giới hạn kết luận
#MACsec bảo vệ Ethernet link/segment theo SecY, không thay thế kiểm soát end-to-end, identity ứng dụng hay mã hóa lớp trên. Kết quả trên một link không đại diện LAG, chassis, cloud interconnect hoặc multi-hop nếu chưa thử đúng topology.
IEEE 802.1AE và 802.1X/MKA có nhiều amendment/phiên bản; sản phẩm có thể khác cipher suite, replay window, XPN, SCI handling và scale. Không tuyên bố “zero loss rekey” nếu resolution của generator, load và số lần lặp chưa đủ để bắt loss nhỏ.
Khái niệm cần nhớ
#- MACsec: Bảo mật Ethernet theo IEEE 802.1AE.
- MKA: Giao thức thỏa thuận khóa MACsec trong IEEE 802.1X.
- CAK/CKN: Khóa liên kết và tên khóa dùng để tạo Connectivity Association.
- SecY: Thực thể bảo mật thực thi protect/validate frame.
- Secure Channel: Kênh bảo mật một chiều gắn với SCI.
- Secure Association: Tập khóa/trạng thái truyền hoặc nhận cụ thể.
- AN/PN: Association Number và Packet Number.
- Fail-closed: Chặn traffic được bảo vệ khi không thiết lập được trạng thái an toàn.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo4 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.