
Mục lục bài viết 7 phần
Ngày 16/09/2026, Google Cloud công bố Agent Substrate trên GKE, một runtime nguồn mở dành cho sandbox agent có vòng đời suspend/resume. Giá trị kỹ thuật không nằm ở việc lặp lại các con số mật độ, mà ở cách kiểm isolation, credential boundary, state fidelity và burst recovery theo workload thực.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc, vận hành và kiểm thử
Thông tin được công bố
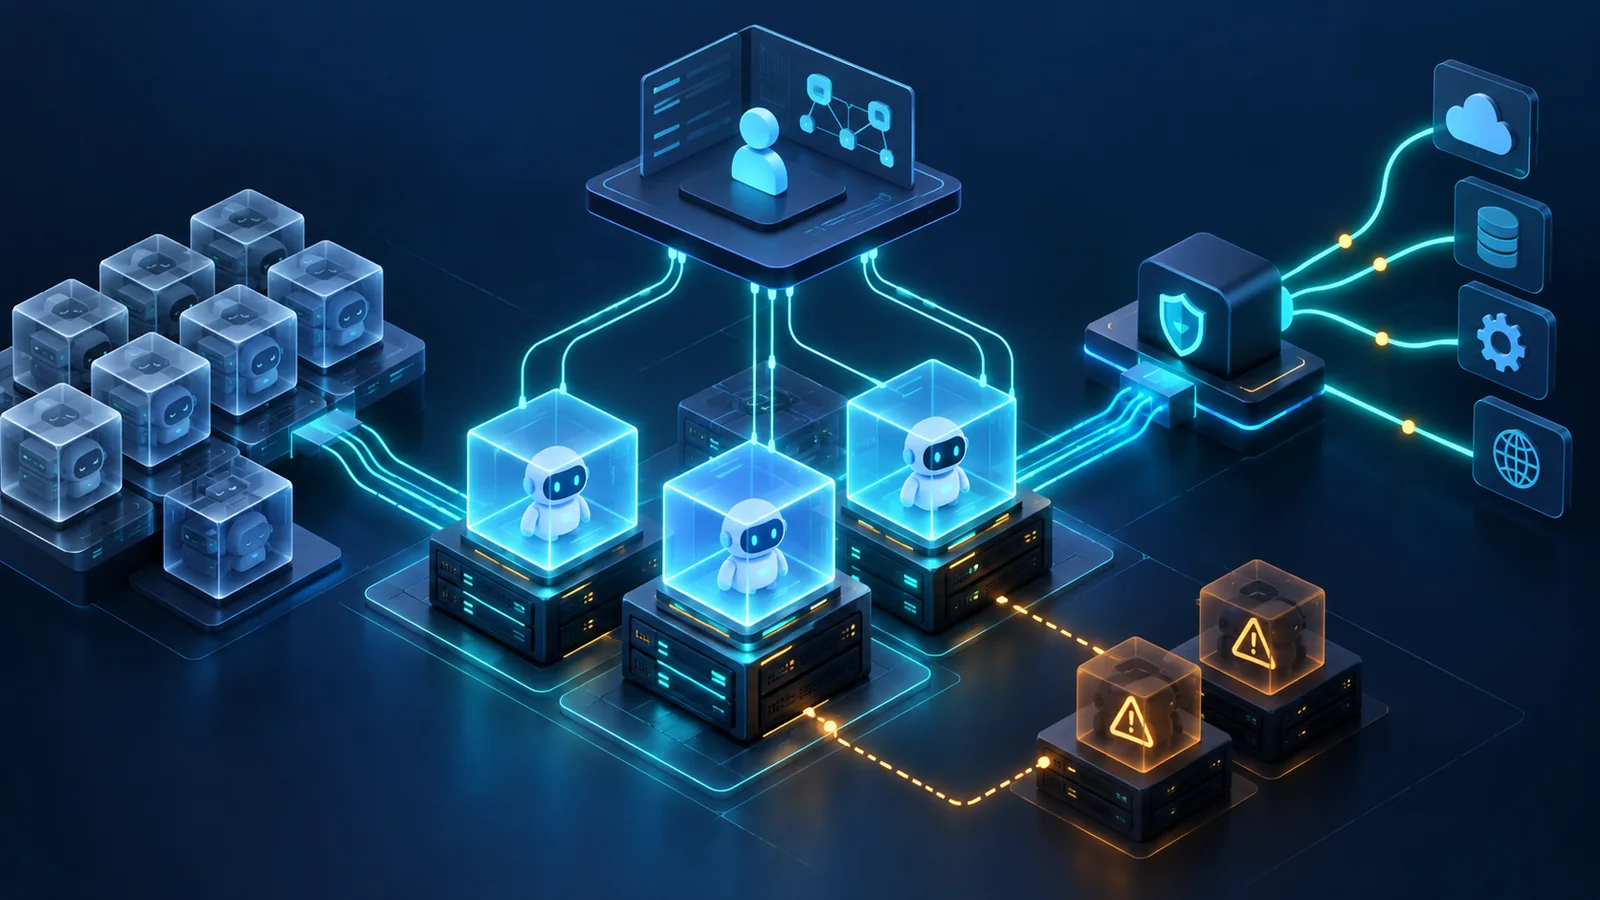
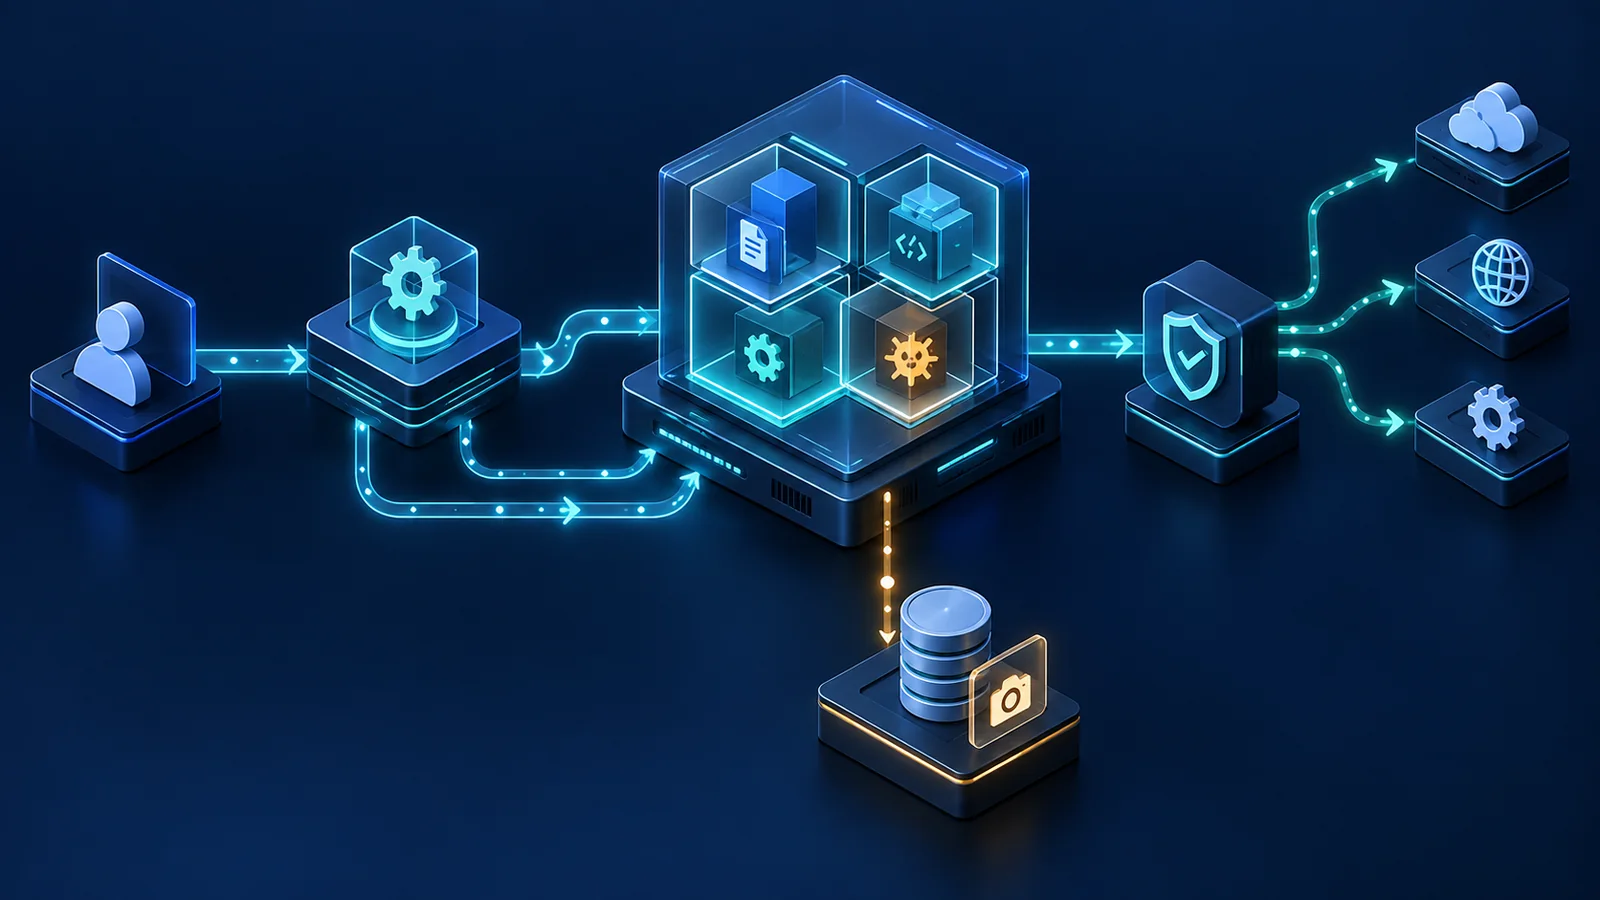
#Google cho biết Agent Substrate là runtime nguồn mở chạy trên Kubernetes và được tối ưu cho GKE. Kiến trúc tách lifecycle sandbox khỏi quản lý máy, hỗ trợ Cloud Hypervisor microVM hoặc gVisor, egress gateway, snapshot local disk/Cloud Storage và tùy chọn Filestore cho workspace dùng chung.
Nguồn công bố nêu các con số “10x higher density”, resume dưới 500 ms, hơn 500 suspend/resume mỗi giây và hơn 1.000 dormant agent mỗi host. Đây là tuyên bố của Google trong bối cảnh kiến trúc họ mô tả, chưa phải benchmark độc lập. Google cũng ghi giải pháp nguồn mở dùng được cho non-production; hỗ trợ GA cho production trên GKE theo allowlist—phạm vi này phải được xác nhận tại thời điểm triển khai.
Điểm mới đáng chú ý
#Điểm đáng chú ý là active-only compute: agent đang chờ model/tool/human có thể được snapshot, giải phóng CPU/RAM rồi resume khi có turn mới. Control plane chuyên dụng đặt sandbox lên worker đã warm, còn Kubernetes quản lý worker pod, autoscaling và node recovery.
Về security, Google mô tả hai lớp sandbox và gateway kiểm ingress/egress, có thể inject credential ngoài tầm với của agent. Đây là thiết kế cần kiểm bằng negative test: code độc hại trong sandbox, metadata access, lateral movement, egress bypass, snapshot tampering và secret exposure sau resume.
Tác động đối với kiến trúc, vận hành và kiểm thử
#Đội platform cần thêm SLO cho activation/resume, snapshot fidelity, burst admission, worker saturation và recovery. Đội security phải định nghĩa trust boundary cho kernel, gateway, credential injection, image/snapshot và storage. Đội FinOps cần đo active/idle ratio, storage/egress và headroom thay vì chỉ dùng mật độ quảng bá.
Test plan nên có topology gồm load generator phát hàng nghìn lifecycle event, sandbox workload chuẩn hóa, tool endpoint giả, malicious endpoint, network impairment và observability độc lập. KPI gồm p50/p95/p99 resume latency, success dưới burst, state checksum, cross-tenant leakage, blocked egress, credential exposure, worker failure recovery và cost per completed task.
Ai cần quan tâm
#- Đội platform xây agent execution service đa tenant.
- Đội security đánh giá untrusted code và credential boundary.
- Đội SRE chịu trách nhiệm burst, snapshot, node failure và SLO.
- Đội ML/RL chạy benchmark hoặc rollout có nhiều sandbox ngắn/dài hạn.
- Đội mua sắm cần phân biệt nguồn mở, GKE optimization và support allowlist.
Những điểm chưa thể kết luận
#Không thể từ bài công bố kết luận các con số mật độ/resume áp dụng cho mọi machine family, image size, workspace, network policy hoặc concurrency. Chưa có benchmark độc lập trong nguồn để so microVM với gVisor hoặc container chuẩn theo cùng workload. “Secure by default” không thay thế threat model và penetration test.
Không nên diễn giải “available on GKE” thành production support mặc định cho mọi khách hàng. Tài liệu cài đặt hiện chỉ hỗ trợ GKE Standard, không hỗ trợ Autopilot; production support thuộc chương trình private GA theo allowlist. Cần kiểm thêm release/tag, region, GKE version, quota, ComputeClass và Filestore trước khi triển khai. Tương thích “mọi agent framework” cũng phải được kiểm ở filesystem, syscall, browser, GPU và tool access thực tế.
Checklist hành động hoặc kiểm chứng
#- Xác minh trạng thái nguồn mở, release/tag và tài liệu GKE ngày triển khai.
- Chốt microVM hay gVisor theo syscall/kernel compatibility.
- Đo cold start, warm activation và resume theo p50/p95/p99.
- Tạo burst, idle-heavy và long-running traffic profile riêng.
- Kiểm checksum/process/network state trước và sau snapshot.
- Thử host escape, metadata access, lateral movement và egress bypass trong lab được phép.
- Xác minh credential không xuất hiện trong guest, log hoặc snapshot.
- Kill worker/control-plane path; đo task loss, duplicate và recovery.
- Đo storage, egress, active/idle compute và cost per completed task.
- Không dùng số 10x/<500 ms/>500/s nếu chưa tái lập cùng điều kiện.
Khái niệm cần nhớ
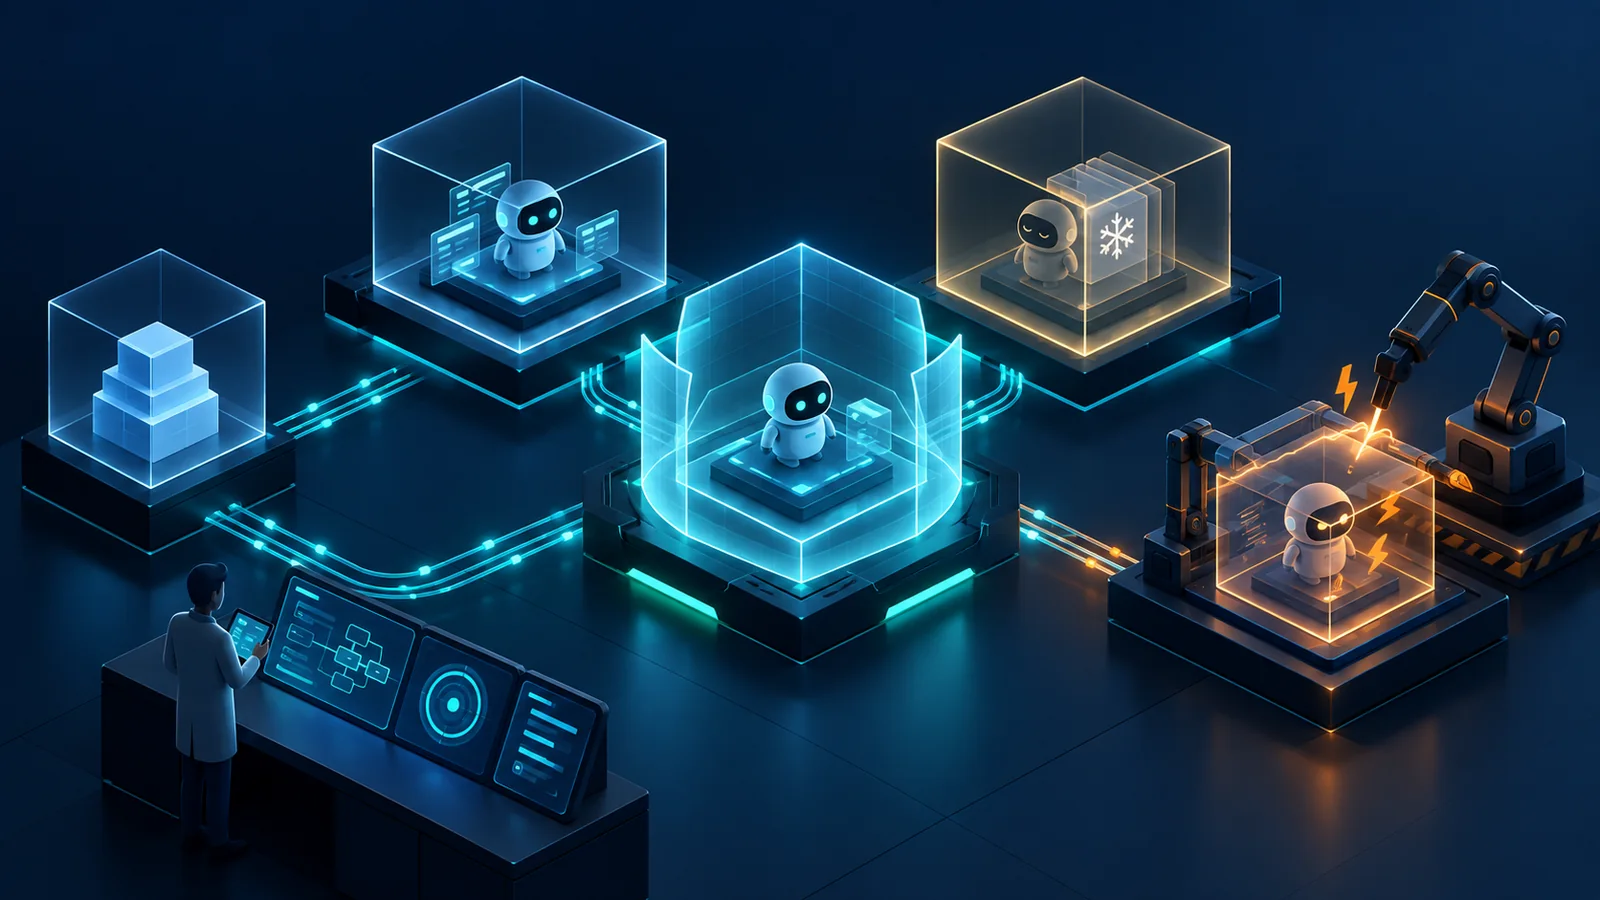
#- Sandbox: môi trường cô lập chạy code agent.
- Suspend/resume: đóng băng và khôi phục trạng thái thực thi.
- MicroVM: máy ảo nhẹ với kernel riêng.
- gVisor: sandbox cung cấp lớp kernel userspace.
- Egress gateway: điểm kiểm soát lưu lượng ra và credential.
- Active-only compute: chỉ giữ compute khi agent hoạt động.
Khái niệm cần nhớ
- DUT / SUT
- Thiết bị hoặc toàn bộ hệ thống đang là đối tượng của bài kiểm thử.
- Steady state
- Giai đoạn tải đã ổn định và đủ điều kiện để lấy số liệu đại diện.
- Pass / fail
- Kết luận dựa trên ngưỡng đã thống nhất, luôn đi cùng topology, cấu hình và điều kiện đo.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo5 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.