
Mục lục bài viết 8 phần
CISA công bố ICSA-26-260-04 ngày 17/09/2026 dưới dạng tái công bố nguyên văn advisory Schneider Electric SEVD-2025-224-05. Lỗi input validation trong xử lý lệnh FTP được mô tả có thể gây denial of service; phạm vi và bản sửa khác nhau theo controller/module, nên không thể dùng một mốc firmware chung cho toàn bộ họ M340.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc/vận hành/kiểm thử
Thông tin được công bố
#Dữ kiện từ nguồn: ICSA-26-260-04 có current_release_date 17/09/2026 và ghi rõ đây là lần CISA tái công bố advisory Schneider Electric ban đầu ngày 12/08/2025, đã được cập nhật remediation trong năm 2026. Đây không phải CVE vừa xuất hiện ngày 17/09.
CVE-2025-6625 là CWE-20 Improper Input Validation. Theo advisory, một lệnh FTP được tạo đặc biệt có thể gây denial of service, ảnh hưởng availability; CVSS v4.0 base score do nguồn nêu là 8.7. Nguồn chính thức được đối chiếu lại ngày 22/09/2026.
Điểm mới đáng chú ý
#Giá trị của lần tái công bố là gom trạng thái remediation theo từng nhánh sản phẩm: Modicon M340 firmware trước SV3.70; BMXNOR0200H trước SV1.7 IR27; BMXNOE0100 trước 3.60; BMXNOE0110 trước 6.80. Nguồn còn liệt kê BMXNGD0100 và BMXNOC0401 là affected, nhưng không nên tự suy một bản firmware sửa nếu advisory không chỉ rõ.
- Sản phẩm/model: Modicon M340 controller · Trạng thái cần đối chiếu từ nguồn: Firmware trước SV3.70 affected · Mốc sửa được nêu: SV3.70
- Sản phẩm/model: BMXNOR0200H · Trạng thái cần đối chiếu từ nguồn: Trước SV1.7 IR27 affected · Mốc sửa được nêu: SV1.7 IR27
- Sản phẩm/model: BMXNOE0100 · Trạng thái cần đối chiếu từ nguồn: Trước 3.60 affected · Mốc sửa được nêu: 3.60
- Sản phẩm/model: BMXNOE0110 · Trạng thái cần đối chiếu từ nguồn: Trước 6.80 affected · Mốc sửa được nêu: 6.80
- Sản phẩm/model: BMXNGD0100 · Trạng thái cần đối chiếu từ nguồn: All versions nằm trong known affected · Mốc sửa được nêu: Xác minh hướng xử lý với hãng
- Sản phẩm/model: BMXNOC0401 · Trạng thái cần đối chiếu từ nguồn: All versions nằm trong known affected · Mốc sửa được nêu: Xác minh hướng xử lý với hãng
Tác động đối với kiến trúc/vận hành/kiểm thử
#Đây là rủi ro availability trên thiết bị OT. Trước change window, cần biết FTP có được bật, ai tiếp cận được management plane, thiết bị nằm ở zone nào, và mất module/controller ảnh hưởng quy trình công nghệ ra sao. Network segmentation giảm exposure nhưng không thay thế remediation.
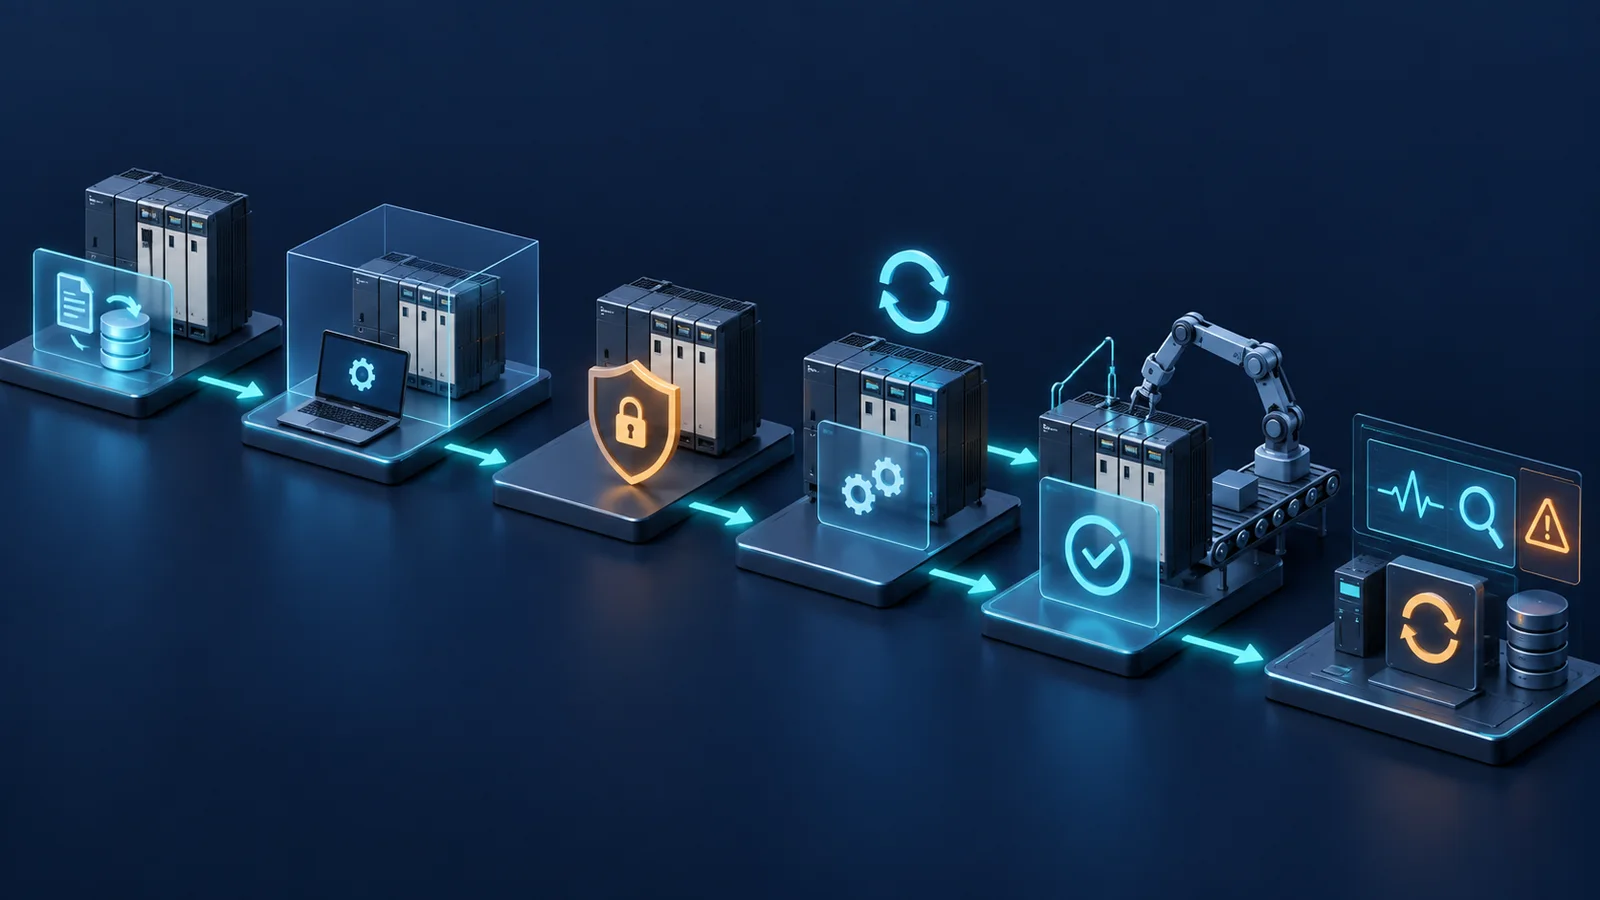
Advisory khuyến nghị backup và đánh giá patch trong môi trường test/development hoặc offline; các bản firmware sửa được nêu yêu cầu reboot để hoàn tất. Vì vậy kế hoạch cần có trạng thái safe của quy trình, dự phòng controller/module, xác nhận configuration và đường rollback.
Ai cần quan tâm
#- Chủ tài sản OT dùng Modicon M340, BMXNOR0200H, BMXNGD0100, BMXNOC0401, BMXNOE0100 hoặc BMXNOE0110.
- Đội engineering quản lý firmware, backup project và change window.
- Đội network/security kiểm soát FTP, remote access và segmentation.
- Đội vận hành cần đánh giá hậu quả khi controller/module unavailable.
- Nhà tích hợp phải xác nhận compatibility của firmware với project và module liên quan.
Những điểm chưa thể kết luận
#Nguồn không chứng minh mọi hệ thống exposed đều đã bị khai thác, cũng không nói CVE này nằm trong CISA KEV. Không được diễn giải “network attack vector” thành thiết bị có thể bị khai thác trực tiếp từ Internet nếu topology thực tế chưa được kiểm tra.
CVSS base score không thay thế đánh giá môi trường. Advisory CISA là bản chuyển đổi/tái công bố và ghi rõ CISA không chịu trách nhiệm về độ chính xác kỹ thuật của nội dung vendor; cần đối chiếu trực tiếp SEVD-2025-224-05 và hỗ trợ Schneider Electric.
Checklist hành động hoặc kiểm chứng
#- Lập inventory theo part number, firmware, role, zone và criticality.
- Xác minh FTP exposure, ACL/firewall, jump host và remote access.
- Đối chiếu từng model với SEVD-2025-224-05; không áp một version cho mọi module.
- Backup project/configuration và kiểm tra khả năng restore.
- Chuẩn bị safe state, maintenance window, reboot và rollback.
- Thử firmware trên lab/offline với module tương đương.
- Giám sát availability, control communication và alarm sau đổi.
- Với BMXNGD0100/BMXNOC0401, lấy hướng xử lý chính thức trước khi quyết định.
Test plan tối thiểu sau remediation
#Chạy baseline trước nâng cấp: cyclic I/O, engineering access, protocol traffic, module health, CPU/memory và alarm. Sau nâng cấp, lặp cùng profile, kiểm configuration/project checksum, firmware inventory và reboot persistence. Không gửi exploit vào production; negative test chỉ thực hiện trong lab được cho phép.
Pass khi đúng firmware được cài, thiết bị khởi động ổn định, chức năng điều khiển/communication giữ SLO, management exposure đúng policy và không có regression. Lưu ảnh inventory, backup hash, release package, log change, raw test và quyết định rollback.
Khái niệm cần nhớ
#- CVE: Định danh công khai cho một lỗ hổng.
- CWE-20: Improper Input Validation.
- DoS: Làm dịch vụ hoặc thiết bị không khả dụng.
- CVSS Base: Điểm kỹ thuật cơ sở, chưa phản ánh đầy đủ môi trường.
- CSAF: Định dạng máy đọc được cho security advisory.
- Safe state: Trạng thái quy trình giảm rủi ro khi bảo trì/sự cố.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo4 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.