
Mục lục bài viết 7 phần
Ngày 17/09/2026, CISA đăng ICSA-26-260-02, tái công bố advisory 2026-007 của Mitsubishi Electric về CVE-2026-15688. Đây là lỗ hổng tấn công cục bộ liên quan cách triển khai xác thực block password; không nên diễn giải thành khai thác từ xa qua PLC. Trọng tâm vận hành là inventory engineering workstation, nâng đúng nhánh phần mềm, đặt project security version thành “2” và kiểm chứng không phá quy trình kỹ thuật.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc, vận hành và kiểm thử
Thông tin được công bố
#CISA ghi nhận ICSA-26-260-02 phát hành ngày 17/09/2026 và nêu đây là bản tái công bố nguyên văn từ CSAF advisory Mitsubishi Electric 2026-007. Lỗ hổng CVE-2026-15688 được phân loại CWE-303, CVSS v3.1 8,8 với vector cho thấy attack vector cục bộ, đặc quyền thấp và không cần tương tác người dùng theo mô hình chấm điểm đã công bố.
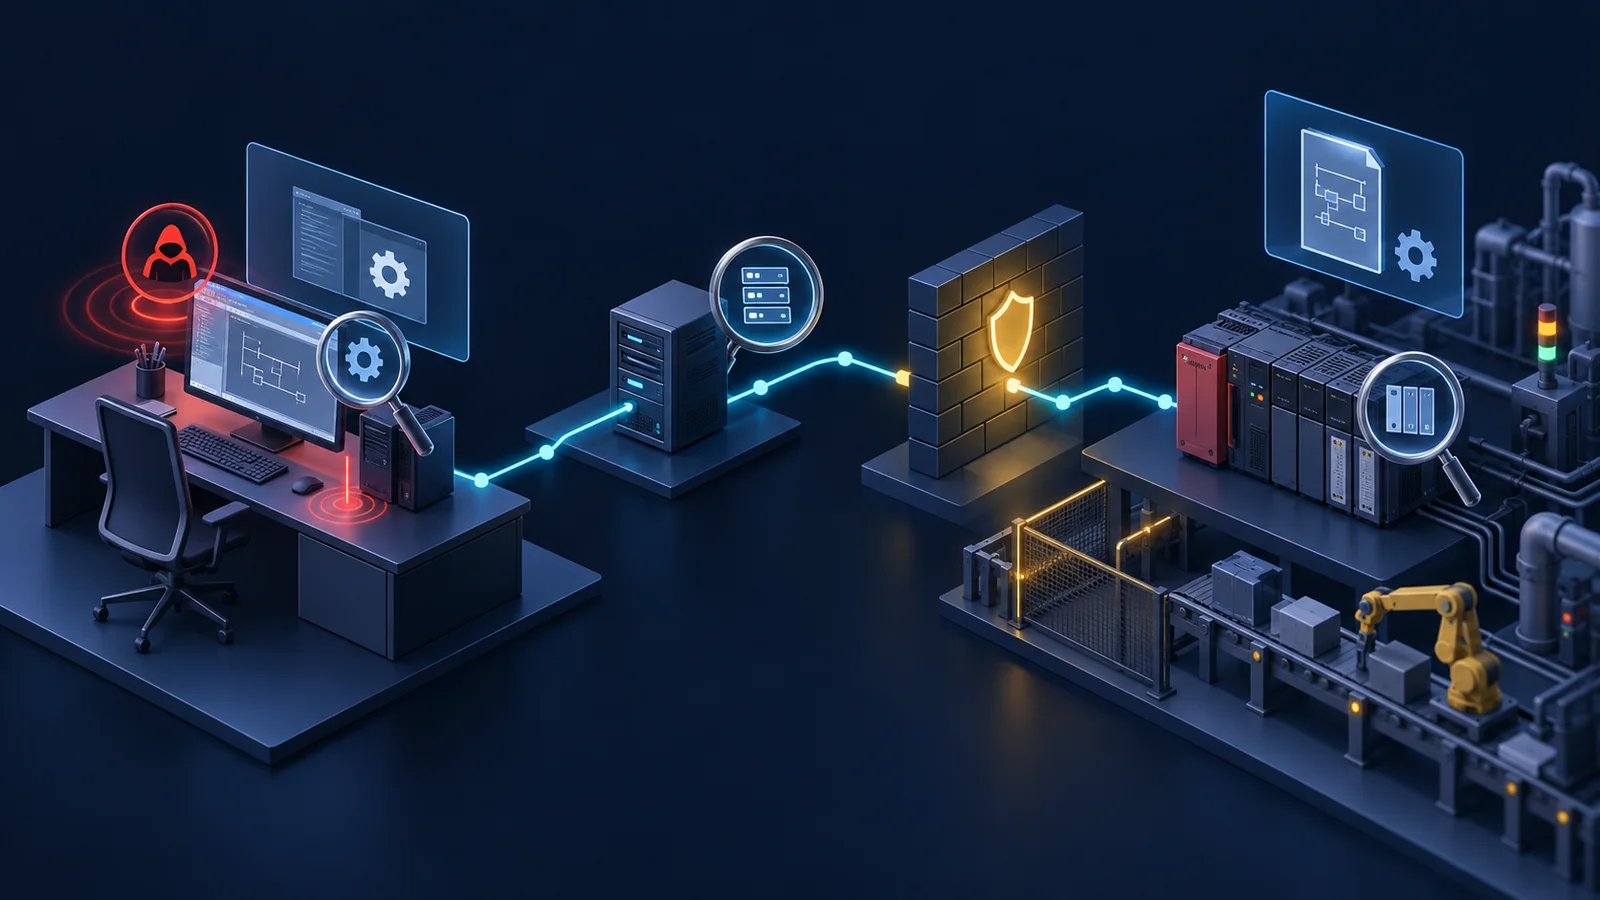
Theo advisory, kẻ tấn công cục bộ có thể chạy sản phẩm bị ảnh hưởng, sửa một phần executable module trong memory để xác thực dù block password không hợp lệ; từ đó có thể xem, sửa, phá hủy hoặc xóa control program. CISA/Mitsubishi liệt kê GX Works3 và Motion Control Settings đóng gói cùng GX Works3 trong phạm vi ảnh hưởng “all versions” theo biểu diễn CSAF, nhưng phần workaround chỉ rõ các mốc phần mềm và cấu hình cần áp dụng.
Điểm mới đáng chú ý
#Với GX Works3, advisory yêu cầu tải bản 1.096A hoặc mới hơn và đặt security version của project thành “2”. Với Motion Control Settings, mốc là 1.070Y hoặc mới hơn, cũng phải đặt project security version “2”. Vì vậy, chỉ cài binary mới chưa đủ để khẳng định project cũ đã được chuyển sang cơ chế bảo vệ mong muốn.
Advisory còn khuyến nghị dùng workstation trong LAN, chặn remote login từ mạng/host/user không tin cậy, áp dụng firewall hoặc VPN khi cần truy cập từ xa, hạn chế physical access và dùng antivirus. Đây là defense-in-depth; không thay thế bước nâng cấp/cấu hình và cũng không chứng minh workstation chưa từng bị can thiệp.
- Dữ kiện: CVE-2026-15688, CWE-303 · Nguồn công bố: CISA/Mitsubishi · Ý nghĩa kiểm chứng: Xác minh đúng lỗ hổng, không gộp CVE khác
- Dữ kiện: Attack vector cục bộ · Nguồn công bố: CVSS/advisory · Ý nghĩa kiểm chứng: Không gọi là remote exploit nếu thiếu bằng chứng
- Dữ kiện: GX Works3 ≥ 1.096A · Nguồn công bố: Mitsubishi workaround · Ý nghĩa kiểm chứng: Kiểm version cài đặt thực tế
- Dữ kiện: Motion Control Settings ≥ 1.070Y · Nguồn công bố: Mitsubishi workaround · Ý nghĩa kiểm chứng: Inventory theo component
- Dữ kiện: Project security version 2 · Nguồn công bố: Mitsubishi workaround · Ý nghĩa kiểm chứng: Kiểm từng project/template
- Dữ kiện: Phát hành 17/09/2026 · Nguồn công bố: CISA CSAF · Ý nghĩa kiểm chứng: Ghi đúng thời điểm, không coi ngày vá là ngày kiểm tra
Tác động đối với kiến trúc, vận hành và kiểm thử
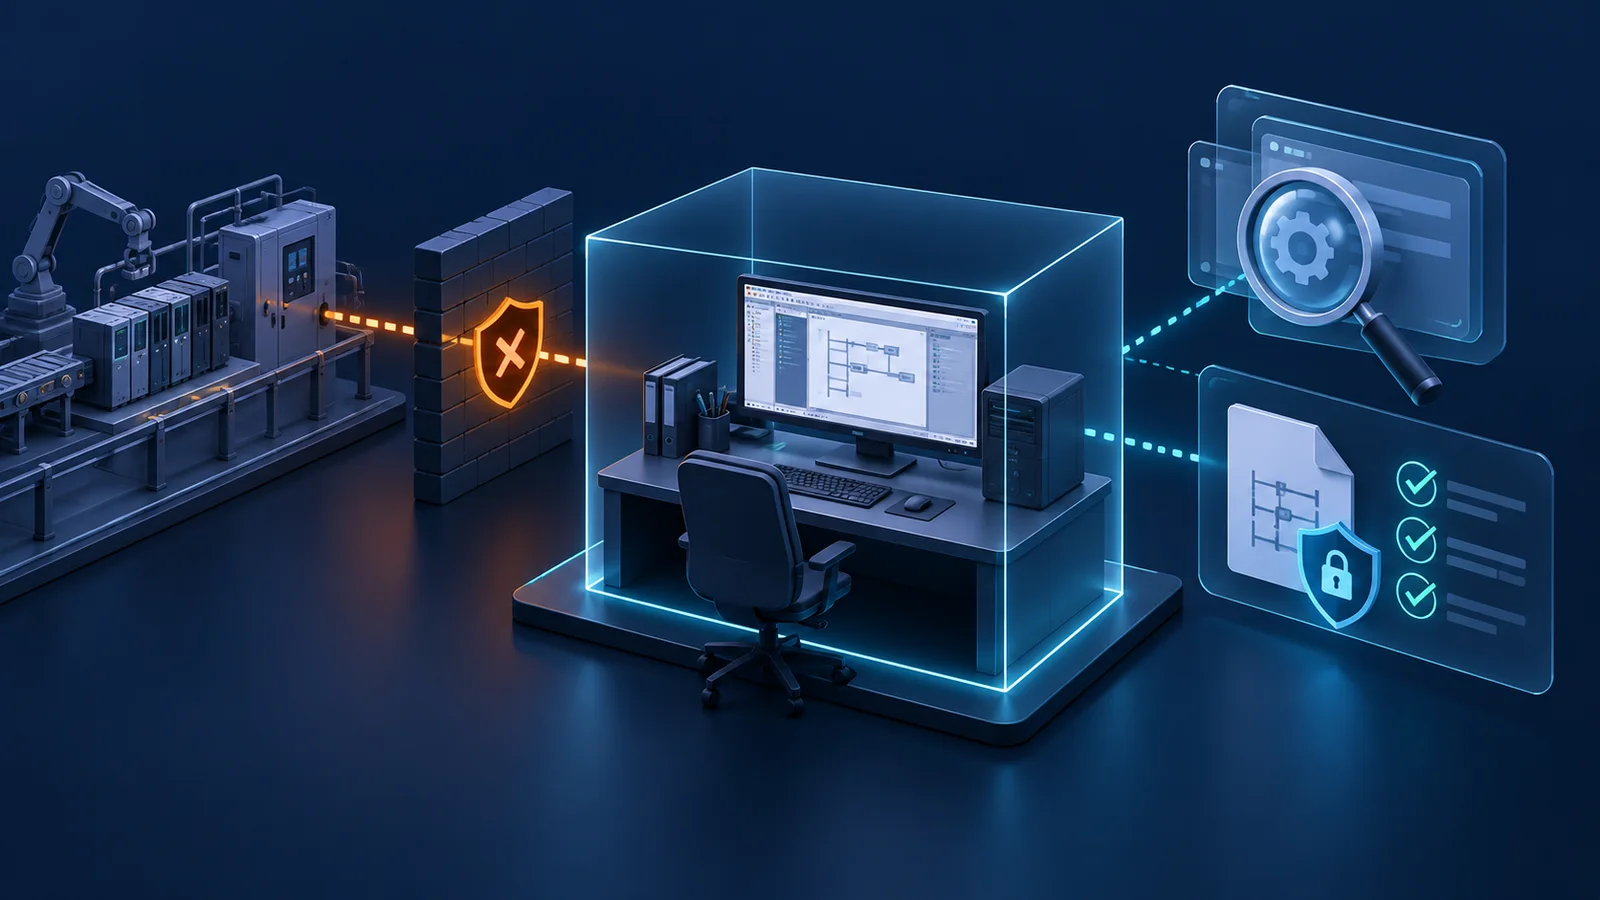
#Engineering workstation thường có quyền cao với project và thiết bị điều khiển. Do đó, boundary cần kiểm không chỉ là Internet exposure mà còn gồm tài khoản local, remote administration, phần mềm được phép chạy, file project, removable media, jump host và khả năng đẩy program xuống controller. CVE này nhấn mạnh rằng password trong project không nên là lớp bảo vệ duy nhất.
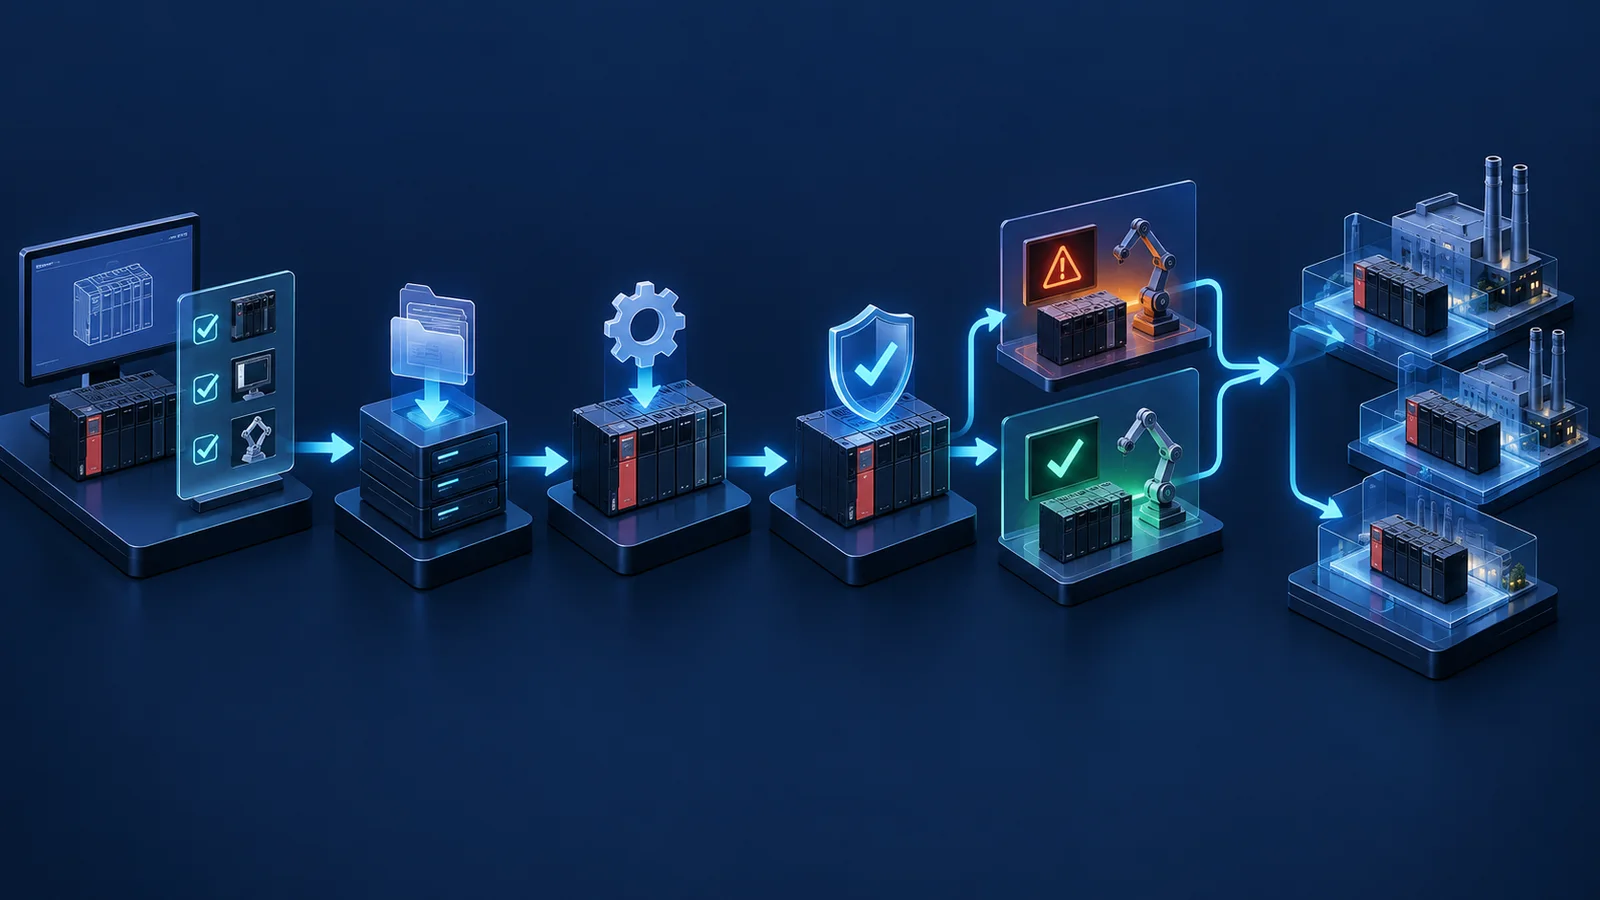
Test plan nên clone project và workstation image vào môi trường cô lập, lưu hash/config trước thay đổi, nâng đúng component, đặt security version 2 rồi chạy negative/positive test. Negative test xác nhận password sai không mở được block hoặc cho phép thao tác ngoài policy; positive test xác nhận kỹ sư được phép vẫn build, compare, upload/download và rollback đúng quy trình. Không thử kỹ thuật sửa memory trên production.
Thử password sai là kiểm tra hồi quy chức năng, không tự chứng minh lỗ hổng can thiệp memory đã được loại bỏ. Bằng chứng giảm thiểu cần bao gồm đúng phiên bản, project security version và hướng dẫn workaround của hãng; không gọi riêng phép thử đăng nhập là xác nhận đã vá hoàn toàn.
Ai cần quan tâm
#Đội OT/ICS asset owner cần inventory workstation và project; nhóm automation/integrator cần kiểm tương thích project/security version; SOC cần log remote access, software execution và thay đổi file; IT endpoint team cần quản lý OS, EDR/antivirus, tài khoản local và backup. Đội change control cần lên cửa sổ thử nghiệm vì engineering software có thể phụ thuộc driver, add-on và workflow của từng nhà máy.
Các tổ chức không dùng GX Works3 hoặc Motion Control Settings không thuộc phạm vi sản phẩm được nêu. Tổ chức có GX Works3 nhưng không có Internet exposure vẫn cần đánh giá vì điều kiện công bố là local attacker, không phải Internet-only.
Những điểm chưa thể kết luận
#Advisory không nói có khai thác thực tế, không đưa IOC và không chứng minh mọi project đã tự động chuyển security version sau upgrade. CVSS không thay thế risk assessment theo quyền workstation, khả năng tiếp cận project, safety impact và segmentation. “All versions affected” trong product tree không có nghĩa mọi bản vẫn không thể giảm thiểu sau khi làm đúng workaround.
NetVali chưa coi mốc version là bằng chứng đủ nếu không có screenshot/export setting, installer provenance và regression result. Cũng không suy rằng antivirus hoặc VPN chặn được kỹ thuật này trong mọi tình huống; đó là lớp giảm rủi ro phụ thuộc cấu hình.
Checklist hành động hoặc kiểm chứng
#- Tìm mọi máy cài GX Works3 và Motion Control Settings; ghi owner, site, version.
- Liên kết workstation với project, PLC/line và đường remote access.
- Đọc Mitsubishi 2026-007 và xác nhận mốc version theo component.
- Sao lưu image, project, license/config và tạo rollback đã thử.
- Nâng GX Works3 lên 1.096A+ và Motion Control Settings lên 1.070Y+ nếu thuộc phạm vi.
- Đặt project security version “2” theo hướng dẫn hãng; kiểm từng template/project.
- Chạy positive/negative test trong lab, không khai thác trên production.
- Kiểm build, compare, transfer, online change và recovery workflow.
- Hạn chế local/remote login, Internet exposure và physical/removable-media access.
- Thu version evidence, config export, hash, log và phê duyệt change.
Khái niệm cần nhớ
#- Local attacker: cần thực thi hoặc tiếp cận cục bộ theo điều kiện advisory; không đồng nghĩa remote exploit.
- Block password: cơ chế bảo vệ block/control program trong ngữ cảnh sản phẩm.
- Security version: setting của project cần xác minh riêng với version phần mềm.
- Engineering workstation: máy dùng cấu hình, lập trình hoặc bảo trì hệ thống điều khiển.
- Defense-in-depth: nhiều lớp kiểm soát độc lập để giảm rủi ro.
- Regression test: xác nhận thay đổi bảo mật không làm hỏng chức năng được phép.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo4 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.