
Mục lục bài viết 7 phần
CISA thêm CVE-2026-76461 vào Known Exploited Vulnerabilities Catalog ngày 14/09/2026. Cisco xác nhận lỗ hổng trong email parsing của AsyncOS trên Secure Email Gateway có thể dẫn tới thực thi lệnh với quyền root và đã bị khai thác. Hành động đúng phải tách ba việc: chặn phơi nhiễm, nâng cấp bản cố định và đánh giá compromise.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc/vận hành/kiểm thử
Thông tin được công bố
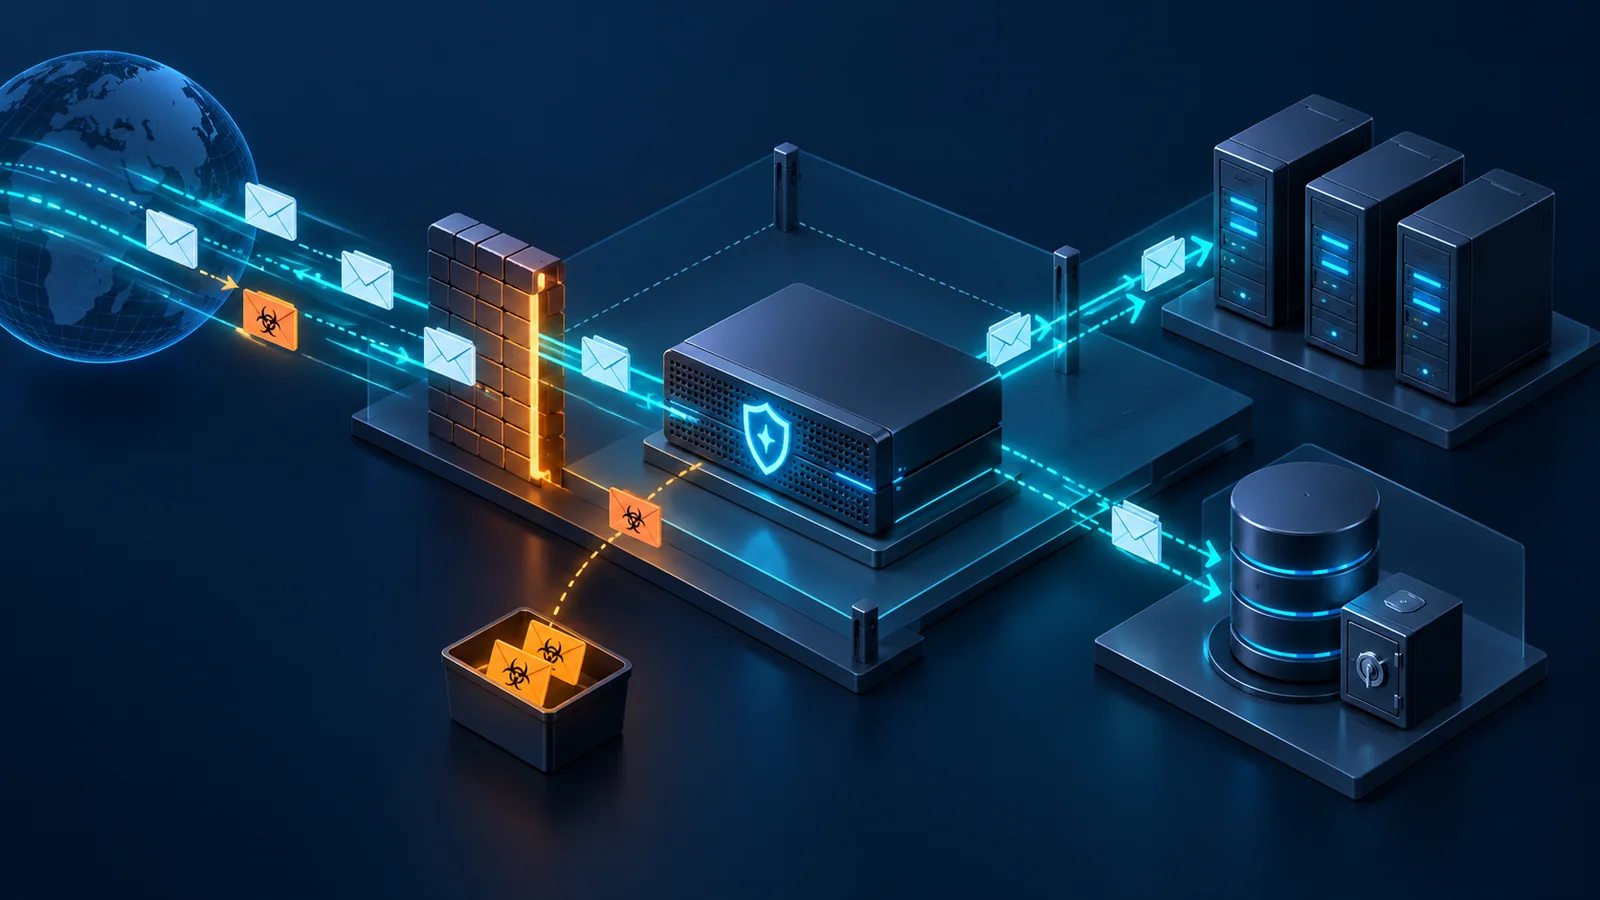
#CISA ngày 14/09/2026 đưa CVE-2026-76461 — Cisco Secure Email Gateway SQL Injection Vulnerability — vào KEV vì có bằng chứng khai thác thực tế. Cisco PSIRT phát hành advisory cùng ngày, xếp Critical, CVSS 3.1 base 9.8, không có workaround và xác nhận cả appliance vật lý lẫn ảo bị ảnh hưởng bất kể cấu hình.
Theo Cisco, crafted email chứa malicious SQL statement đi qua thiết bị có thể khai thác lỗi validation trong email parsing, dẫn tới thực thi lệnh root. Cisco xác nhận Secure Email and Web Manager và Secure Web Appliance không bị ảnh hưởng bởi riêng CVE này; không được mở rộng phạm vi chỉ vì tên sản phẩm gần nhau.
Điểm mới đáng chú ý
#Cisco công bố first fixed release: nhánh 15.5 và cũ hơn là 15.5.5-014; nhánh 16.0 là 16.0.4-302; nhánh 16.5 là 16.5.0-780. Hãng khuyến nghị chuyển tới 16.5.0-780; tất cả Cisco Secure Email Cloud devices đã được Cisco nâng cấp lên release này theo advisory tại thời điểm kiểm tra.
Điểm quan trọng hơn bản vá là mức quyền sau khai thác. Cisco cảnh báo attacker có root access có thể xóa hoặc che dấu evidence, nên mail_logs sạch không chứng minh chưa compromise. Với virtual appliance bị nghi khai thác, Cisco khuyến nghị bảo toàn forensic information trước, triển khai VM mới ở fixed release, rebuild configuration, renew credential/cryptographic material và tiếp tục monitoring.
- Phạm vi: SEG 15.5 và cũ hơn · Dữ kiện chính thức: First fixed 15.5.5-014 · Hành động kiểm chứng: Inventory + xác minh image/build
- Phạm vi: SEG 16.0 · Dữ kiện chính thức: First fixed 16.0.4-302 · Hành động kiểm chứng: Kiểm đường nâng cấp và reboot
- Phạm vi: SEG 16.5 · Dữ kiện chính thức: First fixed 16.5.0-780 · Hành động kiểm chứng: Xác minh version sau upgrade
- Phạm vi: Physical/virtual · Dữ kiện chính thức: Đều bị ảnh hưởng · Hành động kiểm chứng: Kiểm từng node/cluster member
- Phạm vi: Secure Email Cloud · Dữ kiện chính thức: Cisco nói đã nâng cấp · Hành động kiểm chứng: Xác nhận tenant/contact và evidence
- Phạm vi: Manager/Web Appliance · Dữ kiện chính thức: Không bị ảnh hưởng bởi CVE này · Hành động kiểm chứng: Không suy sang các CVE khác
Tác động đối với kiến trúc/vận hành/kiểm thử
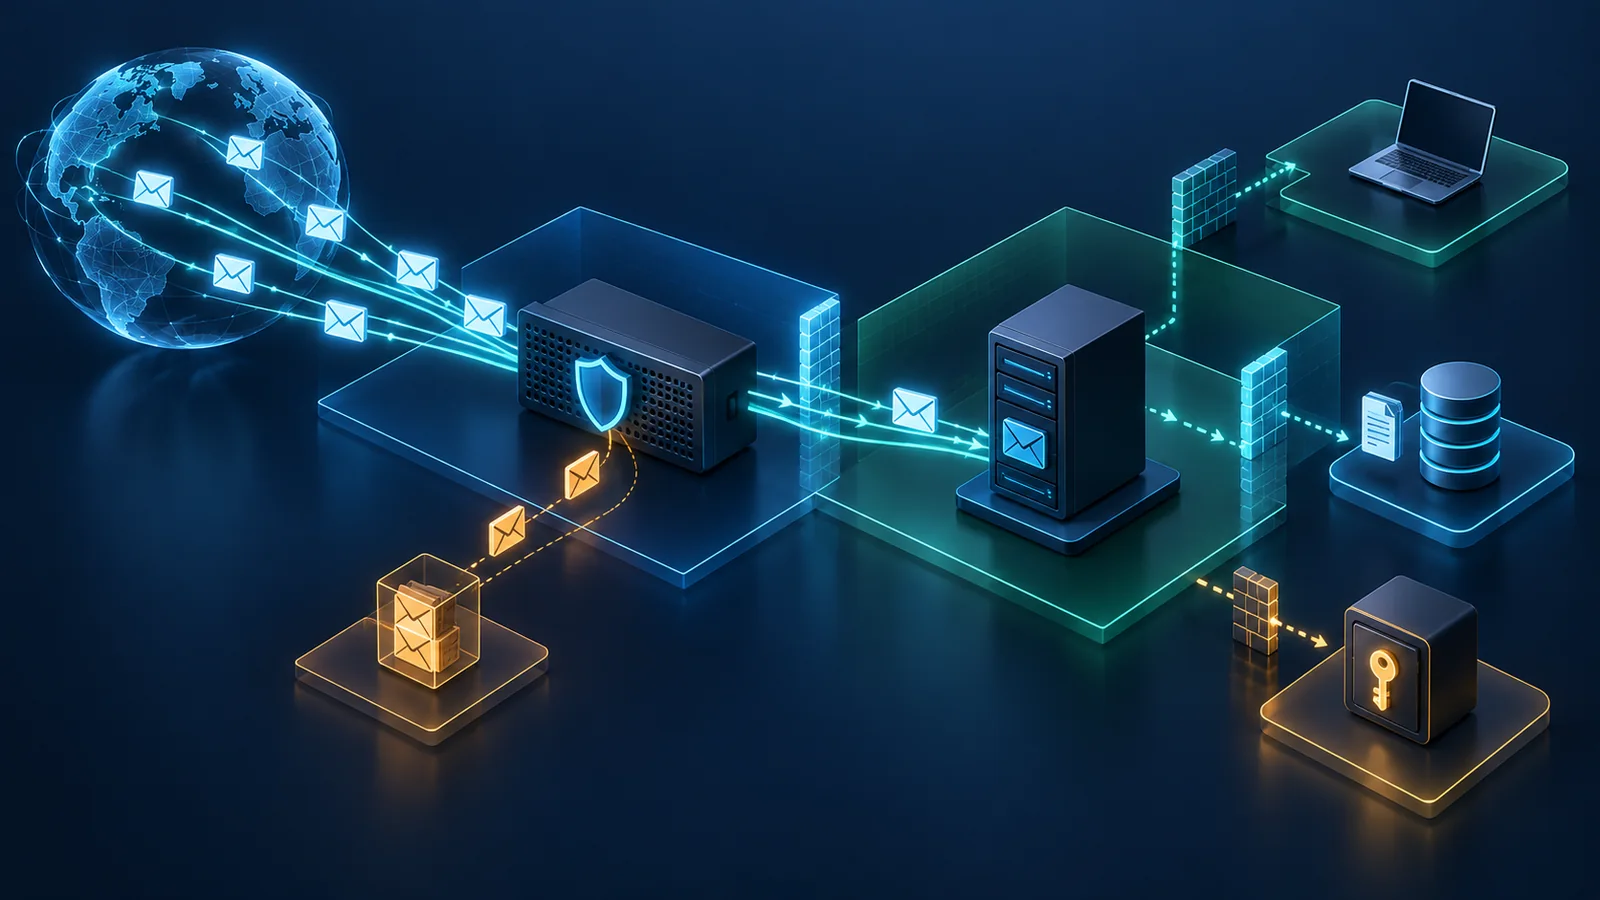
#Email gateway thường nằm ở DMZ nhưng nắm certificate, credential, quarantine, routing và quyền kết nối tới DNS, LDAP, SIEM hoặc mail server. Root compromise có thể biến gateway thành điểm pivot hoặc làm mất integrity của log/config. Containment cần giới hạn management plane, egress và east-west path mà không làm mail queue thất thoát.
Acceptance sau nâng cấp phải kiểm inbound/outbound mail flow, TLS, DKIM/DMARC, anti-malware/policy, quarantine, cluster sync, queue drain và log forwarding. Security validation bổ sung negative test bằng benign pattern/fixture trong lab; không phát tán exploit vào production.
Ai cần quan tâm
#Đội vận hành Cisco Secure Email Gateway/ESA, messaging, SOC/IR, PKI, network security và owner của Cisco Secure Email Cloud cần rà ngay. Đặc biệt kiểm mọi cluster member, DR instance, snapshot/template và thiết bị lab có kết nối thật; inventory chỉ nhìn VIP có thể bỏ sót node cũ.
Đơn vị không dùng Cisco SEG không bị ảnh hưởng trực tiếp bởi CVE này, nhưng có thể dùng bài học: log của thiết bị có khả năng bị root không nên là nguồn evidence duy nhất. Centralized immutable logging và egress telemetry cần được kiểm trước sự cố.
Những điểm chưa thể kết luận
#CISA đưa vào KEV xác nhận exploitation, không công bố trong alert danh tính attacker, số nạn nhân hoặc IOC đầy đủ. Cisco đưa một biểu thức tìm SQL đáng ngờ trong mail_logs nhưng nói rõ đây là ví dụ không đầy đủ; không có match không phải giấy chứng nhận an toàn.
Nâng cấp thành công chỉ chứng minh thiết bị chạy fixed release. Nó không tự thu hồi credential, xóa persistence, sửa downstream compromise hoặc phục hồi log đã bị can thiệp. Chỉ incident response theo evidence mới quyết định rebuild/restore scope.
Checklist hành động hoặc kiểm chứng
#- Inventory tất cả physical, virtual, cluster, DR, cloud tenant và release AsyncOS.
- Đối chiếu advisory Cisco trực tiếp; lập change lên fixed release phù hợp.
- Hạn chế management access và egress về known/trusted host trước khi xử lý.
- Bảo toàn forensic data trước upgrade/rebuild; ghi chain of custody.
- Tìm pattern đáng ngờ trong mail_logs trên mọi cluster node.
- Đối chiếu firewall, proxy, DNS, NetFlow/packet và SIEM logs ngoài appliance.
- Săn upload/download hoặc connection bất thường phát sinh từ gateway.
- Nếu nghi compromise, áp dụng recovery theo loại physical/virtual và liên hệ TAC.
- Xoay credential, API secret, LDAP bind, certificate/key liên quan theo scope.
- Sau upgrade/rebuild, regression test mail flow, policy, cluster và log export.
- Giám sát tái xuất hiện IOC/anomaly; không đóng incident chỉ vì version đã mới.
Khái niệm cần nhớ
#- KEV: danh mục CISA về các lỗ hổng đã biết đang bị khai thác.
- SQL injection: dữ liệu không được xử lý đúng làm thay đổi câu lệnh SQL.
- Root compromise: attacker có quyền cao nhất trên hệ điều hành.
- IOC: dấu hiệu có thể liên quan compromise, cần đặt trong ngữ cảnh.
- Containment: hạn chế khả năng tiếp tục khai thác hoặc di chuyển ngang.
- Rebuild: dựng lại hệ thống sạch thay vì chỉ cập nhật tại chỗ.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo4 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.