
Mục lục bài viết 7 phần
Ngày 08/09/2026, CISA phát hành ICSA-26-251-01 về CVE-2026-85083 trên một cấu hình CareCam Pro IP camera cụ thể. Điểm cần đọc chính xác: vector được công bố yêu cầu physical access tới bootloader; vì vậy hành động đúng bắt đầu từ inventory và kiểm soát vật lý, không phải suy diễn thành khai thác từ xa.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc/vận hành/kiểm thử
Thông tin được công bố
#CISA nêu sản phẩm bị ảnh hưởng là ANJIA AJL33PC0801 với firmware linux_linux_202008261138_svn13796 và bootloader U-Boot 2010.06 được biên dịch ngày 26/08/2020. CVE-2026-85083 liên quan việc dùng hard-coded credential cho bootloader authentication; khai thác thành công có thể cho phép kiểm soát thiết bị.
Advisory công bố ngày 08/09/2026, ghi physical access là điều kiện, bản CSAF chính thức ghi điểm CVSS v3.1 là 6.8 (AV:P, yêu cầu tiếp cận vật lý). CISA cho biết chưa nhận được báo cáo public exploitation và vendor chưa phản hồi phối hợp tại thời điểm công bố. NetVali đối chiếu bản CSAF của CISA ngày 09/09/2026; cần theo dõi cập nhật sau thời điểm này.
Điểm mới đáng chú ý
#Khác với credential mặc định trong web UI, vấn đề được mô tả nằm ở bootloader. Vì vậy, đổi mật khẩu ứng dụng hoặc chặn Internet không tự loại bỏ rủi ro nếu kẻ tấn công có thể tiếp cận cổng debug/console, khởi động lại và dùng credential được nhúng.
Phạm vi rất cụ thể về model và chuỗi firmware/bootloader. Không nên tìm tên ứng dụng CareCam Pro trong điện thoại rồi kết luận mọi camera dùng ứng dụng đó đều bị ảnh hưởng. Inventory cần đọc label, hardware identifier, firmware string và bootloader evidence nếu có phương pháp an toàn.
Tác động đối với kiến trúc/vận hành/kiểm thử
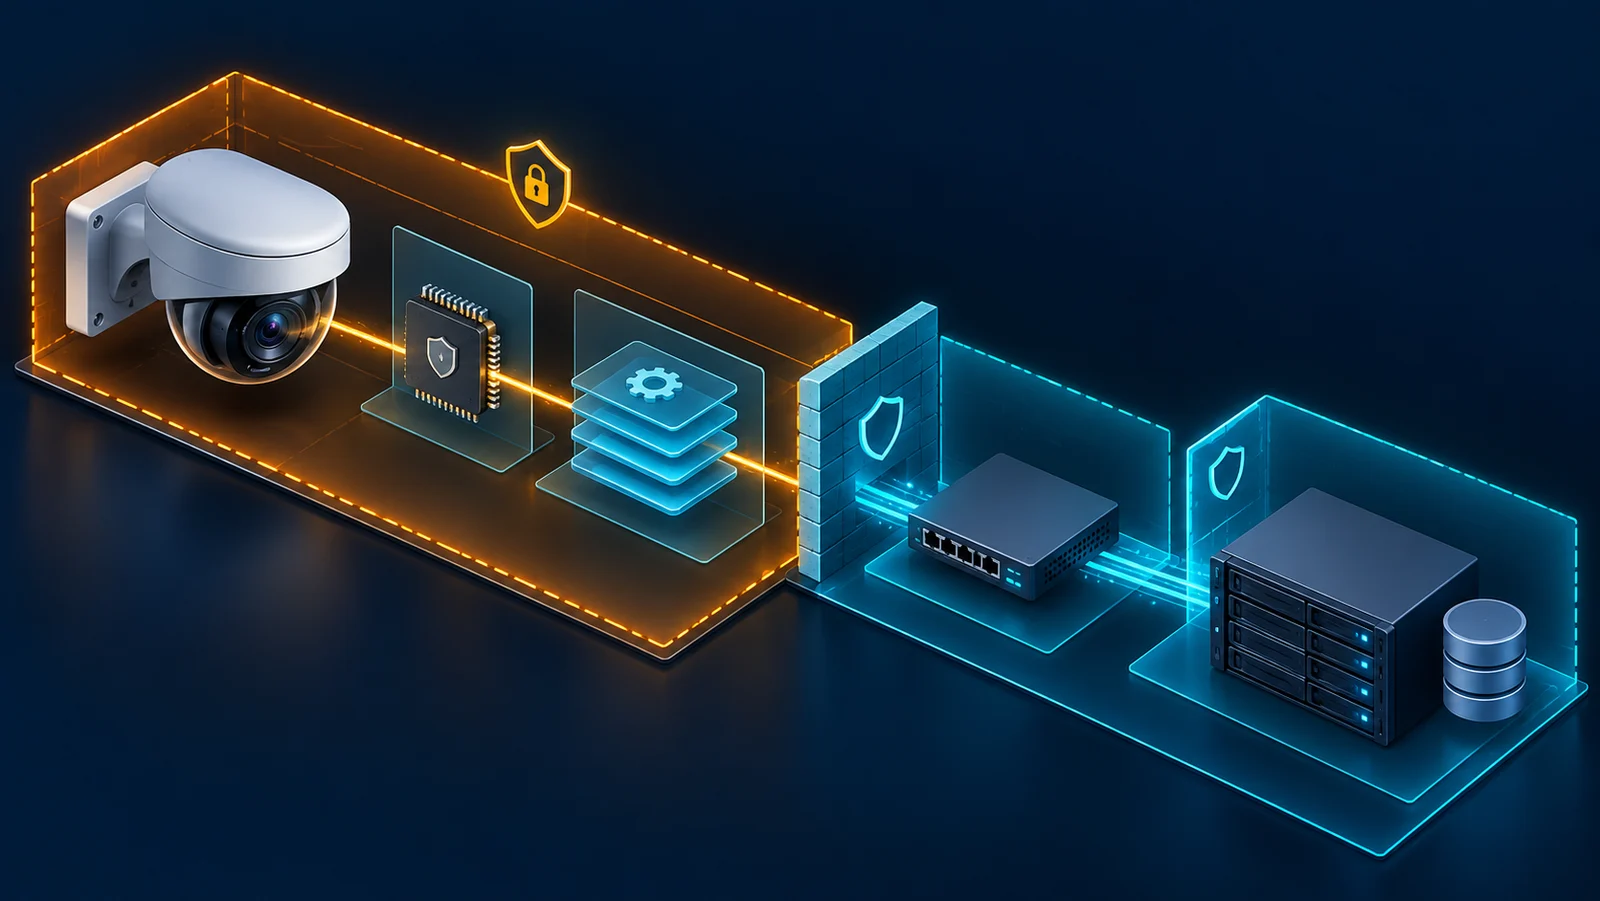
#Camera ở bãi xe, hành lang, kho hoặc địa điểm công cộng thường có exposure vật lý cao hơn thiết bị trong data center. Compromise một camera có thể ảnh hưởng confidentiality/availability của video và tạo điểm bám trong VLAN, nhưng mức tác động thực tế phụ thuộc segmentation, egress, credential reuse, VMS trust và logging.
Validation nên bắt đầu không xâm nhập: inventory, physical inspection, port/cable access, network ACL, outbound flow và firmware source. Không thử bootloader credential trên camera production khi chưa có authorization, thiết bị dự phòng, image backup và recovery path. Bài test khai thác chỉ thực hiện trong lab cô lập.
- Hạng mục: Model/firmware · Bằng chứng cần lấy: label, UI/API, procurement record · Hành động tạm thời: gắn asset owner · Điều chưa được suy: cùng app nghĩa là cùng CVE
- Hạng mục: Physical access · Bằng chứng cần lấy: enclosure, port, location, visitor control · Hành động tạm thời: tăng tamper control · Điều chưa được suy: network isolation sửa bootloader
- Hạng mục: Network exposure · Bằng chứng cần lấy: VLAN, ACL, egress, VMS path · Hành động tạm thời: chặn truy cập không cần thiết · Điều chưa được suy: CVE khai thác từ xa
- Hạng mục: Firmware lifecycle · Bằng chứng cần lấy: vendor channel, hash, support status · Hành động tạm thời: đóng băng thay đổi rủi ro · Điều chưa được suy: có bản vá khi chưa được công bố
- Hạng mục: Detection · Bằng chứng cần lấy: reboot/config/network logs · Hành động tạm thời: alert bất thường · Điều chưa được suy: thiếu IOC nghĩa là sạch
Ai cần quan tâm
#Đội quản lý camera/VMS, physical security, OT/IoT security, facility, procurement và network operations cần phối hợp. MSP hoặc nhà tích hợp đã triển khai camera nhãn trắng cũng nên đối soát OEM/hardware thay vì chỉ dựa brand ngoài vỏ.
Những nơi có camera dễ tiếp cận, chung VLAN với hệ thống nghiệp vụ hoặc không còn kênh firmware đáng tin cần ưu tiên. Với camera không thuộc đúng model/firmware, vẫn nên giữ kết quả inventory nhưng không gắn CVE này khi thiếu bằng chứng.
Những điểm chưa thể kết luận
#Advisory không phải bằng chứng mọi camera CareCam Pro bị ảnh hưởng, không nêu một firmware vá đã xác nhận và không cho phép kết luận khai thác từ xa. Chưa có public exploitation được CISA biết không đồng nghĩa chưa từng có compromise.
CVSS không thay thế risk assessment tại site. Physical access requirement có thể giảm likelihood trong phòng khóa nhưng không nhỏ ở nơi công cộng. Ngược lại, khả năng chiếm thiết bị không tự chứng minh lateral movement nếu segmentation và service exposure chưa được đo.
Checklist hành động hoặc kiểm chứng
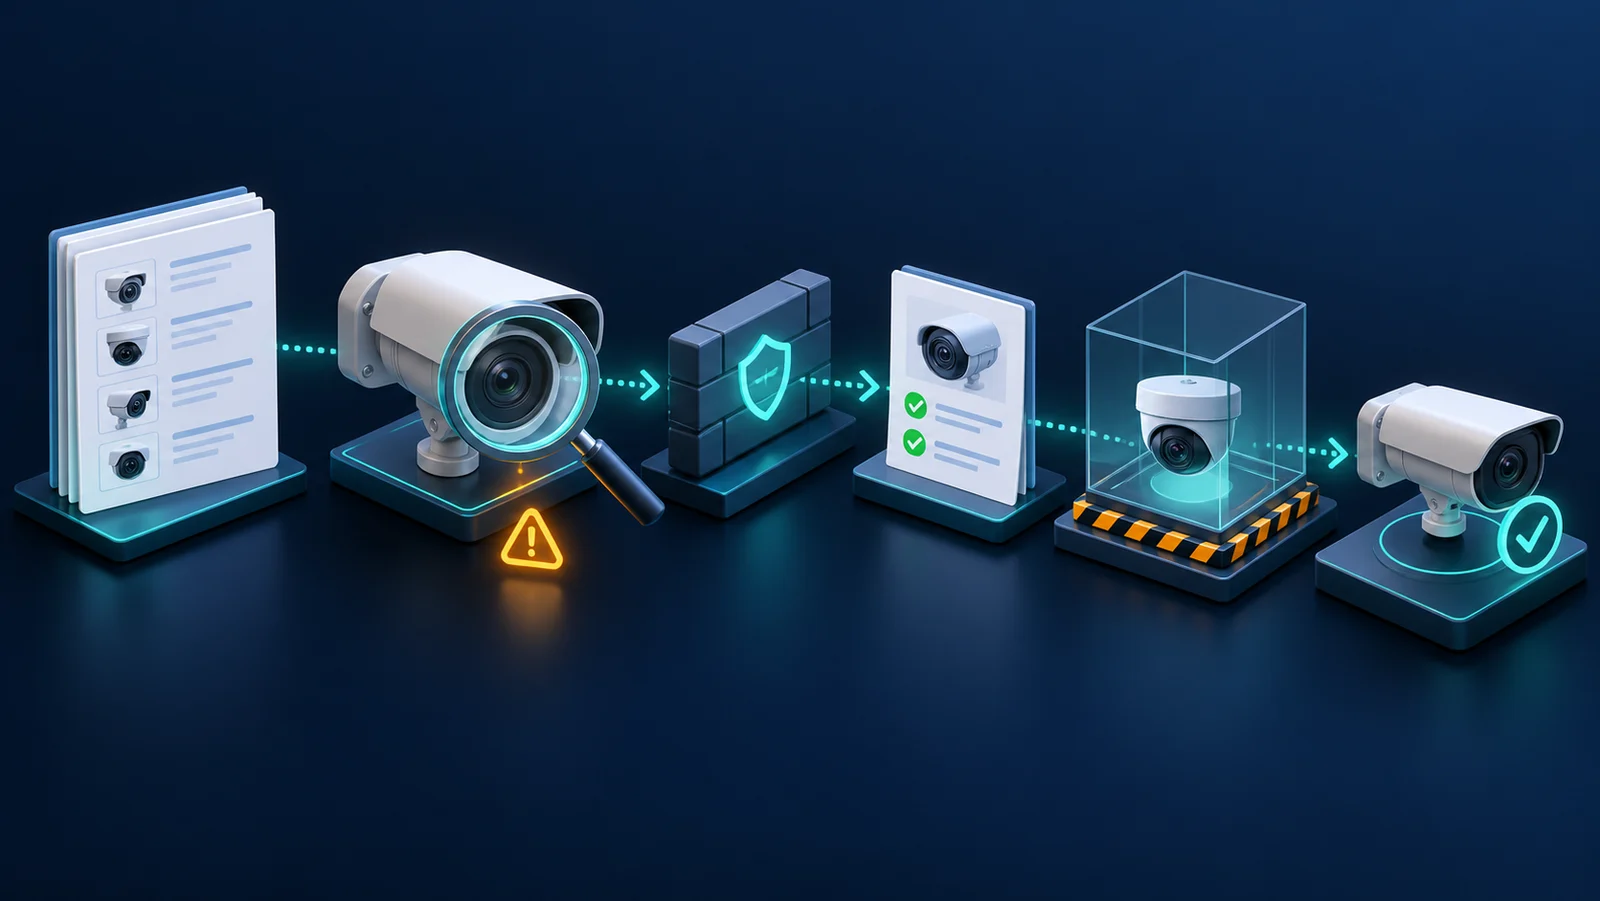
#- Inventory model, serial, hardware revision, firmware và bootloader.
- Xác định vị trí/camera nào có thể bị tiếp cận vật lý.
- Kiểm enclosure, seal, debug port và quy trình thay thiết bị.
- Tách camera/VMS/NVR bằng VLAN, ACL và egress allowlist.
- Kiểm credential reuse, management source và remote-access path.
- Thu baseline reboot, config change, outbound DNS/IP và video availability.
- Liên hệ vendor/reseller để lấy firmware, hash và remediation chính thức.
- Lab-test trên spare device; có backup/restore trước mọi thao tác bootloader.
- Nếu không có remediation đáng tin, lập quyết định thay thế và acceptance có thời hạn.
Khái niệm cần nhớ
#- Hard-coded credential: thông tin xác thực nhúng, người vận hành khó hoặc không thể đổi.
- Bootloader: phần mềm khởi động trước hệ điều hành/firmware chính.
- Physical access: khả năng tiếp cận trực tiếp thiết bị/cổng phần cứng.
- Segmentation: giới hạn đường truyền và blast radius giữa camera với mạng khác.
- Compensating control: biện pháp giảm rủi ro khi chưa có remediation gốc.
- Asset provenance: bằng chứng model/OEM/firmware thực của thiết bị.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo4 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.