
Mục lục bài viết 7 phần
CISA bổ sung CVE-2026-75650 vào Known Exploited Vulnerabilities Catalog ngày 8/9/2026. Adobe đã công bố APSB26-146 ngày 7/9, xác nhận lỗ hổng đang bị khai thác và đến ngày 9/9 cập nhật hướng dẫn hotfix cùng quy trình xoay encryption key và credential. Với đội vận hành commerce, “đã chép patch” chưa phải bằng chứng remediation hoàn tất.
Bài viết giúp bạn
- Thông tin được công bố
- Điểm mới đáng chú ý
- Tác động đối với kiến trúc/vận hành/kiểm thử
Thông tin được công bố
#CISA công bố việc thêm bốn lỗ hổng vào KEV ngày 8/9/2026; CVE-2026-75650 là mục liên quan Adobe Commerce/Magento. Việc có mặt trong KEV thể hiện CISA có bằng chứng khai thác thực tế; nó không tự mô tả hệ thống cụ thể nào đã bị xâm nhập.
Adobe Bulletin APSB26-146, công bố ngày 7/9/2026, xếp CVE-2026-75650 mức Critical, CVSS 3.1 là 10.0, không yêu cầu xác thực và có thể dẫn tới arbitrary code execution. Phạm vi Adobe liệt kê gồm các nhánh Adobe Commerce 2.4.4–2.4.9 theo các mốc 2026-aug và sớm hơn; Adobe Commerce B2B các nhánh 1.3.3, 1.3.4, 1.4.2, 1.5.2 và 1.5.3 theo các mốc 2026-aug và sớm hơn nêu trong bulletin; Magento Open Source 2.4.6–2.4.9 theo các mốc tương ứng. Phải đối chiếu nguyên văn bảng phiên bản trước khi kết luận asset bị ảnh hưởng.
Hướng dẫn Adobe cập nhật ngày 9/9 yêu cầu dùng patch phù hợp từng phiên bản; sau patch phải xoay encryption key và các credential có thể đã được mã hóa hoặc phơi lộ qua hệ thống.
Điểm mới đáng chú ý
#Điểm quan trọng không chỉ là một hotfix. Adobe nêu rằng xoay encryption key đơn thuần không vô hiệu credential đã có thể bị lộ; cần xoay credential tại nguồn, gồm integration token, payment gateway, OAuth secret, database, SSH/deploy key và service account phù hợp phạm vi triển khai. Đây là thay đổi vận hành có ảnh hưởng rộng, cần runbook và rollback.
Adobe cũng đưa ra cách xác minh trạng thái hotfix cho Commerce on Cloud bằng Quality Patches Tool, kiểm tra bản vá có tên chứa VULN-39341 đạt trạng thái Applied; đây là tên artifact hotfix, không phải một patch ID QPT chung cho mọi môi trường. Đây là bằng chứng triển khai hữu ích nhưng không thay thế kiểm tra file/package, smoke test và kiểm chứng trên mọi node trong cluster.
- Dữ kiện: Đang bị khai thác · Nguồn: CISA KEV và Adobe · Cách dùng an toàn: Nâng ưu tiên, không suy asset đã compromise
- Dữ kiện: CVSS 10.0, unauthenticated RCE · Nguồn: Adobe APSB26-146 · Cách dùng an toàn: Đánh giá exposure và boundary
- Dữ kiện: Hotfix theo từng version · Nguồn: Adobe Experience League · Cách dùng an toàn: Chọn đúng artifact, kiểm hash/nguồn
- Dữ kiện: Xoay key và credential · Nguồn: Adobe hướng dẫn 9/9 · Cách dùng an toàn: Lập dependency map và thứ tự rotation
Tác động đối với kiến trúc/vận hành/kiểm thử
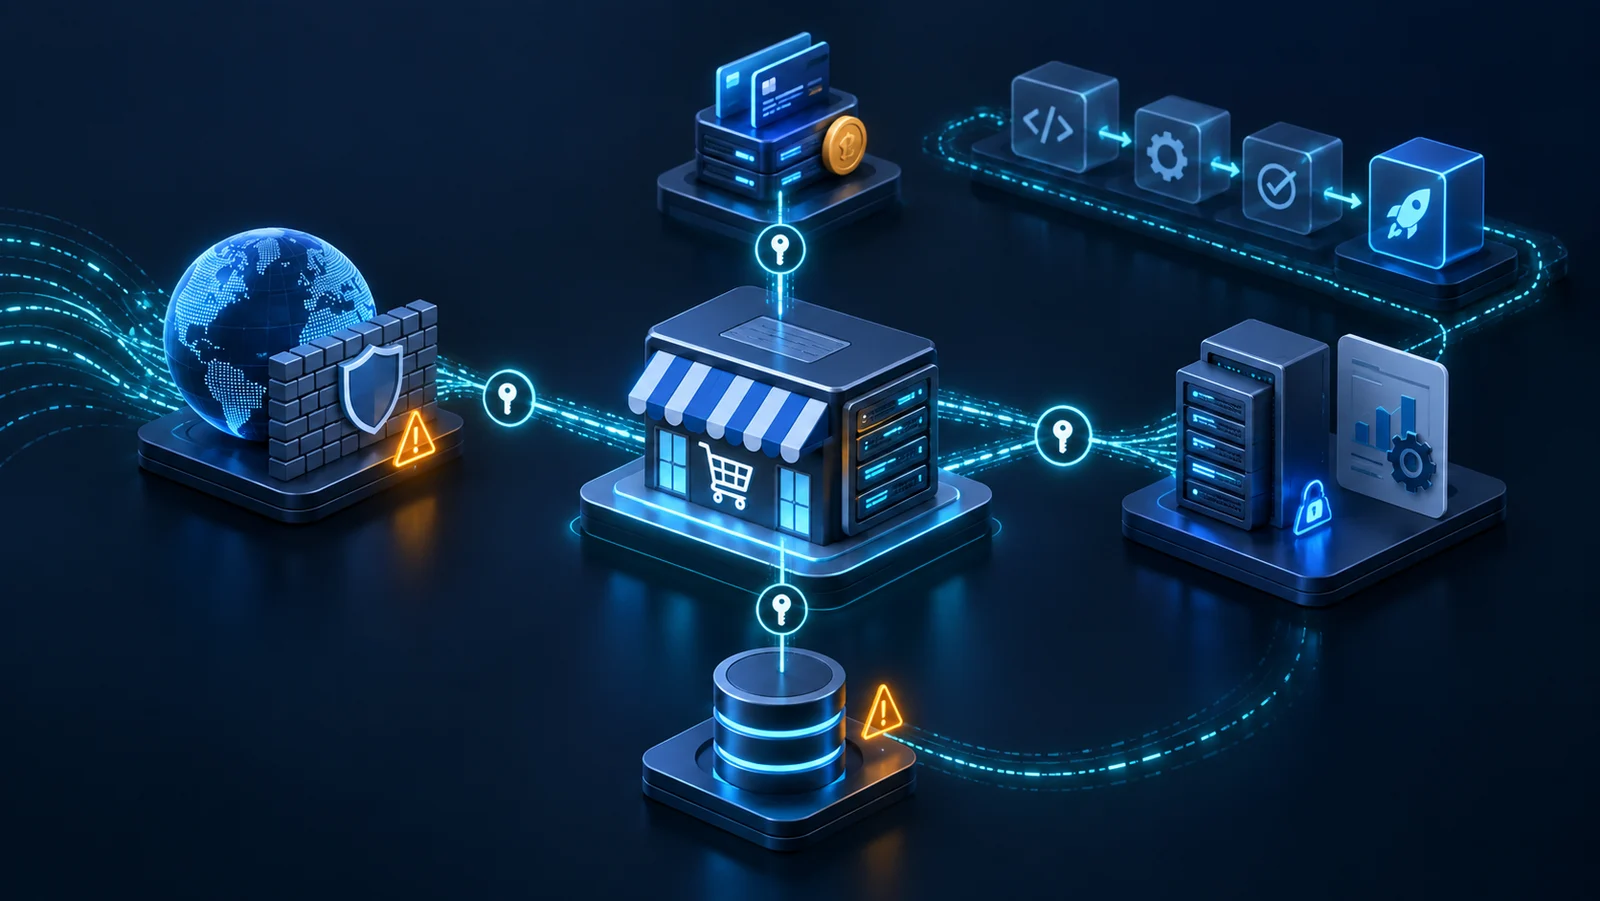
#Adobe Commerce thường nằm sau CDN/WAF/load balancer nhưng còn liên kết payment, ERP, shipping, database và CI/CD. WAF không phải bằng chứng vá; private origin cũng không loại trừ exposure qua integration hoặc đường quản trị. Inventory phải bao gồm origin, staging, disaster-recovery, image/container cũ và node tạm.
Test sau patch cần kiểm storefront, admin, REST/SOAP/GraphQL integration, checkout/payment sandbox, cron/queue consumer, cache, indexer và deployment pipeline. Trong lúc rotation, quan sát authentication failure, webhook retry, duplicate order và job backlog. Pass/fail phải bảo vệ cả security lẫn tính toàn vẹn giao dịch.
Ai cần quan tâm
#Nhà cung cấp managed service cần đưa ra bằng chứng theo từng tenant/instance, không chỉ tuyên bố “nền tảng đã được cập nhật”. Chủ website phải xác nhận phạm vi dịch vụ của nhà cung cấp, đặc biệt với extension tùy biến và deployment đã fork.
- Chủ hệ thống Adobe Commerce hoặc Magento Open Source, kể cả instance không public.
- Đội SOC/IR cần hunt theo timeline trước và sau ngày patch.
- Đội application, DevOps và DBA chịu trách nhiệm patch, key và integration.
- Chủ payment/ERP/shipping connector cần xác nhận credential mới.
- Đội QA cần kiểm regression nghiệp vụ và tính nhất quán order.
Những điểm chưa thể kết luận
#Thông tin công khai không cho phép kết luận một hệ thống cụ thể đã hay chưa bị khai thác. Không thấy IOC trong log không phải bằng chứng an toàn: retention, logging coverage hoặc attacker cleanup có thể làm thiếu dữ liệu. Cũng không nên suy CVSS 10.0 thành xác suất compromise 100%.
NetVali chưa độc lập kiểm nghiệm exploit, hotfix hay performance impact trên mọi nhánh phiên bản. Khả năng tương thích extension, thời gian downtime, hiệu quả WAF rule và dấu hiệu compromise phải được kiểm trong môi trường của tổ chức.
Checklist hành động hoặc kiểm chứng
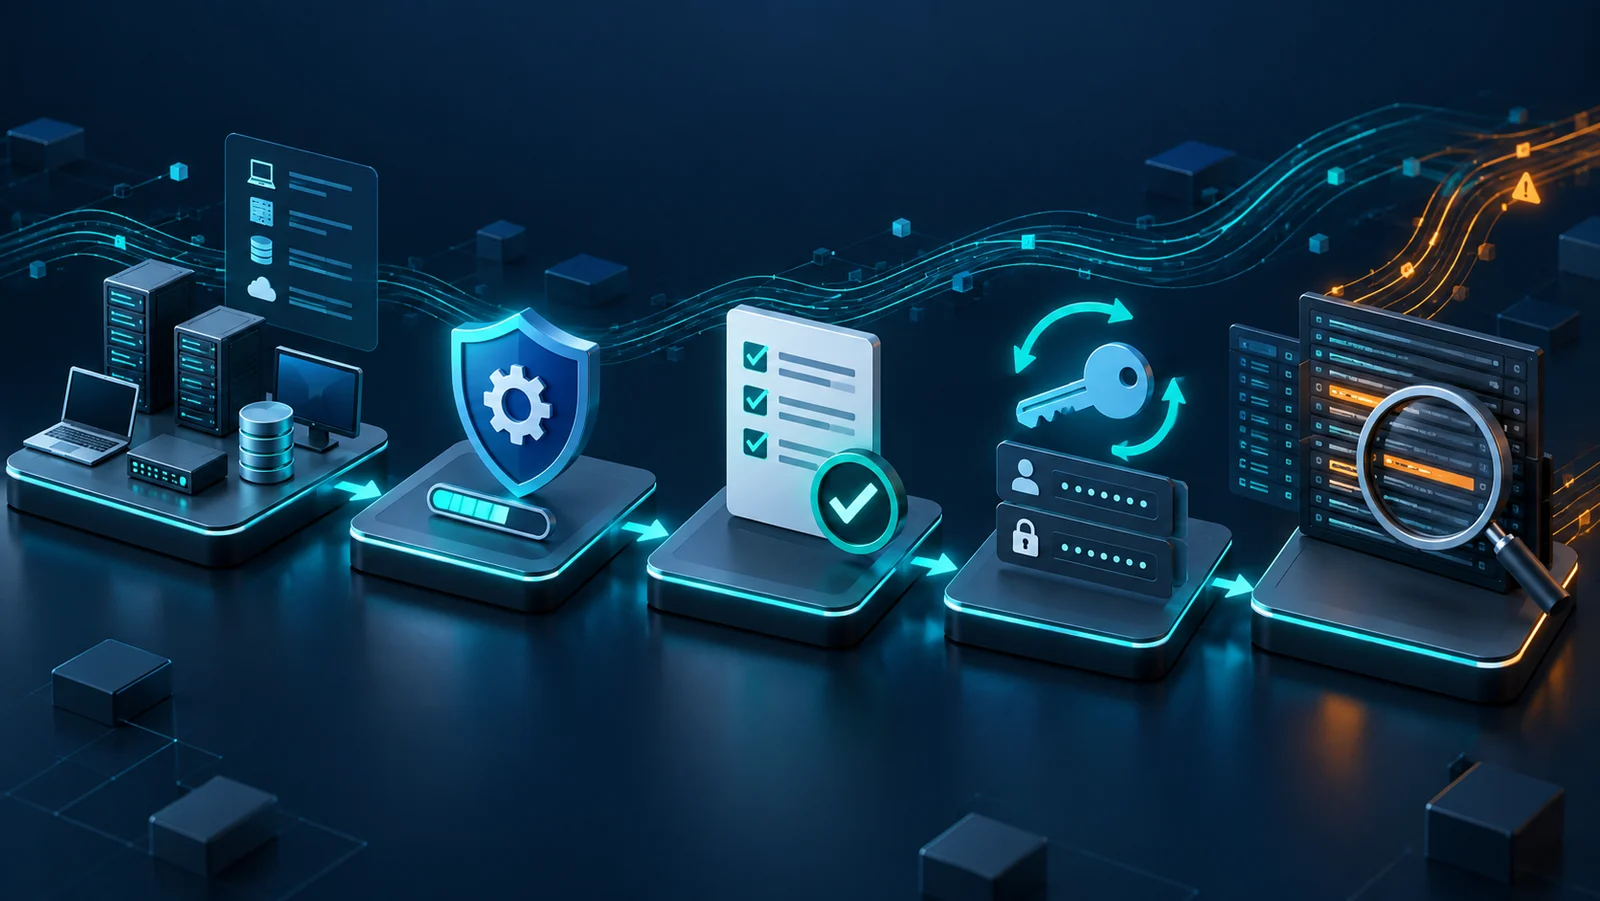
#Một change ticket nên tách bốn trạng thái: affected, patched, credentials rotated, investigation complete. Gộp thành checkbox “fixed” sẽ che phần việc còn thiếu.
- Bước 1: Lập inventory đầy đủ edition, exact version, deployment mode, node và extension.
- Bước 2: Đối chiếu từng asset với bảng affected versions trong APSB26-146.
- Bước 3: Cô lập snapshot/backup phục vụ điều tra; không phá bằng chứng khi rebuild.
- Bước 4: Tải hotfix từ nguồn Adobe, kiểm artifact và áp theo đúng nhánh.
- Bước 5: Xác minh patch trên từng node; lưu output, package/file hash và deployment log.
- Bước 6: Chạy smoke/regression cho storefront, admin, API, checkout, cron và queue.
- Bước 7: Thực hiện quy trình maintenance/cron theo tài liệu Adobe; xoay encryption key rồi các credential tại nguồn theo dependency map, sau đó cập nhật cấu hình và khôi phục cron/dịch vụ. Không tái sử dụng credential cũ có thể đã lộ khi rollback.
- Bước 8: Revoke token cũ; giám sát authentication failures và integration retry.
- Bước 9: Hunt log web/app/system/identity trong thời gian exposure; mở IR nếu có dấu hiệu.
- Bước 10: Chỉ đóng sự cố khi có bằng chứng patch, rotation, regression và monitoring.
Khái niệm cần nhớ
#- KEV: catalog lỗ hổng đã biết đang bị khai thác của CISA.
- Hotfix: bản sửa tập trung, cần khớp chính xác phiên bản.
- Arbitrary code execution: khả năng chạy mã ngoài ý muốn trong ngữ cảnh tiến trình bị ảnh hưởng.
- Encryption key rotation: thay khóa bảo vệ dữ liệu; không tự revoke secret đã lộ.
- Credential rotation: thay và vô hiệu token/password/key tại hệ thống nguồn.
- Regression test: kiểm tra thay đổi bảo mật không phá chức năng nghiệp vụ.
Khái niệm cần nhớ
- Security efficacy
- Mức độ phát hiện hoặc ngăn chặn đúng nội dung kiểm thử trong phạm vi đã xác định.
- Goodput
- Lưu lượng ứng dụng hữu ích tới đích, không tính phần truyền lại hoặc overhead không tạo giá trị.
- False positive
- Lưu lượng hợp lệ bị nhận diện hoặc xử lý nhầm như một mối đe dọa.
TÀI LIỆU ĐỐI CHIẾUTài liệu tham khảo4 nguồn +
Nội dung được biên soạn độc lập, theo hướng vendor-neutral và đối chiếu các tài liệu gốc dưới đây. Tính năng sản phẩm cần được kiểm tra lại theo phiên bản đang sử dụng.
NetVali ưu tiên nguồn tiêu chuẩn và tài liệu chính thức; phân biệt khuyến nghị triển khai với yêu cầu của tiêu chuẩn; không công bố thông số sản phẩm chưa gắn với phiên bản và điều kiện đo.